

Un groupe de hackers liés au Bélarus aurait conservé un accès au réseau d’un organisme de santé russe pendant près de deux ans en dissimulant des outils malveillants dans des répertoires associés à des logiciels légitimes. Selon les conclusions de la société russe de cybersécurité Solar, publiées en octobre 2026, le groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, a notamment utilisé la porte dérobée Vasilek et détourné des composants de VMware Tools pour maintenir sa présence dans le système ciblé.
L’intrusion, dont les premières traces remontent au début de 2024, n’aurait été identifiée qu’en décembre 2025. Contrairement aux opérations destructrices associées à ce groupe, les attaquants auraient privilégié la discrétion et la conservation de leur accès, une stratégie potentiellement destinée à faciliter l’espionnage et de futures attaques contre des organisations médicales connectées.
Une intrusion informatique restée longtemps sous les radars
L’enquête a débuté en décembre 2025, lorsque les spécialistes de Solar 4RAYS ont été mobilisés après la détection d’activités suspectes liées au réseau d’une organisation médicale. L’analyse des systèmes a révélé des traces de logiciels malveillants, notamment Vasilek et GOST, ainsi que des éléments permettant de relier l’opération au groupe Partisan Zmiy.
Les chercheurs ont ensuite retrouvé des indices d’une compromission remontant au début de l’année 2024. Cette chronologie suggère que les attaquants ont maintenu leur accès pendant près de deux ans avant que l’incident ne soit identifié.
L’identité de l’établissement ciblé n’a pas été rendue publique. Solar indique cependant que l’organisation disposait d’une infrastructure étendue et de relations de confiance avec plusieurs établissements médicaux affiliés. Ces interconnexions ont pu représenter un intérêt stratégique pour les attaquants, car la compromission d’un organisme peut faciliter des tentatives d’accès à d’autres systèmes qui lui font confiance.
Dans son rapport technique consacré à Partisan Zmiy, Solar décrit une opération dans laquelle la persistance et la discrétion semblent avoir été privilégiées par rapport à la perturbation immédiate des services.
Partisan Zmiy : un groupe connu pour ses opérations contre des infrastructures
Partisan Zmiy est également désigné sous le nom de Cyber Partisans. Ce groupe de hacktivistes lié au Bélarus est actif depuis au moins 2020 et a été associé à des attaques contre des organismes gouvernementaux et des entreprises industrielles en Russie et au Bélarus.
Ses opérations antérieures ont notamment impliqué des outils permettant de prendre le contrôle de systèmes, de dérober des informations ou de perturber les activités des organisations visées.
L’incident médical présente toutefois une différence notable : les chercheurs n’ont pas observé de campagne de destruction comparable à certaines opérations attribuées au groupe. La longue durée de présence sur le réseau laisse plutôt envisager une stratégie visant à préserver un accès exploitable.
Selon les éléments rapportés par The Record, cette présence aurait pu offrir des possibilités d’espionnage et servir de point d’appui pour des attaques ultérieures contre des organismes médicaux liés à la cible initiale.
Cette hypothèse ne signifie pas que toutes les institutions connectées ont été compromises. Elle souligne néanmoins le risque créé lorsqu’un réseau disposant d’accès privilégiés devient un point d’entrée potentiel vers d’autres systèmes.
VMware Tools détourné pour dissimuler la porte dérobée
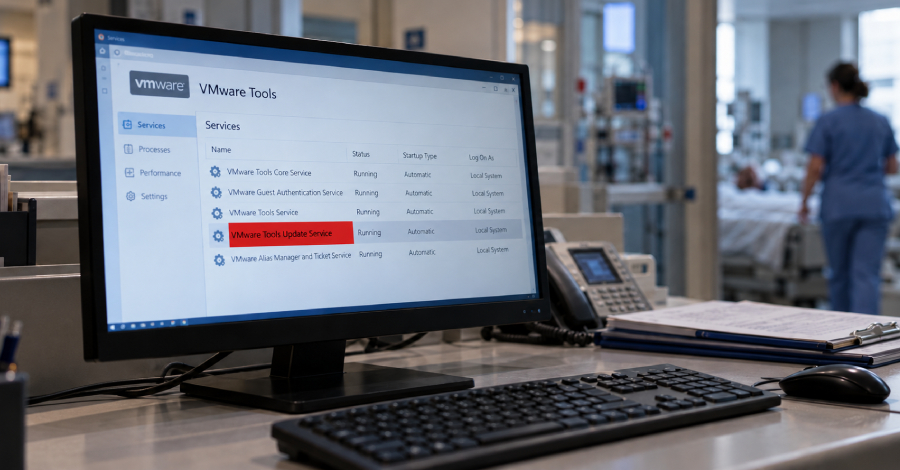
L’un des aspects les plus marquants de l’opération réside dans l’utilisation de VMware Tools, un ensemble de composants légitimes destiné à améliorer le fonctionnement des machines virtuelles VMware.
Selon Solar, les logiciels de virtualisation étaient déjà installés dans l’infrastructure de l’organisation avant le début de l’intrusion. Ils n’étaient cependant pas activement surveillés par les administrateurs, ce qui aurait créé un angle mort dans les contrôles de sécurité.
Les attaquants ont exploité cette situation pour déposer des fichiers malveillants dans le répertoire :
C:\Program Files\VMware\VMware Tools\
Ils ont notamment utilisé un service Windows baptisé vmauad, présenté sous le nom trompeur de « VMware Auth Adapter ». Ce service lançait un exécutable malveillant nommé authd.exe, chargé de programmer l’exécution d’autres outils.
Les chercheurs ont également constaté le remplacement de la bibliothèque légitime vmtools.dll par une version malveillante. Cette technique, connue sous le nom de DLL hijacking, consiste à détourner le mécanisme par lequel un programme charge une bibliothèque dynamique.
Le nom et l’emplacement des fichiers donnaient ainsi l’apparence d’une installation normale de VMware Tools. Une vérification superficielle du système pouvait donc ne pas révéler immédiatement l’intrusion.
Le rapport de Solar précise également que la bibliothèque originale avait été conservée sous un autre nom. Cette précaution pouvait permettre aux attaquants de maintenir une apparence de légitimité ou de faciliter un retour à la version initiale si nécessaire.
Comment fonctionne le malware Vasilek ?
Vasilek est une porte dérobée pour Windows qui permet à des opérateurs distants d’envoyer des commandes à une machine compromise et d’en récupérer les résultats. Le logiciel malveillant avait déjà été documenté avant cet incident ; Solar indique avoir découvert une version plus récente, numérotée 1.5.8.
Dans cette campagne, les communications avec les opérateurs reposaient sur l’API de bots de Telegram. Les commandes pouvaient être récupérées depuis un groupe de discussion et les résultats transmis par le même canal.
Une fois installé, Vasilek peut notamment :
- collecter des informations sur la machine infectée ;
- exécuter des commandes Windows à distance ;
- lancer ou arrêter des processus ;
- transférer des fichiers vers ou depuis le système compromis ;
- réaliser des captures d’écran ;
- enregistrer les frappes au clavier ;
- tenter d’obtenir des privilèges supplémentaires à travers des mécanismes Windows ;
- se mettre à jour ou supprimer certains de ses composants.
Une fonctionnalité supplémentaire repérée dans la version étudiée permet également de déplacer le curseur de la souris et de simuler des interactions sur l’écran de la victime.
Ces capacités donnent aux attaquants la possibilité d’observer l’activité d’un poste, d’exécuter des opérations à distance et de récupérer des informations sans devoir provoquer une interruption visible des services.
La communication par Telegram constitue cependant une dépendance opérationnelle. Solar signale que les restrictions imposées à ce service en Russie ont rendu les échanges entre Vasilek et son infrastructure de commande moins fiables.
Une chaîne d’outils pour conserver l’accès au réseau
Vasilek n’était pas le seul outil impliqué dans l’opération. Les chercheurs ont identifié plusieurs composants complémentaires permettant d’établir des tunnels réseau, d’exécuter des commandes à distance et de maintenir la persistance.
Parmi eux figuraient notamment :
- DNSCat2, un outil de tunnellisation DNS pouvant servir à transporter des communications à travers des requêtes DNS ;
- GOST, utilisé pour établir des tunnels ou des relais réseau ;
- 3proxy, un logiciel de proxy permettant de relayer des connexions ;
- PartisanDNS, un autre outil associé à l’activité du groupe ;
- un chargeur et planificateur inédit baptisé
authd.exe, chargé d’orchestrer l’exécution de différentes charges malveillantes.
L’intérêt de cette combinaison réside dans la complémentarité des outils. Si un canal de communication devient indisponible ou si un composant est détecté, les attaquants peuvent potentiellement continuer à utiliser d’autres mécanismes déjà implantés.
Solar a également observé des techniques de déplacement latéral s’appuyant sur des accès légitimes au protocole RDP (Remote Desktop Protocol) et sur le partage de fichiers Windows via SMB. Ces mécanismes peuvent permettre de passer d’un système compromis à d’autres machines accessibles depuis le réseau.
L’incident illustre ainsi une opération structurée autour de plusieurs fonctions : accès distant, dissimulation, communications de commande, transfert de fichiers et maintien de la présence.
Des techniques de furtivité pour échapper aux contrôles de sécurité
Les attaquants ne se sont pas contentés de déposer des fichiers malveillants dans un répertoire connu. Ils ont également adopté des méthodes destinées à rendre leur activité moins visible lors des vérifications courantes.
Des services Windows aux noms trompeurs
Plusieurs services ont été créés avec des noms évoquant des composants légitimes de Windows, de VMware ou d’autres logiciels. Cette technique de masquerading vise à rendre les éléments malveillants moins suspects lorsqu’un administrateur examine la liste des services actifs.
Un nom familier ne constitue donc pas une preuve de légitimité. Les équipes de sécurité doivent aussi examiner le chemin du fichier exécuté, son éditeur, sa signature numérique et son comportement.
Des dates de fichiers manipulées
Solar a constaté que certains fichiers malveillants présentaient des horodatages destinés à les faire passer pour des composants anciens et légitimes.
Cette manipulation, appelée timestomping, peut compliquer l’analyse d’un système si les enquêteurs s’appuient uniquement sur les dates de création ou de modification des fichiers.
Des charges lancées selon un calendrier précis
Le chargeur malveillant exécutait certains outils selon un calendrier défini. L’un des tunnels GOST était notamment programmé pour fonctionner le samedi entre 22 heures et 23 heures, tandis que d’autres charges pouvaient être lancées plusieurs heures après le démarrage du service.
Des fenêtres d’activité restreintes peuvent réduire la visibilité d’un trafic malveillant, en particulier lorsque la surveillance est moins attentive en dehors des heures de travail. Elles ne prouvent toutefois pas, à elles seules, que les attaquants ont réussi à éviter tous les dispositifs de détection.
Des journaux et des traces à examiner
Les chercheurs ont identifié des indices dans les journaux Windows, notamment des événements associés à la création de services et à l’exécution de commandes à distance. Ces traces montrent l’importance de conserver et de surveiller les journaux système pour reconstruire une intrusion.
Les attaquants peuvent chercher à effacer ou à brouiller certaines traces. Une collecte centralisée et protégée des journaux réduit ce risque en limitant la possibilité qu’un intrus puisse modifier les preuves présentes sur les machines compromises.
Pourquoi cette attaque est-elle préoccupante pour le secteur de la santé ?
Les établissements médicaux gèrent des données particulièrement sensibles : informations personnelles, dossiers de patients, résultats d’examens et données administratives. Une intrusion prolongée peut exposer ces informations à des consultations non autorisées, à des copies ou à une utilisation ultérieure à des fins d’espionnage ou de fraude.
Le risque ne se limite pas à la confidentialité. Les systèmes de santé reposent sur de nombreuses applications interdépendantes, dont certaines soutiennent directement les soins et la gestion des patients. Une attaque destructrice ou une compromission de grande ampleur peut perturber des opérations essentielles.
Dans le cas étudié, les chercheurs n’ont pas identifié de perturbation destructive comparable à certaines attaques antérieures du groupe. Cette absence apparente de sabotage ne signifie cependant pas que l’incident était bénin. Une présence silencieuse peut être particulièrement dangereuse lorsqu’elle permet de collecter des informations ou de préparer de futures opérations.
Les connexions de confiance entre établissements médicaux représentent également un enjeu important. Elles facilitent le partage d’informations et la coordination des services, mais elles peuvent aussi élargir les conséquences d’une compromission si les accès ne sont pas suffisamment segmentés.
Quelles mesures pour détecter et prévenir ce type d’intrusion ?
L’analyse de Solar fournit plusieurs enseignements applicables aux organisations qui utilisent VMware Tools et des environnements Windows.
1. Vérifier les signatures numériques des fichiers
Les équipes informatiques devraient contrôler régulièrement les signatures des fichiers exécutables et des bibliothèques installés dans les répertoires de logiciels de confiance.
Une DLL non signée dans un répertoire où les composants légitimes sont normalement signés mérite une investigation. Il faut également comparer les fichiers avec des versions de référence fiables, car un nom de fichier correct ne garantit pas que son contenu soit authentique.
2. Surveiller les services Windows et leurs chemins d’exécution
La création de services inattendus, les changements de configuration et l’exécution de fichiers depuis des répertoires inhabituels doivent être examinés.
Les outils de détection et de réponse sur les terminaux (EDR) peuvent aider à repérer ces comportements, notamment lorsqu’un service lance un exécutable inconnu dans un répertoire associé à un logiciel légitime.
3. Renforcer la surveillance des communications réseau
Les connexions inhabituelles vers des services externes, les tunnels DNS et les relais réseau peuvent constituer des indices d’une activité malveillante. Une surveillance adaptée doit tenir compte du contexte : fréquence des connexions, volumes échangés, destination du trafic et comportement habituel des machines concernées.
Il est également important d’examiner les connexions à distance utilisant RDP et SMB, en particulier lorsqu’elles impliquent des comptes privilégiés ou des déplacements entre segments du réseau.
4. Réduire les accès et segmenter les infrastructures médicales
Les systèmes qui n’ont pas besoin de communiquer entre eux ne devraient pas disposer d’un accès réseau permanent et sans restriction. La segmentation limite la capacité d’un attaquant à se déplacer latéralement après avoir compromis un poste.
Les comptes d’administration doivent être limités aux tâches nécessaires, protégés par une authentification forte et surveillés. Les accès de prestataires et les relations de confiance entre établissements doivent également être régulièrement réévalués.
5. Préserver les journaux et préparer la réponse aux incidents
Les journaux système, les événements de création de services et les traces de connexions à distance peuvent être déterminants pour reconstruire la chronologie d’une intrusion.
Leur centralisation dans une infrastructure protégée, combinée à des alertes sur les comportements inhabituels, facilite la détection et limite les possibilités de suppression des preuves par un attaquant.
En cas de compromission suspectée, les équipes doivent isoler les systèmes concernés selon une procédure maîtrisée, préserver les éléments utiles à l’investigation, révoquer les accès compromis et vérifier les autres machines susceptibles d’avoir été atteintes. Une simple suppression du fichier malveillant ne suffit pas à garantir que l’intrus a perdu tout accès.
Conclusion : une intrusion silencieuse qui souligne les limites de la confiance logicielle
L’intrusion attribuée à Partisan Zmiy montre comment des attaquants peuvent exploiter des composants légitimes et des outils d’administration pour rester présents dans un réseau pendant une longue période. En dissimulant Vasilek dans l’environnement VMware Tools, en manipulant des bibliothèques DLL et en utilisant plusieurs canaux de communication, ils ont cherché à rendre leur activité plus difficile à repérer.
L’incident rappelle qu’un logiciel installé légitimement ne doit jamais être considéré comme sûr sans contrôle continu. Les signatures numériques, la surveillance des services Windows, l’analyse des communications réseau et la segmentation des infrastructures constituent des moyens importants pour détecter ce type d’activité.
Pour les établissements de santé, l’enjeu est particulièrement élevé : une intrusion discrète peut compromettre la confidentialité des données et préparer des attaques ultérieures, même lorsqu’aucune interruption immédiate n’est visible.
SOURCE : The Hackers News