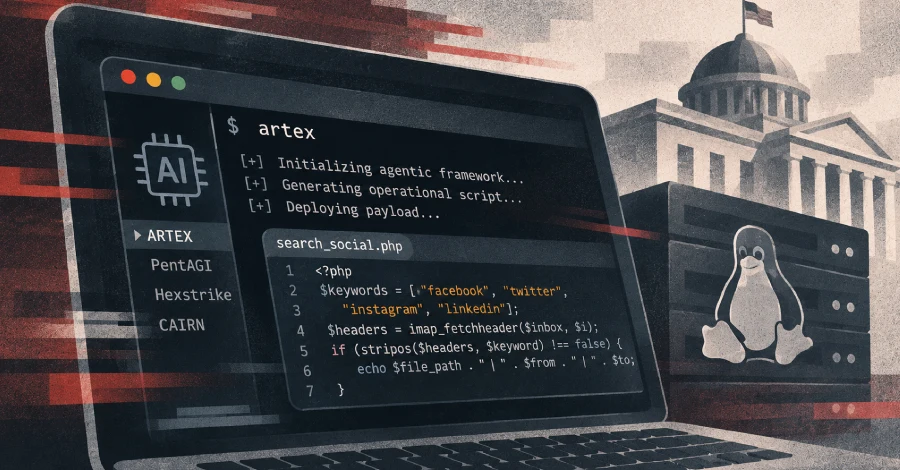


Des infrastructures Linux appartenant à des administrations et à des organisations liées à l’État ont été ciblées par une campagne d’espionnage méthodique. Suivie par Unit 42 sous le nom CL-UNK-1211, l’opération associe web shells, outils open source, vol d’identifiants et un cheval de Troie d’accès distant baptisé SysGoRAT. Plusieurs scripts portent aussi des traces suggérant une génération par un grand modèle de langage ou une exécution par un agent d’intelligence artificielle.
Une campagne observée pendant plusieurs mois
Unit 42 a observé cette activité d’octobre 2025 à avril 2026 dans plusieurs régions. Le nom CL-UNK-1211 désigne un groupe d’activité encore non attribué : les chercheurs ne disposent pas d’éléments suffisants pour nommer un État ou une organisation précise.
Les objectifs correspondent toutefois à l’espionnage. Les attaquants ont cherché à conserver un accès durable aux réseaux Linux, extraire des bases de données et voler des boîtes mail gouvernementales. Ils se sont aussi intéressés aux adresses liées à des comptes de réseaux sociaux, probablement en vue de prises de contrôle.
SysGoRAT, une porte dérobée multiplateforme
SysGoRAT est développé en Go, un langage facilitant la création de programmes multiplateformes. Il communique avec un serveur de commande codé en dur via WebSocket et accepte sept types de commandes. Il peut exécuter des instructions, ouvrir un shell interactif, transférer des fichiers, créer des connexions proxy et soutenir l’exfiltration de données.
La campagne ne dépend pas d’un seul implant. Les chercheurs ont trouvé plusieurs web shells PHP, des utilitaires publics et d’autres portes dérobées. Supprimer SysGoRAT ne garantit donc pas que l’intrus a disparu : d’autres accès persistants peuvent subsister.
Pourquoi l’utilisation de l’IA est soupçonnée
Certains fichiers contenaient des commentaires formulés comme une conversation ou une explication étape par étape. Le code semblait exposer son raisonnement à la personne ayant demandé sa création. Unit 42 estime que ces scripts ont pu être produits à l’aide d’un grand modèle de langage, voire lancés par un agent automatisé.
Cela ne signifie pas qu’une IA a conçu seule toute l’opération. Les méthodes restent classiques : accès web, vol d’identifiants, découverte du réseau, persistance, collecte et effacement de traces. L’IA semble surtout avoir accéléré la production et l’adaptation des scripts.
Des tentatives pour masquer l’intrusion
Les opérateurs ont tenté de désactiver des protections et d’effacer des journaux. Ils ont également déposé de faux marqueurs de test d’intrusion pour faire passer leur activité pour un audit autorisé. Cette diversion peut retarder la réponse si les administrateurs interprètent les fichiers comme les restes d’un exercice légitime.
Les attaquants ont aussi utilisé des identifiants valides et des outils publics. Une commande légitime devient alors suspecte surtout par son contexte : compte utilisé, heure, machine d’origine, volume de données ou destination réseau.
Quels environnements sont concernés ?
Les victimes observées appartenaient au secteur gouvernemental ou à des structures affiliées à l’État. Mais les mêmes techniques peuvent toucher toute organisation utilisant des serveurs Linux exposés ou insuffisamment surveillés. Les bases de données, serveurs web, messageries et consoles d’administration sont particulièrement sensibles lorsqu’ils partagent des identifiants ou des droits excessifs.
Mesures de protection recommandées
- Mettre à jour les serveurs web, CMS, extensions et composants exposés.
- Supprimer les comptes inutilisés, imposer la MFA et éviter la réutilisation des mots de passe.
- Surveiller les fichiers PHP inconnus, tâches planifiées, services systemd et clés SSH récentes.
- Contrôler les connexions WebSocket sortantes et destinations inhabituelles.
- Centraliser les journaux sur un système séparé.
- Rechercher les processus Go inconnus, shells lancés par le serveur web et outils de transfert non autorisés.
- Segmenter serveurs web, bases de données et messagerie.
En cas de détection, il faut isoler le serveur sans détruire les preuves, révoquer les identifiants et clés potentiellement volés, puis examiner tout l’environnement. Une suppression isolée du malware ne suffit pas si des web shells, comptes persistants ou autres portes dérobées restent en place.
L’IA accélère les attaques, mais laisse aussi des traces
CL-UNK-1211 montre que des groupes d’espionnage peuvent produire et adapter plus vite leurs scripts grâce à l’IA. Mais commentaires conversationnels, erreurs de génération et exécution automatisée créent aussi des indices. La défense doit donc détecter les chaînes de comportements anormaux plutôt qu’un simple nom de fichier. La visibilité sur Linux doit être aussi approfondie que celle des postes Windows.
Sources : Palo Alto Networks Unit 42, 15 octobre 2026 ; The Hacker News, 2 novembre 2026.