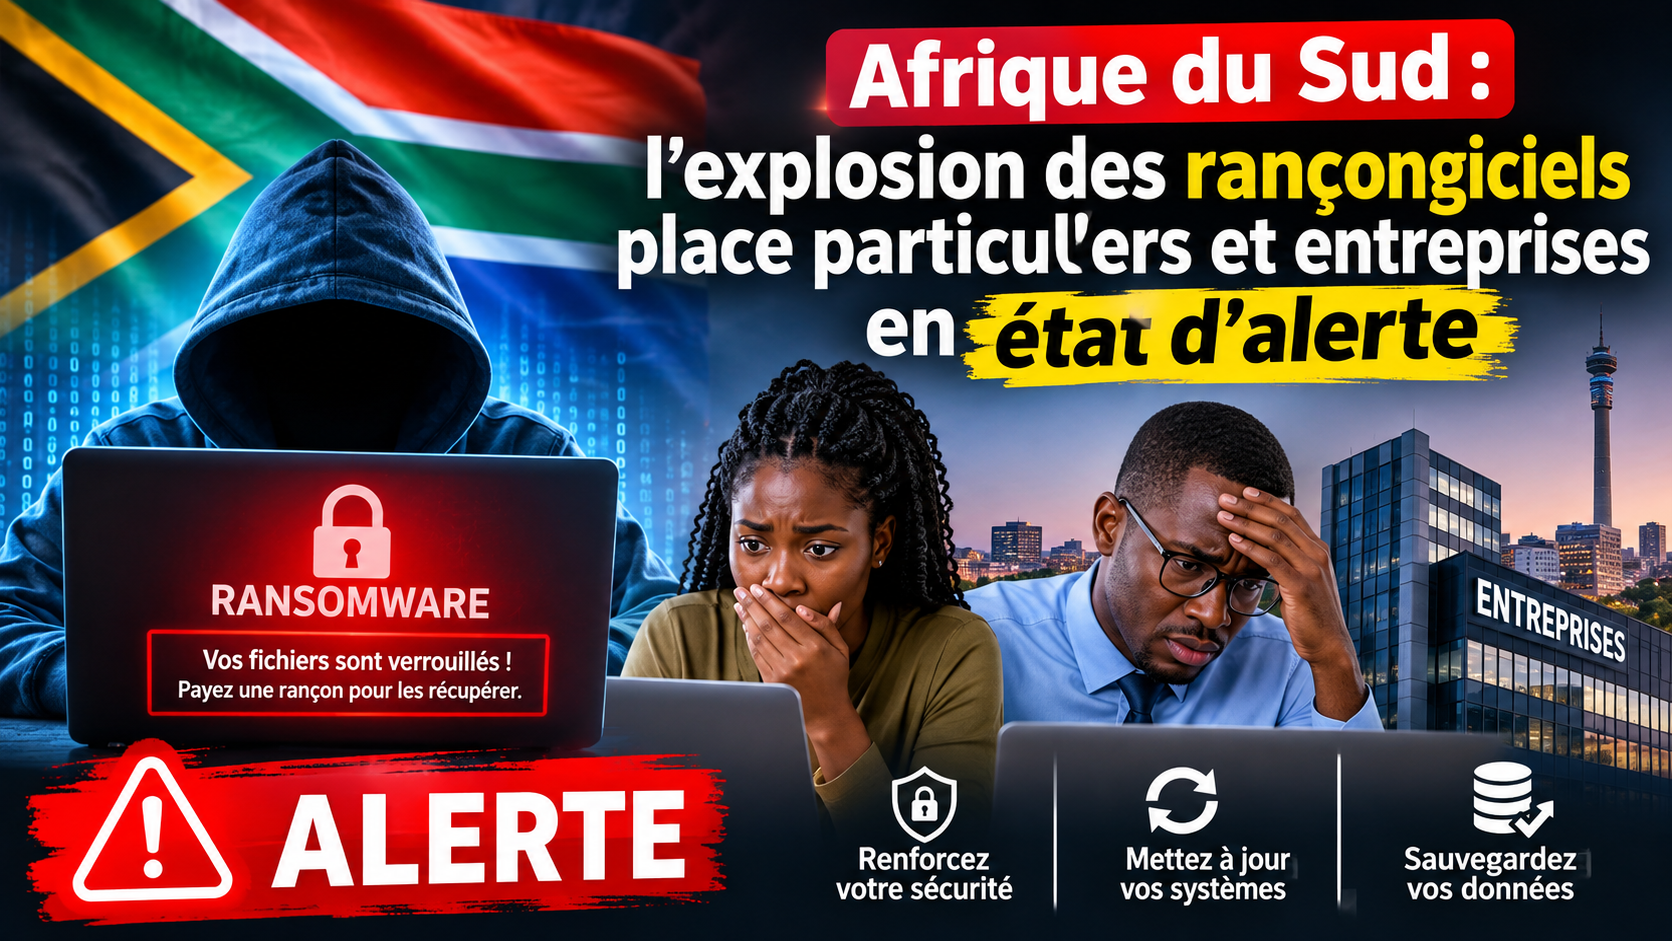


L’Afrique du Sud concentre une part majeure des détections de rançongiciels sur le continent. Selon les données citées du rapport 2026 d’Interpol sur les cybermenaces africaines, le pays représente 92 % des détections de ransomware en Afrique. Cette situation pousse les autorités et experts à rappeler que la vigilance doit se poursuivre toute l’année.
Une attaque commence bien avant la demande de rançon
Un rançongiciel n’apparaît généralement pas sans préparation. Les criminels commencent par voler un mot de passe, infecter un ordinateur avec un infostealer ou exploiter un routeur, un VPN ou un serveur non corrigé. Ils peuvent ensuite observer le réseau, récupérer des privilèges et copier les données avant de lancer le chiffrement.
Cette phase silencieuse explique pourquoi une entreprise peut découvrir l’attaque plusieurs semaines après l’accès initial. Le message de rançon n’est que la partie visible d’une intrusion déjà avancée.
Les infostealers alimentent les intrusions
Fortinet signale une forte progression des logiciels voleurs d’informations. Ces programmes récupèrent discrètement les mots de passe enregistrés, cookies de session, données bancaires et autres informations sensibles. Les accès volés sont ensuite revendus ou utilisés pour entrer dans les systèmes professionnels.
L’Afrique du Sud représentait aussi 43,6 % des vulnérabilités exploitables détectées en Afrique en 2025. Les attaquants cherchent désormais à exploiter certaines failles dans les 24 à 48 heures suivant leur divulgation, ce qui laisse très peu de temps aux administrateurs.
Les particuliers restent des cibles directes
Le phishing, l’usurpation d’identité, les faux liens et les deepfakes servent à pousser les victimes à communiquer un mot de passe, un code à usage unique ou de l’argent. Une action qui semble anodine — cliquer sur un lien, réutiliser un mot de passe ou partager un OTP — peut suffire à déclencher une fraude.
Le Département sud-africain des Communications et des Technologies numériques et le Film and Publication Board insistent sur une responsabilité partagée. La sécurité ne relève pas uniquement de l’État, de la police ou des spécialistes : chaque utilisateur peut réduire les possibilités offertes aux criminels.
Comment se protéger au quotidien
- Utiliser des mots de passe uniques et longs, stockés dans un gestionnaire.
- Activer l’authentification multifacteur sur la messagerie, les services financiers et les comptes professionnels.
- Ne jamais communiquer un code OTP reçu par SMS ou application.
- Vérifier une demande urgente par un autre canal avant d’agir.
- Installer rapidement les mises à jour des téléphones, ordinateurs, routeurs et VPN.
- Éviter d’enregistrer des identifiants professionnels sur un appareil partagé.
Les mesures prioritaires pour les entreprises
Les organisations doivent sauvegarder leurs données hors ligne, tester la restauration, surveiller les identifiants volés et segmenter le réseau. Les accès distants doivent être protégés par la MFA et les équipements exposés à Internet inventoriés en permanence. Une sauvegarde non testée ou accessible depuis le réseau compromis risque d’être chiffrée avec le reste.
Un plan de réponse doit préciser qui isole les machines, conserve les preuves, informe les partenaires et assure la continuité d’activité. La rapidité de réaction limite la propagation et améliore les chances de restauration.
Transformer la sensibilisation en habitudes
Le poids de l’Afrique du Sud dans les détections ne signifie pas que chaque attaque réussit, mais confirme une forte pression criminelle. Les défenses les plus efficaces restent souvent simples : corriger rapidement, protéger les comptes, vérifier les messages et préparer les sauvegardes. La cybersécurité doit devenir une pratique quotidienne, bien au-delà du seul mois de sensibilisation.
Sources : The Citizen, Département sud-africain des Communications et des Technologies numériques, Interpol et Fortinet.