

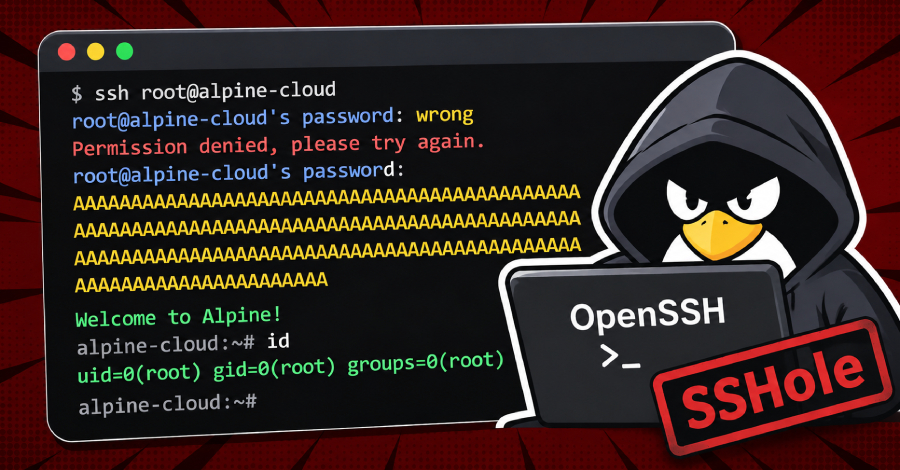


Une nouvelle vulnérabilité affectant OpenSSH suscite l’inquiétude des équipes de cybersécurité. Quelques heures après sa divulgation publique, des acteurs malveillants ont déjà tenté de l’exploiter pour accéder à des serveurs Linux sans fournir de mot de passe valide. Baptisée SSHole et référencée CVE-2026-123158, cette faille présente un score de gravité CVSS de 8,1 sur 10.
Selon la société de renseignement sur les menaces Previdian, les premières tentatives d’exploitation ont été observées moins de neuf heures après la publication de la vulnérabilité. L’un des essais a même permis d’obtenir un accès root sur un honeypot fonctionnant sous Alpine Linux.
Cette découverte rappelle les risques associés aux services SSH exposés sur Internet. Elle concerne notamment les environnements Linux utilisant la bibliothèque C musl avec l’authentification PAM désactivée.
Une faille OpenSSH permettant de contourner l’authentification SSH
La vulnérabilité SSHole affecte le serveur OpenSSH, plus précisément son composant sshd, chargé de gérer les connexions distantes sécurisées.
Elle concerne certaines configurations Linux dans lesquelles OpenSSH fonctionne avec la bibliothèque C musl et sans les modules d’authentification enfichables PAM (Pluggable Authentication Modules).
Le problème réside dans une mauvaise interprétation du résultat d’une opération de vérification du mot de passe. Dans certaines circonstances, le serveur peut considérer une tentative de connexion comme valide alors que le mot de passe fourni n’est pas correct.
D’après les informations publiées par The Hacker News dans son analyse de CVE-2026-123158, l’attaque repose sur l’envoi d’un mot de passe anormalement long. Une chaîne comprise entre 257 et 1 024 caractères peut provoquer un échec du calcul du hachage.
Dans les conditions vulnérables, cet échec produit une valeur représentée par un astérisque (*). Or, cette même valeur peut être utilisée dans les informations système pour représenter un compte dont le mot de passe est désactivé.
Le serveur SSH peut alors interpréter incorrectement cette correspondance et autoriser la connexion.
Il est important de préciser que cette vulnérabilité ne permet pas de contourner indistinctement tous les mots de passe. L’exploitation nécessite notamment la présence d’un compte dont le champ de mot de passe contient cette valeur particulière.
Alpine Linux parmi les systèmes particulièrement concernés
Tous les systèmes Linux utilisant OpenSSH ne sont pas automatiquement vulnérables à SSHole.
La faille dépend d’une combinaison précise de composants et de paramètres techniques. Les systèmes utilisant musl libc sans PAM constituent les principales configurations concernées.
Parmi les environnements identifiés figure Alpine Linux. Cette distribution utilise notamment musl comme bibliothèque C et propose une configuration OpenSSH sans PAM.
D’autres environnements basés sur musl, notamment certaines configurations d’OpenWrt, Buildroot ou Yocto, méritent également une vérification.
À l’inverse, les systèmes utilisant glibc, les plateformes non Linux et les configurations passant par PAM ne sont pas concernés par ce mécanisme particulier.
Dans un avis publié après la divulgation, Red Hat a également précisé que ses produits ne sont pas affectés. L’éditeur explique que ses distributions utilisent glibc et activent PAM par défaut.
Les administrateurs peuvent consulter l’avis de sécurité de Red Hat consacré à CVE-2026-123158 pour comprendre les conditions techniques de cette vulnérabilité. Red Hat Customer Portal+1
Des tentatives d’exploitation observées quelques heures après la divulgation
La rapidité des premières tentatives constitue l’un des éléments les plus préoccupants de cette affaire.
Selon Previdian, ses capteurs ont enregistré une première tentative d’exploitation moins de neuf heures après la publication de la vulnérabilité, le 5 novembre 2026.
L’entreprise indique avoir observé huit tentatives provenant d’une même adresse IP géolocalisée au Japon. Ces activités visaient notamment un honeypot exécutant Alpine Linux avec OpenSSH.
Un honeypot est un système volontairement exposé pour attirer les activités malveillantes et observer les techniques employées par les attaquants.
Dans ce cas, les chercheurs rapportent qu’une tentative a permis d’obtenir un accès root sur leur environnement de surveillance. Ce niveau de privilège correspond au compte administrateur principal d’un système Linux.
Après la connexion, l’attaquant aurait exécuté plusieurs commandes de reconnaissance, notamment id, uname et hostname. Ces commandes permettent respectivement d’identifier les privilèges de l’utilisateur, les informations sur le système et le nom de la machine.
Les observations de Previdian ont été détaillées dans son rapport consacré à CVE-2026-123158. Elles confirment que des tentatives d’exploitation ont été détectées dans la nature, même si elles ne démontrent pas une compromission généralisée des serveurs vulnérables. Previdian+2
Une vulnérabilité corrigée dans OpenSSH 10.6p2
Face à cette situation, le projet OpenSSH a publié une mise à jour corrective le 5 novembre 2026.
La version OpenSSH 10.6p2 intègre une protection destinée à empêcher le contournement de l’authentification sur les systèmes concernés.
Dans ses notes de publication, l’équipe OpenSSH confirme que cette version contient un correctif de sécurité spécifique aux systèmes Linux utilisant musl libc avec PAM désactivé.
Le problème avait été signalé par le chercheur en sécurité Özgün Kültekin, de Wakefield.
Les administrateurs peuvent consulter les notes officielles de publication d’OpenSSH 10.6p2 pour vérifier les modifications apportées.
Il est recommandé de ne pas attendre une éventuelle exploitation pour appliquer cette mise à jour.
Les responsables informatiques doivent notamment :
- Identifier les serveurs Linux utilisant musl libc et OpenSSH sans PAM.
- Vérifier les versions d’OpenSSH installées.
- Installer OpenSSH 10.6p2 ou le correctif fourni par leur distribution.
- Redémarrer le service SSH après la mise à jour.
- Examiner les journaux d’authentification pour identifier les connexions suspectes.
- Vérifier les comptes utilisateurs dont le mot de passe est désactivé.
Pour les administrateurs Alpine Linux, une attention particulière doit être accordée aux connexions enregistrées dans /var/log/messages.
L’équipe Alpine recommande de rechercher les événements Accepted password for concernant des comptes qui ne devraient pas accepter d’authentification par mot de passe, notamment root ou certains comptes techniques.
En cas de connexion suspecte impossible à expliquer, la machine doit être considérée comme potentiellement compromise. Les équipes devront alors examiner les comptes créés récemment, les clés SSH autorisées, les commandes administratives et les fichiers modifiés.
Quels risques pour les entreprises et les infrastructures informatiques ?
La vulnérabilité SSHole représente un risque important pour les organisations qui administrent leurs infrastructures à distance.
Le protocole SSH est largement utilisé pour gérer les serveurs, les équipements réseau, les environnements cloud et les infrastructures applicatives.
Un accès non autorisé à un compte peut donc exposer plusieurs ressources sensibles.
Les conséquences dépendent principalement des privilèges associés au compte compromis.
Si l’attaquant obtient un accès root, il peut potentiellement :
- Consulter ou modifier les fichiers du système.
- Accéder aux informations confidentielles stockées sur le serveur.
- Récupérer des identifiants utilisés par les applications.
- Modifier les configurations et les mécanismes de sécurité.
- Installer des outils malveillants ou créer des accès persistants.
- Utiliser le serveur comme point de départ pour compromettre d’autres machines.
Dans un environnement professionnel, une telle compromission peut également affecter les chaînes de déploiement, les applications métiers et les infrastructures connectées.
Pour les équipes SOC, cet incident souligne l’importance de surveiller les connexions SSH inhabituelles, les authentifications réussies sur des comptes normalement verrouillés et les commandes exécutées immédiatement après une connexion.
Conclusion
La vulnérabilité SSHole (CVE-2026-123158) démontre qu’une erreur dans le traitement de l’authentification peut compromettre la sécurité des accès distants.
L’observation de tentatives d’exploitation quelques heures après sa divulgation montre également la rapidité avec laquelle les acteurs malveillants peuvent intégrer de nouvelles vulnérabilités à leurs activités.
Même si toutes les distributions Linux ne sont pas concernées, les organisations utilisant Alpine Linux et d’autres environnements basés sur musl doivent vérifier leurs configurations sans délai.
La priorité reste l’installation d’OpenSSH 10.6p2 ou du correctif adapté à chaque distribution, accompagnée d’une vérification approfondie des journaux d’authentification.
SOURCE : TheHackersNews


