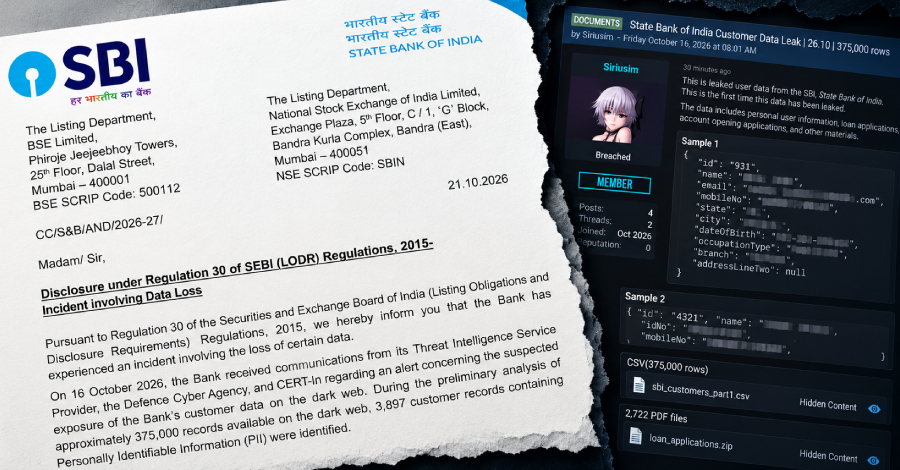


La State Bank of India (SBI), première banque publique d’Inde, a confirmé le 21 octobre 2026 un incident impliquant la perte de certaines données après la découverte de milliers de dossiers clients sur le dark web. Une première analyse a permis d’identifier 3 897 dossiers contenant des informations personnelles parmi un ensemble d’environ 375 000 enregistrements. Si la banque affirme que ses activités essentielles ne sont pas affectées, l’origine de l’exposition et ses conséquences pour les clients restent à déterminer.
Cette affaire relance les inquiétudes autour de la protection des données dans le secteur bancaire, où des informations personnelles apparemment ordinaires peuvent servir à préparer des fraudes ciblées.
SBI confirme un incident de perte de données
Dans une déclaration transmise aux marchés le 21 octobre 2026, la State Bank of India a reconnu avoir subi un incident ayant entraîné la perte de certaines données. Cette communication fait suite à des alertes reçues le 16 octobre de son prestataire de veille sur les menaces, de la Defence Cyber Agency indienne et de l’équipe nationale de réponse aux incidents informatiques, CERT-In.
Selon les informations rapportées par The Hacker News, la banque a examiné environ 375 000 enregistrements repérés sur le dark web et y a identifié 3 897 dossiers contenant des informations personnelles identifiables.
Il est toutefois important de distinguer ces deux chiffres. Les quelque 375 000 enregistrements correspondent au volume de données examiné, et non à un nombre confirmé de clients victimes. À ce stade, SBI n’a pas établi si l’ensemble des données était authentique, complet ou directement issu de ses propres systèmes.
La banque n’a pas non plus précisé si les 3 897 dossiers identifiés correspondent tous à des personnes différentes. L’enquête doit encore déterminer la portée exacte de l’incident.
Quelles informations personnelles pourraient avoir été exposées ?
Les éléments communiqués par SBI font état de plusieurs catégories d’informations relatives à ses clients. La liste rapportée comprend notamment :
- les noms et prénoms ;
- les numéros de téléphone mobile enregistrés ;
- les dates de naissance et le genre ;
- les adresses électroniques ;
- les adresses de résidence ;
- les informations relatives aux agences bancaires ;
- les identifiants internes des dossiers clients, appelés Customer Information File (CIF) ;
- les identifiants de prospects ou de demandes commerciales (lead IDs) ;
- des métadonnées associées à des dossiers de prêts, de prospects et à d’autres documents connexes.
Ces informations peuvent sembler moins sensibles que des mots de passe ou des numéros de carte bancaire. Pourtant, leur combinaison peut faciliter des attaques d’ingénierie sociale et rendre les tentatives de fraude beaucoup plus crédibles.
Dans les catégories énumérées dans sa déclaration, SBI ne mentionne pas les mots de passe, les codes à usage unique (OTP), les données de cartes bancaires, les soldes de comptes ou les numéros d’identification officiels tels que PAN et Aadhaar. Cela ne permet pas de garantir qu’aucune autre donnée n’a été exposée : l’analyse reste préliminaire.
Le détail des informations potentiellement concernées est également rapporté par The Indian Express, qui souligne que l’étendue exacte de l’exposition reste à établir.
Une revendication de fuite plus importante, encore à vérifier
L’affaire a pris de l’ampleur après la publication, sur un forum associé à la cybercriminalité, d’une revendication attribuée à un acteur utilisant le pseudonyme « Siriusim ».
D’après les informations relayées par plusieurs médias, cet acteur aurait affirmé détenir environ 375 000 lignes de données au format CSV ainsi que 2 722 documents PDF présentés comme liés à SBI. Les fichiers auraient notamment contenu des documents de demandes de prêt, des formulaires d’ouverture de compte et des informations personnelles.
Ces affirmations doivent cependant être traitées avec prudence. SBI n’a pas publiquement confirmé que toutes les données revendiquées provenaient de ses systèmes. L’origine des fichiers, leur authenticité et leur volume réel restent des points à vérifier.
La différence entre le nombre de lignes revendiqué et les 3 897 dossiers identifiés lors de l’analyse préliminaire ne signifie donc pas nécessairement que les autres données sont fictives ou que 375 000 clients sont concernés. Des doublons, des documents multiples concernant une même personne ou des données provenant de sources différentes peuvent expliquer une partie de l’écart.
L’enquête technique devra déterminer si les informations proviennent d’une infrastructure interne de la banque, d’un prestataire, d’un système connecté ou d’une autre source.
Comment SBI réagit-elle à l’incident ?
Après avoir reçu les alertes, la banque indique avoir activé ses procédures de réponse aux incidents et de confinement. Elle a également mandaté une entreprise indépendante spécialisée en cybersécurité, agréée par CERT-In, afin d’évaluer la situation.
L’expertise doit notamment permettre de :
- Vérifier l’authenticité des données et déterminer si elles concernent effectivement les clients de SBI.
- Identifier l’origine de l’exposition, en recherchant les systèmes, comptes ou prestataires potentiellement impliqués.
- Évaluer l’étendue de l’incident, notamment le nombre de personnes concernées et la nature des informations accessibles.
- Mesurer les risques pour les clients, en tenant compte des possibilités d’usurpation d’identité, de fraude et d’hameçonnage ciblé.
- Mettre en œuvre des mesures correctives, afin de réduire les risques de nouvel accès non autorisé.
La banque affirme que l’incident n’a pas eu d’impact significatif sur ses activités essentielles, ses résultats financiers ou la continuité de ses opérations. Les services bancaires continueraient de fonctionner normalement.
Cette déclaration porte toutefois sur le fonctionnement de l’établissement. Elle ne permet pas, à elle seule, de conclure que les clients concernés ne courent aucun risque.
Pourquoi cette fuite peut-elle favoriser les fraudes bancaires ?
Les données personnelles exposées peuvent être exploitées pour préparer des attaques ciblées, même si aucun mot de passe ou numéro de carte bancaire n’est directement présent dans les dossiers identifiés.
Des campagnes d’hameçonnage plus crédibles
Un fraudeur qui connaît le nom d’un client, sa date de naissance, son numéro de téléphone et son agence bancaire peut construire un message qui semble provenir de SBI. Il peut prétendre qu’une demande de prêt doit être finalisée, qu’un dossier nécessite une vérification ou qu’une opération suspecte a été détectée.
L’objectif est généralement d’inciter la victime à communiquer un mot de passe, un code OTP, des informations de carte ou d’autres données que les fraudeurs ne possèdent pas encore.
L’usurpation d’identité et la fraude documentaire
Les adresses, identifiants internes et informations relatives aux demandes de crédit peuvent aussi être utilisés pour rendre des documents frauduleux plus convaincants ou pour compléter des profils déjà constitués à partir d’autres fuites.
La présence d’informations détaillées sur les dossiers de prêt est particulièrement préoccupante, car elle peut donner aux fraudeurs un contexte précis pour contacter leurs victimes et rendre leurs sollicitations plus difficiles à repérer.
Le croisement avec d’autres fuites
Les données issues d’incidents différents sont parfois regroupées afin de reconstituer des profils plus complets. Un numéro de téléphone provenant d’une fuite peut ainsi être associé à une adresse électronique, à des données d’identité ou à des informations financières obtenues ailleurs.
C’est pourquoi l’absence apparente de mots de passe dans un jeu de données ne suffit pas à éliminer le risque. La valeur des informations dépend également de leur précision, de leur ancienneté et de la possibilité de les relier à d’autres sources.
Les précautions que les clients de SBI devraient prendre
Dans l’attente des conclusions de l’enquête, les clients peuvent adopter plusieurs mesures de prudence. Il n’est pas nécessaire de céder à la panique, mais il est important de renforcer sa vigilance face aux communications inattendues.
- Ne communiquez jamais un code OTP ou votre mot de passe à une personne qui vous contacte, même si elle connaît vos coordonnées ou certaines informations bancaires.
- Vérifiez les demandes inhabituelles par un canal officiel, en utilisant les coordonnées figurant sur le site de la banque ou sur ses documents officiels, plutôt que celles fournies dans un message reçu.
- Méfiez-vous des messages évoquant un prêt, un dossier client ou une urgence bancaire, surtout s’ils contiennent un lien ou une pièce jointe inattendue.
- Surveillez vos opérations bancaires et vos notifications, et signalez rapidement toute activité suspecte à la banque.
- Utilisez des mots de passe uniques et robustes pour les services en ligne et activez les mécanismes de sécurité proposés par l’établissement.
- Ne téléchargez pas les fichiers présentés comme ayant fuité. Ils peuvent contenir des données personnelles de tiers, des logiciels malveillants ou des liens dangereux.
Les clients qui pensent avoir été ciblés peuvent consulter les conseils de sécurité de State Bank of India et signaler les communications suspectes par les canaux officiels de la banque.
Un nouvel avertissement pour la cybersécurité du secteur bancaire
L’incident survient dans un contexte où les institutions financières doivent protéger des systèmes complexes, souvent reliés à de nombreux services internes et partenaires. Les attaques ne se limitent pas à l’intrusion directe dans une plateforme bancaire : elles peuvent aussi exploiter des comptes compromis, des applications auxiliaires, des prestataires ou des processus de traitement des dossiers.
Pour les établissements financiers, la protection des données exige donc une approche globale. Celle-ci comprend notamment la limitation des accès, le chiffrement des informations sensibles, la surveillance des activités inhabituelles, l’audit des systèmes connectés et la capacité à réagir rapidement lorsqu’une exposition est détectée.
L’affaire SBI rappelle également l’importance de la veille sur les menaces. Dans ce cas, la banque indique avoir reçu des alertes externes avant d’engager une analyse approfondie. La détection précoce peut aider à limiter les conséquences d’un incident, à condition d’être suivie d’une investigation permettant de comprendre l’origine du problème et de corriger les failles éventuelles.
Enfin, la transparence sur les données concernées, les risques réels et les mesures prises sera essentielle pour préserver la confiance des clients.
Conclusion : une fuite confirmée, mais de nombreuses questions en suspens
La State Bank of India a reconnu un incident de perte de données et identifié 3 897 dossiers contenant des informations personnelles parmi environ 375 000 enregistrements examinés sur le dark web. La banque a lancé une enquête avec l’appui d’un prestataire indépendant en cybersécurité, tandis que ses activités essentielles continuent, selon elle, de fonctionner normalement.
Plusieurs points restent néanmoins à clarifier : l’origine des données, leur authenticité, l’étendue exacte de l’exposition et les risques concrets pour les clients. La revendication portant sur 375 000 lignes ne doit pas être confondue avec un nombre confirmé de victimes.
L’enjeu dépasse désormais la simple présence de données sur le dark web : il s’agit d’établir comment elles ont été exposées, d’empêcher leur exploitation et de protéger les clients contre les fraudes qui pourraient en découler. Dans le secteur bancaire, une fuite d’informations personnelles peut constituer un point de départ pour des attaques ciblées, même lorsque les données d’authentification ne semblent pas directement concernées.
SOURCE : The Hackers News