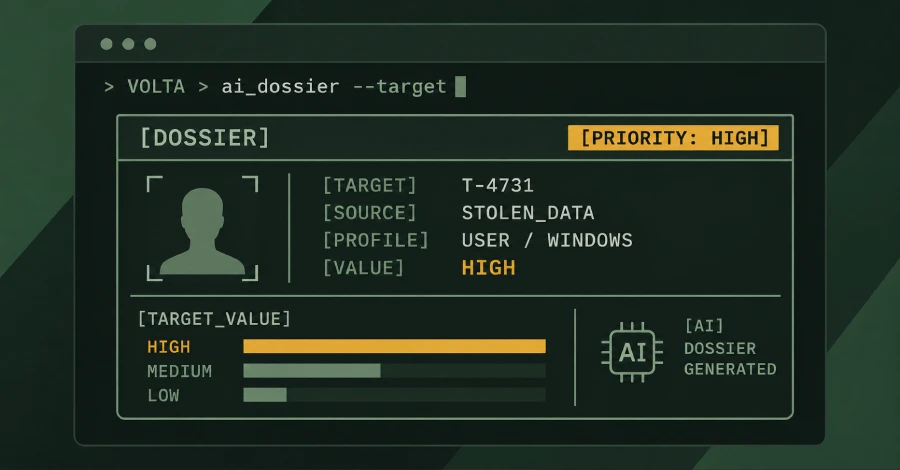


Un nouveau malware Windows baptisé Volta ajoute une étape inhabituelle au vol de données : il demande à des modèles d’intelligence artificielle d’évaluer la valeur financière de chaque victime. Analysé par Cisco Talos, cet infostealer constitue un dossier structuré à partir des informations dérobées, puis sollicite une chaîne de modèles via OpenRouter pour aider l’opérateur à sélectionner les cibles les plus rentables.
Volta transforme le vol de données en dossier de renseignement
Le programme se présente sous le nom de VOLTA-AUTODOXER. Il combine les capacités classiques d’un voleur d’informations avec un module facultatif d’analyse par IA. Après l’infection, il rassemble les données accessibles sur l’ordinateur et tente de reconstruire l’identité numérique de la personne qui l’utilise.
Selon Cisco Talos, l’échantillon observé est conçu pour fonctionner sur Windows et s’effacer après son exécution. Les chercheurs décrivent un implant mature, mais précisent que leur analyse ne démontre pas encore son utilisation effective dans une campagne à grande échelle. Les capacités présentées proviennent du code et de la configuration du malware.
Quelles informations Volta cherche-t-il à voler ?
- Mots de passe, cookies et sessions enregistrés dans les navigateurs.
- Cartes de paiement et informations de remplissage automatique.
- Graines de récupération et fichiers liés aux portefeuilles de cryptomonnaies.
- Sessions Discord, Telegram, Steam et Roblox.
- Jetons Microsoft OAuth, clés SSH et identifiants de fournisseurs cloud.
- Profils Wi-Fi, captures d’écran et métadonnées de documents.
- Informations issues des courriels et historiques de commandes accessibles avec les sessions volées.
Le malware enrichit ensuite ces données. Il peut rechercher dans Gmail des factures ou reçus afin de confirmer une adresse, consulter des historiques de livraison et rapprocher plusieurs identités. Il tente également d’estimer l’employeur, l’année de naissance, les espaces Slack fréquentés ou la valeur de certains comptes de jeux.
Claude, Kimi et Gemini utilisés comme analystes
Volta sérialise son dossier dans un fichier structuré puis l’envoie à l’API d’OpenRouter. Le modèle reçoit l’instruction d’agir comme un analyste de renseignement chargé d’évaluer une cible. La réponse attendue doit classer les actifs selon leur potentiel de monétisation et juger les pratiques de sécurité de la victime.
| Ordre | Modèle configuré | Rôle |
| 1 | Claude Opus 4.6 | Modèle utilisé par défaut |
| 2 | Kimi K2 | Repli si le premier modèle refuse |
| 3 | Gemini 2.5 Flash | Dernière option de la chaîne |
Le code recherche dans les réponses des formulations de refus. Lorsqu’il détecte des expressions comme « je ne peux pas », il passe au modèle suivant. Cette logique montre que l’auteur anticipait les garde-fous des fournisseurs et cherchait à rendre le traitement résilient. Le vol des données, lui, fonctionne même si aucun modèle ne répond.
Pourquoi cette évolution est préoccupante
Les infostealers produisent habituellement de grandes quantités de journaux que les criminels doivent trier. L’IA peut déplacer cet effort humain en résumant les informations, en reliant des indices dispersés et en indiquant quelles victimes semblent posséder des actifs intéressants. Une opération opportuniste peut ainsi devenir plus ciblée après le vol initial.
Cette architecture complique aussi la défense. L’appel à l’IA part de l’ordinateur et de la connexion de la victime, tandis que Volta ne dépend pas nécessairement d’un serveur de commande appartenant directement à l’attaquant. Bloquer une seule infrastructure ou compter sur le refus d’un seul modèle ne suffit donc pas.
Comment détecter une infection par Volta
Cisco Talos recommande de surveiller les lancements inhabituels de Chrome en mode sans interface avec l’argument --headless, notamment lorsqu’ils proviennent de processus qui ne sont pas des outils de développement autorisés. Cette technique peut être utilisée pour contourner certaines protections du navigateur et accéder aux données enregistrées.
- Rechercher le fichier
%APPDATA%volta_debug.txt, susceptible de conserver des traces de collecte. - Surveiller les fichiers
Identity_Report.txt,AI_Analysis.txtet les archives nomméesvolta_dox.zip. - Détecter les appels inattendus vers l’API de complétion d’OpenRouter depuis des postes non autorisés.
- Corréler les accès aux navigateurs, fichiers de portefeuilles, clés SSH et profils Wi-Fi.
- Isoler immédiatement un poste présentant plusieurs de ces indicateurs.
Que faire après une compromission présumée ?
Les mots de passe doivent être changés depuis un appareil sain, après révocation des cookies, jetons OAuth et sessions actives. Les clés SSH, API et cloud présentes sur le poste doivent être renouvelées. Si une phrase de récupération de portefeuille a pu être exposée, les fonds doivent être transférés vers un nouveau portefeuille créé dans un environnement de confiance.
Une simple suppression du fichier malveillant ne suffit pas : l’organisation doit déterminer quelles données ont été accessibles, examiner les connexions après l’infection et traiter l’incident comme une compromission d’identité. L’arrivée de l’IA dans cette chaîne ne change pas le premier réflexe défensif : empêcher le vol initial et limiter la valeur des secrets présents sur les postes.