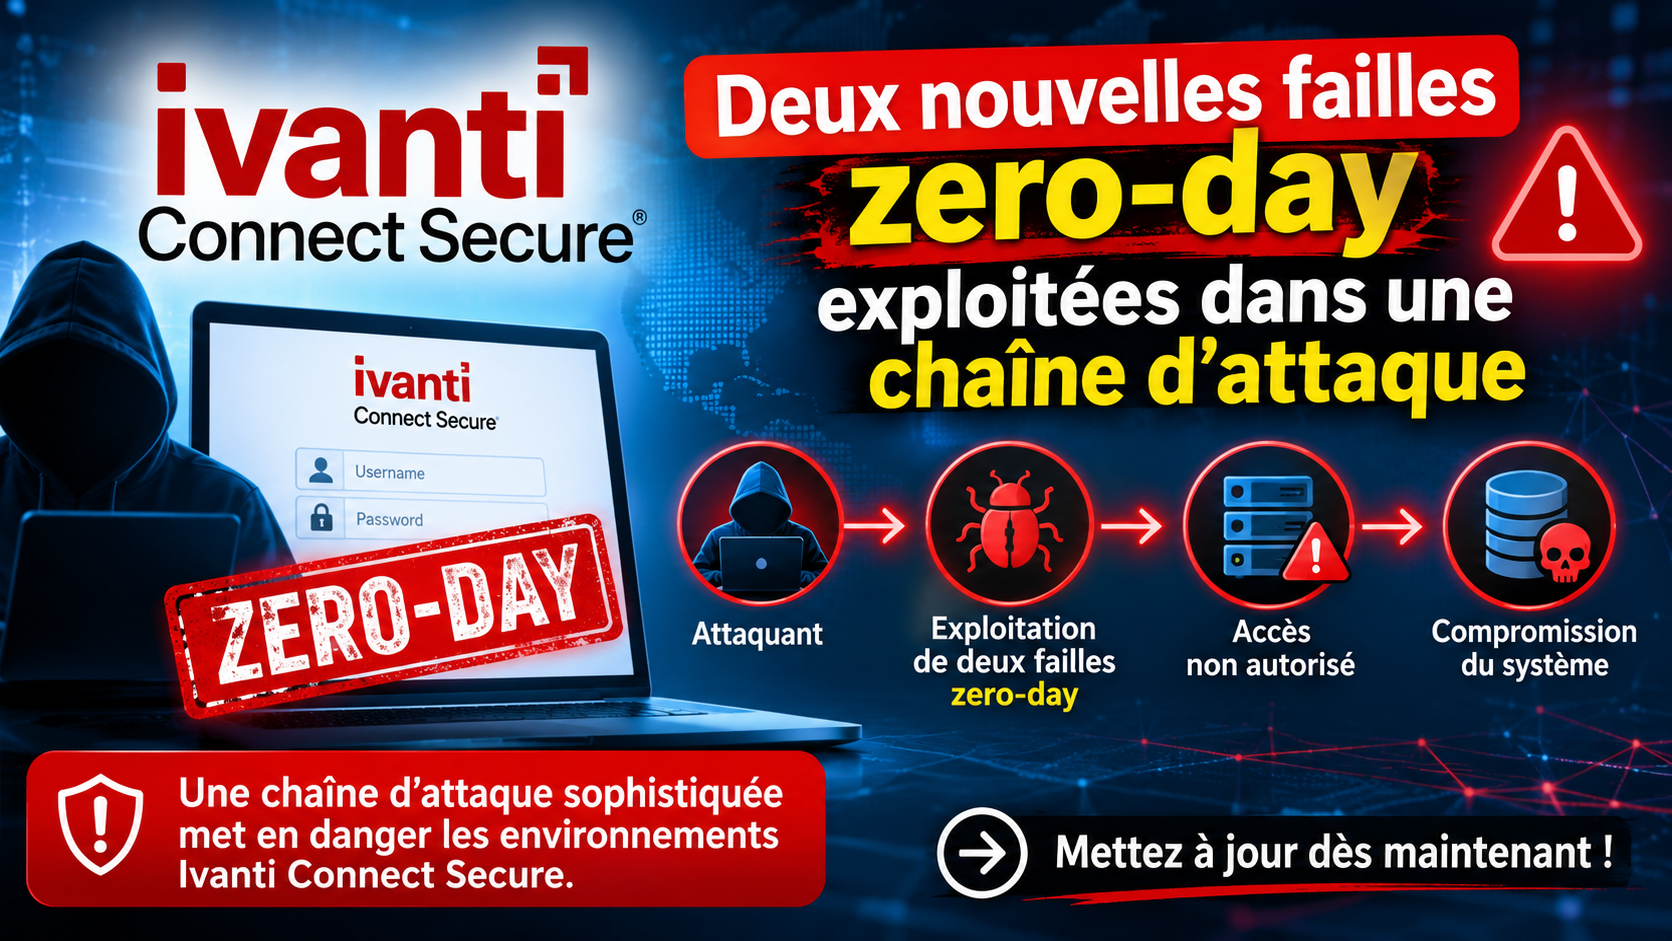


Ivanti a publié de nouveaux correctifs pour deux failles zero-day de Connect Secure utilisées dans des attaques depuis au moins le début du mois d’octobre 2026. Les vulnérabilités CVE-2026-111357 et CVE-2026-118527 ont été combinées avec une troisième faille d’authentification afin d’obtenir l’exécution de code avec les privilèges root sur des passerelles d’accès distant.
Trois vulnérabilités combinées dans une même attaque
La première étape repose sur CVE-2026-104935, une vulnérabilité de contournement d’authentification corrigée par Ivanti en octobre. Elle permet de franchir la barrière d’accès initiale sans disposer d’un compte valide.
Les attaquants enchaînent ensuite deux autres failles :
- CVE-2026-111357, notée 8,8, permet à un utilisateur ayant obtenu un accès local d’élever ses privilèges jusqu’au niveau root ;
- CVE-2026-118527, notée 4,3, permet à un attaquant authentifié de téléverser un fichier à un emplacement prévisible sur l’équipement.
Prises séparément, ces vulnérabilités n’offrent pas toutes un contrôle total. Enchaînées, elles permettent de passer d’un accès sans authentification à l’exécution de commandes au niveau le plus élevé du système. Cette logique rappelle qu’une faille de gravité moyenne peut devenir critique lorsqu’elle complète une autre faiblesse.
Quelles versions d’Ivanti Connect Secure corriger ?
Les vulnérabilités affectent les versions 25.1.1.2 et antérieures, ainsi que les versions 22.8R2.5 et antérieures. Ivanti fournit les correctifs dans :
- Ivanti Connect Secure 25.1.1.3 ;
- Ivanti Connect Secure 22.8R2.6.
Les entreprises ayant déjà appliqué le correctif d’octobre contre CVE-2026-104935 doivent donc effectuer une nouvelle mise à jour. Cette première correction bloquait la principale voie d’entrée, mais elle ne traitait pas encore tous les maillons de la chaîne observée.
Des attaques particulièrement discrètes
Volexity suit l’acteur à l’origine de cette activité sous le nom UTA0576. Les premières traces ont été observées au début d’octobre. Le groupe n’installait ni malware permanent ni web shell classique. Il réexploitait l’équipement pour chaque commande à exécuter, puis modifiait les journaux afin de masquer son passage.
Cette méthode limite les fichiers laissés sur le disque et peut compliquer la détection par l’Integrity Checker Tool d’Ivanti. Un résultat propre de cet outil ne suffit donc pas, à lui seul, pour exclure une compromission passée. Les activités observées comprenaient le vol d’identifiants, la collecte de données, la reconnaissance du réseau interne et l’effacement de traces.
Pourquoi les passerelles VPN sont-elles autant ciblées ?
Une passerelle Connect Secure se situe à la frontière du système d’information. Elle est exposée à Internet tout en disposant d’un accès privilégié vers le réseau interne. Sa compromission permet de contourner une partie des protections habituellement placées devant les postes de travail.
Shadowserver recense plus de 5 000 instances Ivanti Connect Secure visibles sur Internet. Le nombre d’appareils déjà corrigés ou compromis n’est pas connu. La CISA a ajouté les vulnérabilités exploitées à son catalogue KEV, ce qui confirme que le danger est réel et immédiat.
Actions urgentes pour les administrateurs
- Mettre à niveau vers 25.1.1.3 ou 22.8R2.6, selon la branche utilisée.
- Vérifier que CVE-2026-104935, CVE-2026-111357 et CVE-2026-118527 sont toutes corrigées.
- Limiter l’exposition Internet de l’interface d’administration et appliquer des restrictions réseau.
- Conserver et analyser les journaux externes depuis au moins le 1er octobre 2026.
- Rechercher les connexions inhabituelles, créations de comptes, modifications de configuration et flux vers le réseau interne.
- Renouveler les mots de passe, clés, certificats et jetons accessibles depuis la passerelle en cas de doute.
Une mise à jour ne remplace pas l’investigation
Le correctif empêche de nouvelles exploitations, mais il ne prouve pas que l’équipement était sain avant son installation. Les organisations exposées doivent examiner les systèmes internes auxquels la passerelle pouvait accéder et rechercher un éventuel mouvement latéral. Lorsque des indices sérieux apparaissent, une reconstruction de l’appliance à partir d’une image saine peut être préférable à une simple mise à jour.
Ce qu’il faut retenir
La chaîne Ivanti montre comment trois vulnérabilités peuvent transformer une passerelle VPN à jour au moment de l’attaque en point d’accès root sans authentification. Les correctifs sont désormais disponibles : il faut les appliquer immédiatement, puis vérifier rétrospectivement les traces d’activité depuis le début du mois d’octobre.
Sources : avis de sécurité Ivanti, recherches de Volexity, catalogue CISA KEV et publication BleepingComputer du 2 novembre 2026.