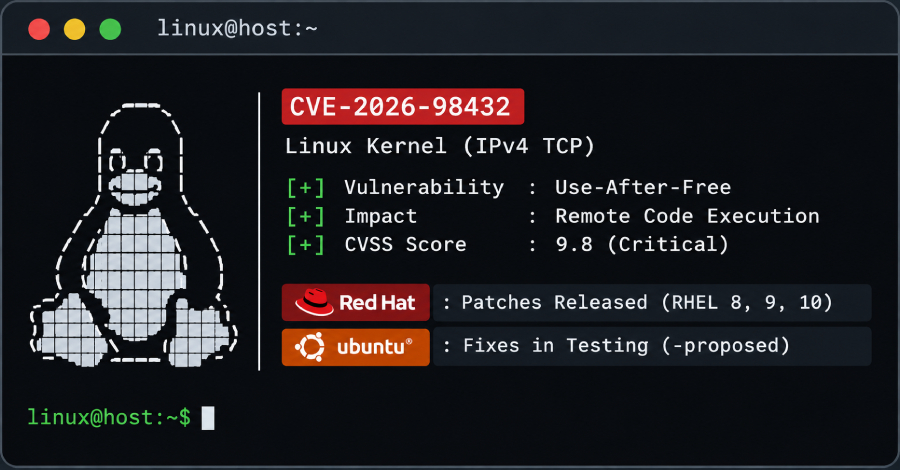


Une vulnérabilité critique affectant le noyau Linux attire l’attention des équipes de sécurité. Référencée CVE-2026-98432, cette faille de type use-after-free se situe dans le sous-système réseau chargé de gérer les connexions TCP sur IPv4. Elle pourrait permettre à un attaquant distant non authentifié de provoquer une corruption de mémoire et, dans certaines conditions, d’exécuter du code avec les privilèges du noyau.
Évaluée à 9,8 sur 10 selon CVSS 3.1, cette vulnérabilité concerne un composant fondamental de nombreuses infrastructures informatiques. Red Hat a déjà publié des correctifs pour ses distributions Enterprise Linux 8, 9 et 10. De son côté, Canonical a mis à disposition des correctifs destinés à plusieurs versions d’Ubuntu dans un canal de test facultatif, sans annoncer de date précise pour leur intégration dans les mises à jour régulières.
Dans son bulletin de sécurité consacré à CVE-2026-98432, Red Hat classe cette vulnérabilité comme critique et recommande l’installation des mises à jour dès leur disponibilité.
CVE-2026-98432 : une faille de type use-after-free dans le traitement TCP IPv4
La vulnérabilité CVE-2026-98432 réside dans le sous-système réseau IPv4 du noyau Linux, plus précisément dans le traitement des demandes de connexion TCP.
Elle est provoquée par une condition de concurrence (race condition) susceptible de survenir lorsque plusieurs opérations accèdent simultanément aux mêmes données liées à une connexion. Dans certaines circonstances, le noyau peut libérer des options de socket alors qu’une autre opération tente encore de les utiliser.
Ce comportement entraîne une situation connue sous le nom de use-after-free : le programme continue d’accéder à une zone mémoire après sa libération.
Dans son analyse technique publiée le 2 novembre 2026, Akamai explique que le problème concerne notamment la gestion des options IPv4 partagées entre une socket de requête et une socket enfant. Une opération concurrente peut alors accéder à une zone mémoire déjà libérée.
Les conséquences potentielles comprennent :
- Un plantage du système et une interruption de service.
- Une corruption de la mémoire du noyau.
- Une perturbation du fonctionnement des services réseau.
- Dans certaines conditions, une exécution de code à distance avec des privilèges élevés.
L’attaque ne nécessite pas que l’auteur de la menace possède un compte sur le serveur ciblé. Elle repose sur l’envoi de requêtes réseau spécialement conçues et synchronisées afin de déclencher la condition de concurrence.
Une vulnérabilité notée 9,8 sur 10
La gravité de CVE-2026-98432 est évaluée à 9,8 sur 10 selon CVSS 3.1, ce qui correspond à un niveau critique.
Cette note reflète plusieurs caractéristiques particulièrement préoccupantes :
- Exploitation à distance : l’attaquant peut agir depuis le réseau.
- Aucune authentification requise : aucun identifiant valide n’est nécessaire.
- Aucune interaction utilisateur : la victime n’a pas besoin de cliquer sur un lien ou d’ouvrir un fichier.
- Impact potentiel élevé : la corruption mémoire peut, dans certaines conditions, conduire à une exécution de code au niveau du noyau.
La fiche officielle CVE-2026-98432 de Red Hat confirme cette évaluation et décrit les conséquences possibles de l’exploitation : déni de service, corruption mémoire et exécution de code à distance.
Il faut toutefois distinguer la gravité théorique de la vulnérabilité et les conditions nécessaires à une exploitation fiable. Une exécution de code à distance nécessite une exploitation technique plus complexe qu’un simple déclenchement de plantage.
Red Hat publie des correctifs pour RHEL 8, 9 et 10
Red Hat a annoncé la disponibilité de mises à jour de sécurité corrigeant CVE-2026-98432 pour plusieurs générations de Red Hat Enterprise Linux.
Les correctifs principaux ont été publiés le 1er novembre 2026, à travers les avis suivants :
| Distribution | Avis de sécurité |
|---|---|
| Red Hat Enterprise Linux 8 | RHSA-2026:93414 |
| Red Hat Enterprise Linux 9 | RHSA-2026:93412 |
| Red Hat Enterprise Linux 10 | RHSA-2026:93413 |
Les administrateurs peuvent consulter les avis de sécurité correspondants dans le catalogue Red Hat pour identifier les paquets corrigés et les versions adaptées à leurs environnements.
Il est important de noter que les variantes de noyaux et les éditions bénéficiant de programmes de support étendu peuvent avoir des avis de sécurité distincts. Par exemple, Red Hat a également publié un correctif pour RHEL 8 avec noyau temps réel sous la référence RHSA-2026:93415.
Après installation du noyau corrigé, un redémarrage du système est nécessaire pour que le nouveau noyau soit effectivement chargé.
Les environnements reposant sur des composants dérivés du noyau RHEL doivent également être examinés. Red Hat indique notamment que Red Hat OpenShift Container Platform est concerné. Les administrateurs ne doivent donc pas supposer que la mise à jour des seuls serveurs RHEL standard suffit à sécuriser l’ensemble de leur infrastructure.
Ubuntu : des correctifs disponibles dans un canal de test
La situation est différente pour les utilisateurs d’Ubuntu.
Dans une publication datée du 2 novembre 2026, Canonical a confirmé travailler sur les correctifs destinés aux versions récentes de sa distribution. Les mises à jour sont actuellement disponibles dans le dépôt -proposed, utilisé pour tester et valider les paquets avant leur publication générale.
Les versions mentionnées comprennent :
- Ubuntu 22.04 LTS ;
- Ubuntu 24.04 LTS ;
- Ubuntu 26.04 LTS ;
- Ubuntu 26.10.
Dans son annonce officielle sur la disponibilité des correctifs dans le dépôt -proposed, Canonical précise que les mises à jour seront transférées vers le dépôt régulier une fois les tests terminés.
L’éditeur indique notamment effectuer des tests sur plus de 2 000 serveurs et appareils certifiés afin de préserver la stabilité et la compatibilité des systèmes.
À la date du 3 novembre 2026, aucune date précise de publication générale n’est annoncée. Les administrateurs doivent donc surveiller les communications de Canonical et vérifier le statut des paquets correspondant à leur version d’Ubuntu.
Pour les versions plus anciennes encore prises en charge, Canonical indique que les correctifs suivront. Les utilisateurs disposant d’Ubuntu Pro peuvent également consulter les modalités de couverture de leur version.
Une exploitation démontrée par Anthropic
L’intérêt autour de CVE-2026-98432 s’est renforcé après la publication d’une recherche d’Anthropic consacrée aux capacités de son modèle Claude à identifier et exploiter des vulnérabilités.
Dans son article « Discovering vulnerabilities with Claude », l’entreprise explique qu’un modèle de recherche non publié a réussi à développer un exploit permettant d’obtenir un accès root à distance sur un serveur Linux répondant à certaines conditions.
La démonstration reposait notamment sur la présence d’un service utilisant Multipath TCP (MPTCP).
Cette précision est importante : MPTCP n’est pas une condition générale nécessaire à l’existence de CVE-2026-98432. Le défaut se trouve dans le traitement TCP IPv4 du noyau Linux. L’exploit présenté par Anthropic utilisait MPTCP dans son environnement de démonstration, mais d’autres chemins vulnérables existent.
Akamai souligne également que la faille concerne les noyaux Linux à partir de la version 4.4 et que l’exploitation démontrée par Anthropic n’implique pas que toutes les machines vulnérables soient automatiquement exploitables de la même manière.
Quelles mesures prendre pour protéger les serveurs Linux ?
Face à cette vulnérabilité, les administrateurs systèmes et les responsables de la sécurité informatique doivent privilégier une approche fondée sur la mise à jour et la vérification des systèmes exposés.
1. Identifier les versions du noyau utilisées
La première étape consiste à recenser les serveurs Linux et à déterminer les versions du noyau actuellement installées.
La commande suivante permet d’afficher le noyau actif :
uname -rLes équipes doivent ensuite comparer cette version avec les versions corrigées publiées par leur fournisseur.
2. Installer les correctifs Red Hat
Pour les systèmes RHEL concernés, l’installation des mises à jour peut être effectuée avec :
sudo dnf update kernelAprès l’installation, il faut redémarrer la machine :
sudo rebootUne nouvelle vérification avec uname -r permettra de confirmer que le système utilise bien le noyau mis à jour.
Les administrateurs doivent également consulter les avis de sécurité spécifiques à leur édition, notamment pour les noyaux temps réel et les environnements bénéficiant d’un support étendu.
3. Suivre les mises à jour Ubuntu
Les administrateurs Ubuntu doivent consulter le suivi officiel de Canonical consacré à CVE-2026-98432 et vérifier la disponibilité des paquets correspondant à leur version et à leur variante de noyau.
L’utilisation d’un dépôt de test doit être réservée aux administrateurs capables d’en évaluer les conséquences et de valider les mises à jour dans un environnement adapté.
Il ne faut pas considérer un paquet en phase de test comme une mise à jour automatiquement déployée sur tous les systèmes.
4. Envisager un filtrage temporaire du trafic
Red Hat a également documenté une mesure de réduction de l’exposition consistant à filtrer certains paquets TCP IPv4 entrants contenant des options IP.
La règle nftables publiée par l’éditeur est la suivante :
table inet cve_2026_98432 {
    chain input {
        type filter hook input priority -310; policy accept;
        ip protocol tcp ip hdrlength > 5 counter drop
    }
}
Cette règle vise à bloquer les paquets IPv4 TCP comportant des options dans leur en-tête IP, ce qui réduit l’exposition au chemin vulnérable.
Cependant, cette mesure présente plusieurs limites :
- Elle réduit l’exposition sans garantir une protection complète.
- Elle peut perturber les applications ou les infrastructures qui dépendent des options IPv4.
- Elle doit être testée avant son déploiement en production.
- Elle ne remplace pas l’installation du correctif.
Red Hat détaille la procédure d’application, de validation et de suppression de cette règle dans son bulletin de sécurité officiel.
La mise à jour du noyau reste la solution à privilégier.
Une vulnérabilité qui rappelle l’importance de maintenir le noyau Linux
CVE-2026-98432 rappelle qu’une vulnérabilité dans un composant aussi fondamental que le noyau Linux peut exposer un grand nombre de services, indépendamment des applications installées sur les machines.
La criticité de la faille, son caractère exploitable à distance et l’absence de nécessité d’une authentification en font un sujet prioritaire pour les administrateurs de serveurs, les hébergeurs, les fournisseurs de services cloud et les organisations qui s’appuient sur des infrastructures Linux.
Red Hat a déjà publié les correctifs pour RHEL 8, 9 et 10. Les utilisateurs d’Ubuntu doivent, quant à eux, suivre les annonces de Canonical jusqu’à la disponibilité des mises à jour dans les dépôts réguliers.
Les organisations ne doivent pas attendre la publication d’une preuve d’exploitation massive pour agir. Il est recommandé de recenser les systèmes concernés, d’appliquer les correctifs dès leur disponibilité, de vérifier le redémarrage sur le noyau corrigé et de maintenir une surveillance des services exposés sur Internet.
SOURCE : The Hackers News