Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

Mémoire de ChatGPT : quelles données personnelles l’IA retient-elle réellement ?

La mémoire de ChatGPT peut construire une représentation détaillée de ses utilisateurs à partir de conversations ordinaires.

Un analyste béninois découvre deux vulnérabilités dans des extensions WordPress

Un expert béninois de la cybersécurité est à l’origine de la découverte responsable de deux vulnérabilités affectant des extensions WordPress.

Piratage de Binance : 6,3 milliards de dollars affectés et près de 3 milliards gelés

Binance a confirmé un incident de sécurité majeur ayant affecté environ 6,3 milliards de dollars d’actifs numériques.

Podcasts & Interviews

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

CyberEcho – Semaine du 20 au 26 Avril 2026

Voici le resumer de l’actualite cyber de la semaine du 20 au 26 Avril 2026

A Savoir – Les DeepFakes en Cybersecurite

Dans cet épisode de « À savoir », la discussion porte sur la menace croissante que représentent les deepfakes, avec des exemples concrets d’attaques de ce type et des réflexes simples pour s’en protéger. La conversation aborde les bases des deepfakes, des exemples concrets d’attaques de ce type, les moyens de s’en protéger, et se termine par des points clés à retenir et un appel à l’action.

Actualités Cyber

Côte d’Ivoire : 66 millions de dollars pour un data center national souverain

La Côte d’Ivoire poursuit la construction de son centre national de données avec l’appui financier de l’Export-Import Bank of the United States.

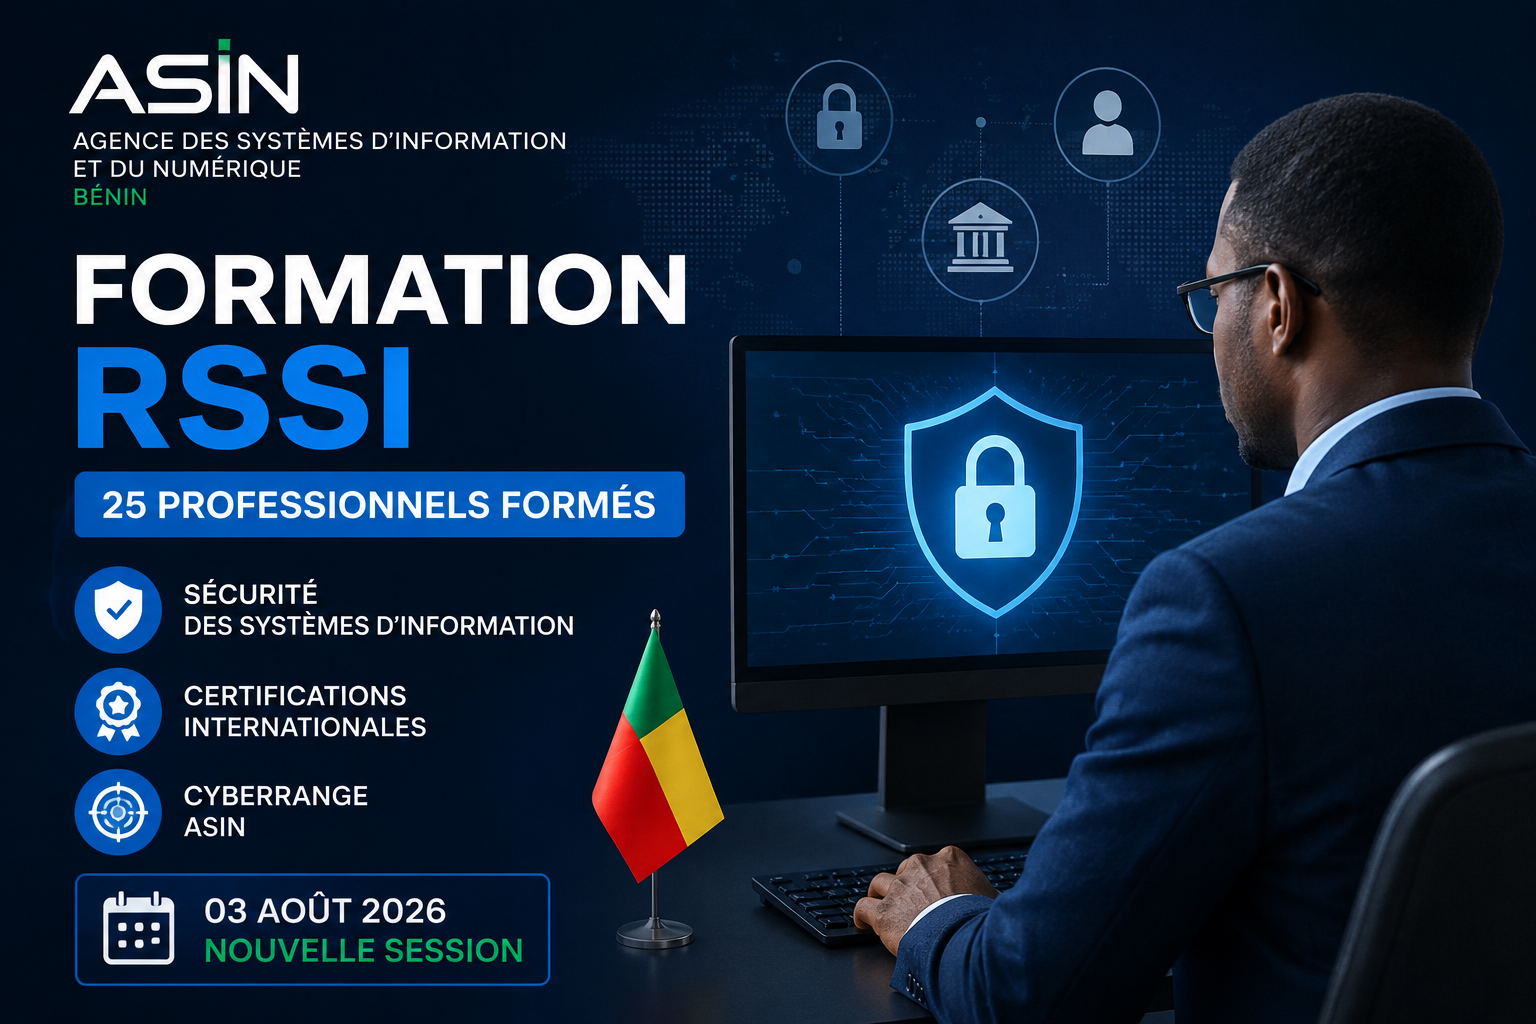
L’ASIN Bénin forme 25 professionnels au métier de RSSI

L’Agence des Systèmes d’Information et du Numérique (ASIN) du Bénin renforce son action en faveur de la cybersécurité avec une nouvelle formation destinée à 25 professionnels appelés à exercer la fonction de Responsable de la Sécurité des Systèmes d’Information (RSSI). Cette initiative s’inscrit dans l’opérationnalisation de la Politique de Sécurité des Systèmes d’Information de l’État et vise à renforcer les capacités des organisations publiques et privées béninoises.

Côte d’Ivoire : la PLCC alerte sur une arnaque APK qui menace les comptes Mobile Money

La Police de Lutte Contre la Cybercriminalité (PLCC) de Côte d’Ivoire alerte sur une nouvelle campagne d’escroquerie utilisant de faux liens et des applications APK malveillantes. Les cybercriminels cherchent à convaincre leurs victimes d’installer ces applications afin de compromettre leurs comptes Mobile Money et potentiellement effectuer des retraits frauduleux.

Mémoire de ChatGPT : quelles données personnelles l’IA retient-elle réellement ?

La mémoire de ChatGPT peut construire une représentation détaillée de ses utilisateurs à partir de conversations ordinaires.

Un analyste béninois découvre deux vulnérabilités dans des extensions WordPress

Un expert béninois de la cybersécurité est à l’origine de la découverte responsable de deux vulnérabilités affectant des extensions WordPress.

Piratage de Binance : 6,3 milliards de dollars affectés et près de 3 milliards gelés

Binance a confirmé un incident de sécurité majeur ayant affecté environ 6,3 milliards de dollars d’actifs numériques.

Palo Alto Networks confirme deux failles RCE PHP affectant PAN-OS et plusieurs produits réseau

Palo Alto Networks a confirmé que deux vulnérabilités critiques liées à PHP affectent plusieurs versions de PAN-OS ainsi que certains services cloud. Si aucune exploitation malveillante de ses produits n’est signalée par l’entreprise au 24 octobre 2026, les failles présentent un risque important, notamment lorsque les interfaces d’administration sont accessibles depuis Internet. En attendant la publication des correctifs prévus, les administrateurs doivent restreindre l’accès aux interfaces de gestion, appliquer les protections disponibles et suivre les avis de sécurité officiels.

Vasilek : des hackers cachent une porte dérobée dans VMware Tools lors d’une intrusion de deux ans dans le système de santé russe

Une intrusion informatique visant un organisme de santé russe a permis au groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, de conserver un accès au réseau pendant près de deux ans. Selon l’entreprise de cybersécurité Solar, les attaquants ont dissimulé la porte dérobée Vasilek dans le répertoire légitime de VMware Tools, en exploitant notamment une bibliothèque DLL remplacée et des services Windows aux noms trompeurs. Le malware permettait d’exécuter des commandes à distance, de transférer des fichiers et de capturer des informations. L’incident souligne les risques liés aux logiciels légitimes mal surveillés et aux connexions entre établissements de santé.

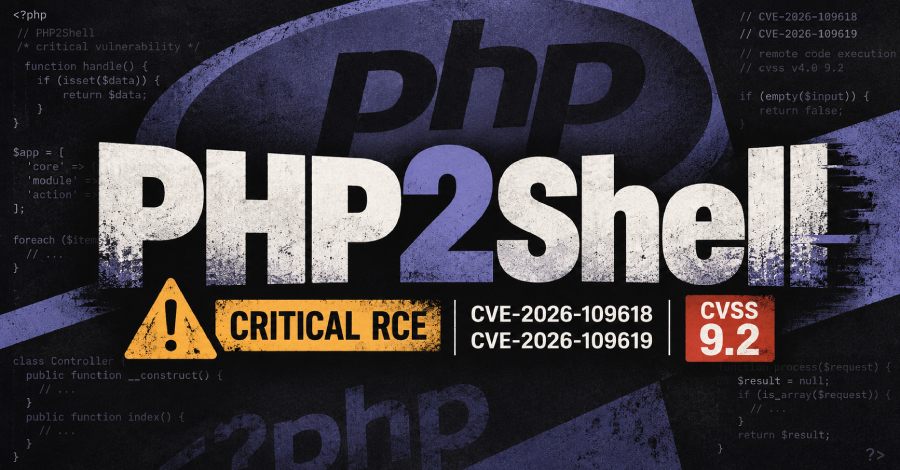
PHP2Shell : deux failles critiques dans PHP menacent les serveurs web d’une exécution de code à distance

Deux vulnérabilités critiques du langage PHP, référencées CVE-2026-109618 et CVE-2026-109619, suscitent une alerte de sécurité mondiale. Baptisées PHP2Shell dans les premières publications, elles sont associées à un risque d’exécution de code à distance (RCE) et ont reçu une note de gravité de 9,2 sur l’échelle CVSS v4.0. Une mise à jour d’urgence est annoncée pour le 21 octobre 2026 à 14 h UTC. En attendant la publication des correctifs et des détails techniques officiels, les organisations doivent inventorier leurs serveurs PHP, préparer les mises à jour et réduire l’exposition des systèmes vulnérables. Les mesures temporaires ne remplacent pas l’installation du correctif.

Un analyste béninois découvre deux vulnérabilités dans des extensions WordPress

Un expert béninois de la cybersécurité est à l’origine de la découverte responsable de deux vulnérabilités affectant des extensions WordPress.

Piratage de Binance : 6,3 milliards de dollars affectés et près de 3 milliards gelés

Binance a confirmé un incident de sécurité majeur ayant affecté environ 6,3 milliards de dollars d’actifs numériques.

Rank Math PRO compromis : des paquets WordPress ont distribué une porte dérobée

Un incident de chaîne d’approvisionnement a touché Rank Math PRO 3.0.123, l’édition premium du populaire plugin SEO pour WordPress.

Mémoire de ChatGPT : quelles données personnelles l’IA retient-elle réellement ?

La mémoire de ChatGPT peut construire une représentation détaillée de ses utilisateurs à partir de conversations ordinaires.

Piratage de Binance : 6,3 milliards de dollars affectés et près de 3 milliards gelés

Binance a confirmé un incident de sécurité majeur ayant affecté environ 6,3 milliards de dollars d’actifs numériques.

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.

Inscrivez vous à notre newsletter

Pour ne pas manquer toute l’actualité de la cybersécurité