Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

JadePuffer automatise la destruction de ressources Azure avec des agents IA

Le groupe JadePuffer, suivi par Microsoft sous l’identifiant Storm-3168, a mené des opérations destructrices contre un environnement Microsoft Azure en s’appuyant sur des identités applicatives compromises et une automatisation de type agentique.

Japon : une attaque par ransomware perturbe les paiements du groupe ferroviaire Keio

Le groupe ferroviaire japonais Keio Corporation a confirmé une attaque par ransomware détectée aux premières heures du 26 septembre 2026.

FTAPI confirme une cyberattaque revendiquée par le groupe The Gentlemen

FTAPI, fournisseur allemand de solutions d’échange sécurisé de fichiers et de données, a confirmé avoir subi une cyberattaque.

Podcasts & Interviews

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

CyberEcho – Semaine du 20 au 26 Avril 2026

Voici le resumer de l’actualite cyber de la semaine du 20 au 26 Avril 2026

A Savoir – Les DeepFakes en Cybersecurite

Dans cet épisode de « À savoir », la discussion porte sur la menace croissante que représentent les deepfakes, avec des exemples concrets d’attaques de ce type et des réflexes simples pour s’en protéger. La conversation aborde les bases des deepfakes, des exemples concrets d’attaques de ce type, les moyens de s’en protéger, et se termine par des points clés à retenir et un appel à l’action.

Actualités Cyber

Côte d’Ivoire : 66 millions de dollars pour un data center national souverain

La Côte d’Ivoire poursuit la construction de son centre national de données avec l’appui financier de l’Export-Import Bank of the United States.

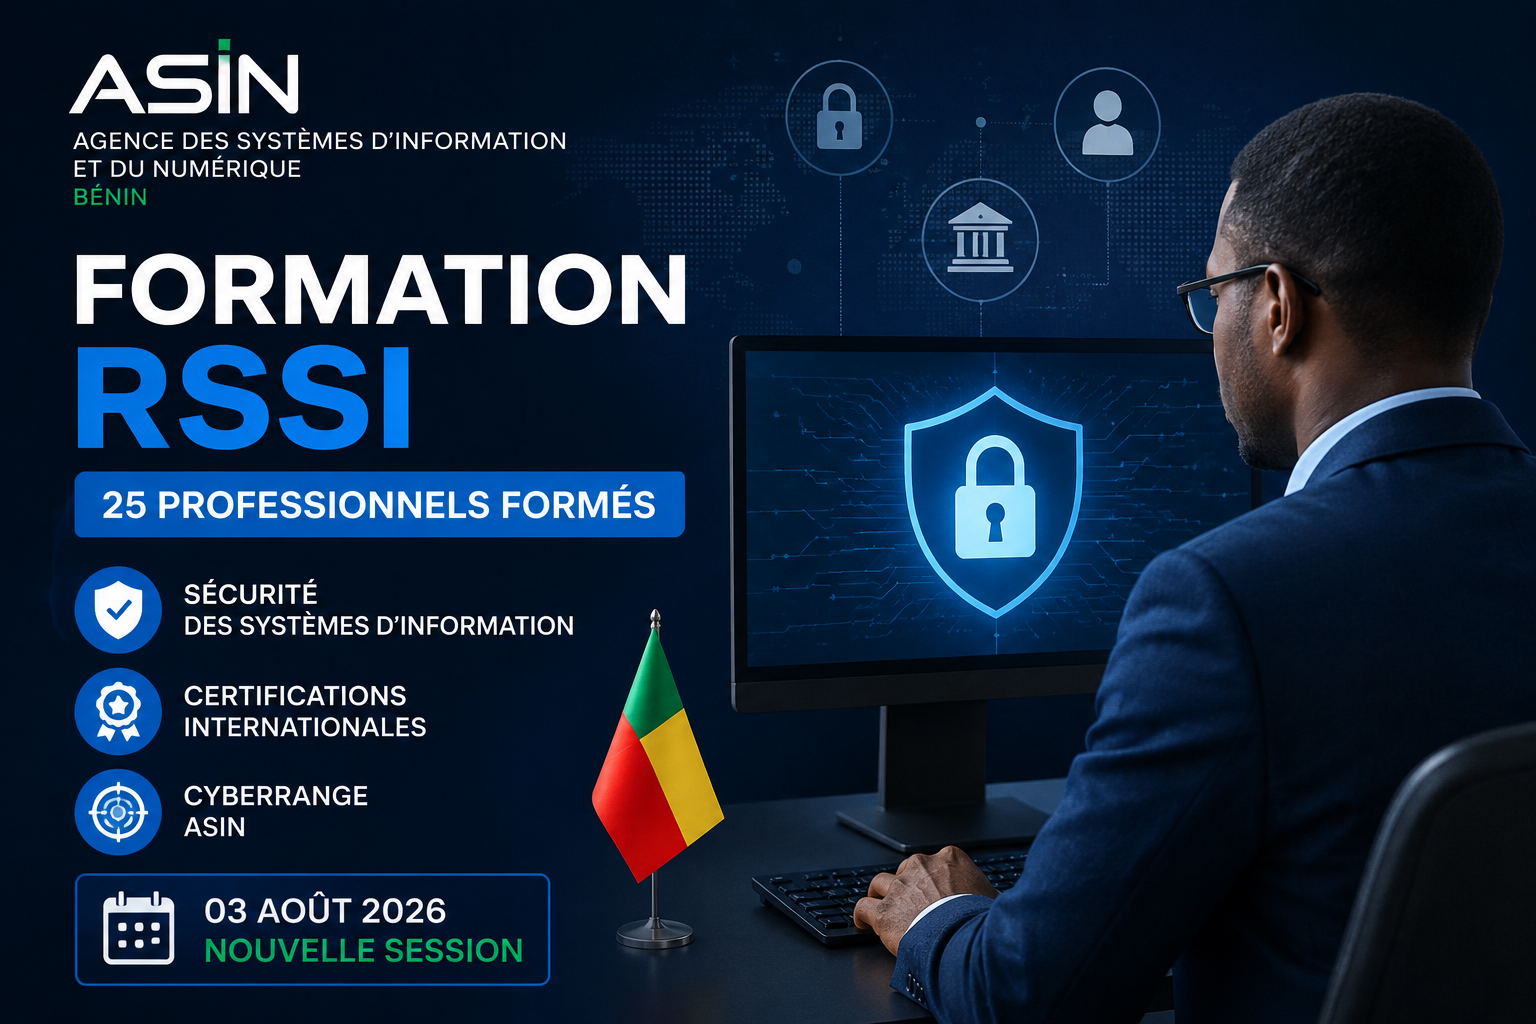
L’ASIN Bénin forme 25 professionnels au métier de RSSI

L’Agence des Systèmes d’Information et du Numérique (ASIN) du Bénin renforce son action en faveur de la cybersécurité avec une nouvelle formation destinée à 25 professionnels appelés à exercer la fonction de Responsable de la Sécurité des Systèmes d’Information (RSSI). Cette initiative s’inscrit dans l’opérationnalisation de la Politique de Sécurité des Systèmes d’Information de l’État et vise à renforcer les capacités des organisations publiques et privées béninoises.

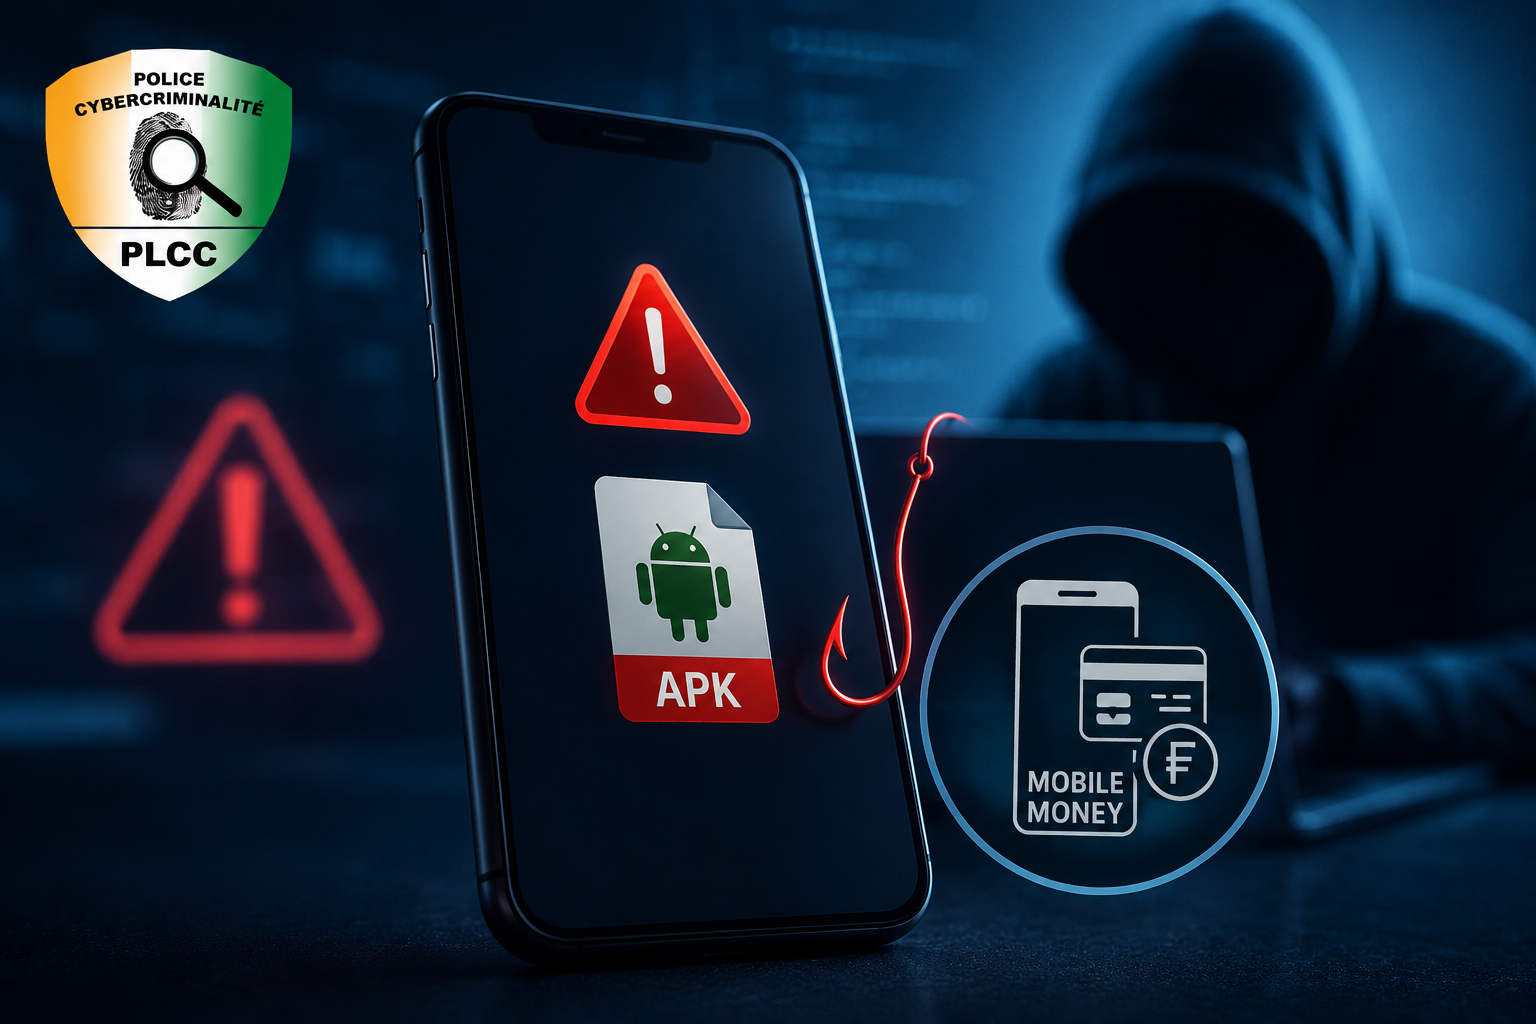
Côte d’Ivoire : la PLCC alerte sur une arnaque APK qui menace les comptes Mobile Money

La Police de Lutte Contre la Cybercriminalité (PLCC) de Côte d’Ivoire alerte sur une nouvelle campagne d’escroquerie utilisant de faux liens et des applications APK malveillantes. Les cybercriminels cherchent à convaincre leurs victimes d’installer ces applications afin de compromettre leurs comptes Mobile Money et potentiellement effectuer des retraits frauduleux.

Fun For Less Tours : des données de voyageurs exposées après une attaque par ransomware

L’agence de voyages américaine Fun For Less Tours a commencé à informer des personnes touchées par une fuite de données liée à une attaque par ransomware.

Corée du Sud : les cyberattaques contre les établissements de santé bondissent

Les établissements de santé sud-coréens font face à une accélération préoccupante des cyberattaques.

ENISA 2026 : le ransomware reste la menace la plus impactante en Europe

Le paysage européen des cybermenaces reste dominé par le ransomware, les campagnes DDoS liées à l’hacktivisme et les opérations influencées par les tensions géopolitiques.

JadePuffer automatise la destruction de ressources Azure avec des agents IA

Le groupe JadePuffer, suivi par Microsoft sous l’identifiant Storm-3168, a mené des opérations destructrices contre un environnement Microsoft Azure en s’appuyant sur des identités applicatives compromises et une automatisation de type agentique.

Japon : une attaque par ransomware perturbe les paiements du groupe ferroviaire Keio

Le groupe ferroviaire japonais Keio Corporation a confirmé une attaque par ransomware détectée aux premières heures du 26 septembre 2026.

FTAPI confirme une cyberattaque revendiquée par le groupe The Gentlemen

FTAPI, fournisseur allemand de solutions d’échange sécurisé de fichiers et de données, a confirmé avoir subi une cyberattaque.

JadePuffer automatise la destruction de ressources Azure avec des agents IA

Le groupe JadePuffer, suivi par Microsoft sous l’identifiant Storm-3168, a mené des opérations destructrices contre un environnement Microsoft Azure en s’appuyant sur des identités applicatives compromises et une automatisation de type agentique.
ryuk

Ryuk : un opérateur condamné à deux ans de prison aux États-Unis

Karen Vardanyan, ressortissant arménien de 35 ans, a été condamné aux États-Unis à 24 mois de prison fédérale pour sa participation à une série d’attaques utilisant le ransomware Ryuk.

PAYLOAD détourne Active Directory pour paralyser une entreprise sans chiffrer ses fichiers

Une attaque attribuée au groupe PAYLOAD montre qu’une entreprise peut être paralysée sans exécutable de ransomware sur ses postes Windows.

JadePuffer automatise la destruction de ressources Azure avec des agents IA

Le groupe JadePuffer, suivi par Microsoft sous l’identifiant Storm-3168, a mené des opérations destructrices contre un environnement Microsoft Azure en s’appuyant sur des identités applicatives compromises et une automatisation de type agentique.

Japon : une attaque par ransomware perturbe les paiements du groupe ferroviaire Keio

Le groupe ferroviaire japonais Keio Corporation a confirmé une attaque par ransomware détectée aux premières heures du 26 septembre 2026.

FTAPI confirme une cyberattaque revendiquée par le groupe The Gentlemen

FTAPI, fournisseur allemand de solutions d’échange sécurisé de fichiers et de données, a confirmé avoir subi une cyberattaque.

Inscrivez vous à notre newsletter

Pour ne pas manquer toute l’actualité de la cybersécurité