Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

Mémoire de ChatGPT : quelles données personnelles l’IA retient-elle réellement ?

La mémoire de ChatGPT peut construire une représentation détaillée de ses utilisateurs à partir de conversations ordinaires.

Un analyste béninois découvre deux vulnérabilités dans des extensions WordPress

Un expert béninois de la cybersécurité est à l’origine de la découverte responsable de deux vulnérabilités affectant des extensions WordPress.

Piratage de Binance : 6,3 milliards de dollars affectés et près de 3 milliards gelés

Binance a confirmé un incident de sécurité majeur ayant affecté environ 6,3 milliards de dollars d’actifs numériques.

Podcasts & Interviews

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

CyberEcho – Semaine du 20 au 26 Avril 2026

Voici le resumer de l’actualite cyber de la semaine du 20 au 26 Avril 2026

A Savoir – Les DeepFakes en Cybersecurite

Dans cet épisode de « À savoir », la discussion porte sur la menace croissante que représentent les deepfakes, avec des exemples concrets d’attaques de ce type et des réflexes simples pour s’en protéger. La conversation aborde les bases des deepfakes, des exemples concrets d’attaques de ce type, les moyens de s’en protéger, et se termine par des points clés à retenir et un appel à l’action.

Actualités Cyber

Côte d’Ivoire : 66 millions de dollars pour un data center national souverain

La Côte d’Ivoire poursuit la construction de son centre national de données avec l’appui financier de l’Export-Import Bank of the United States.

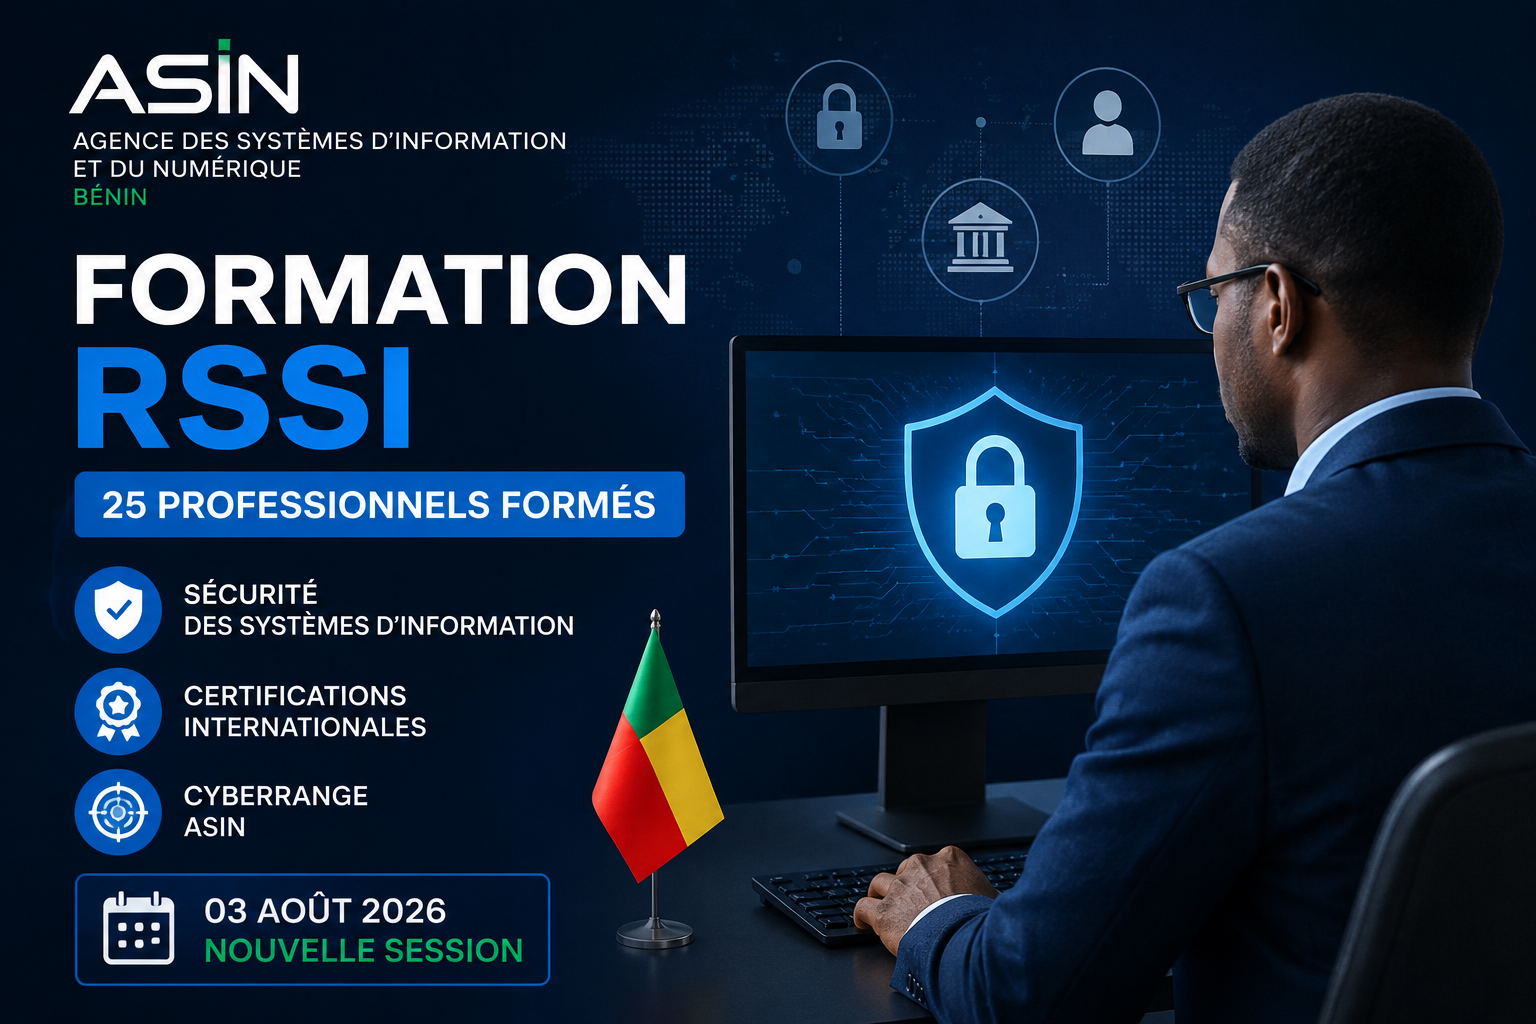
L’ASIN Bénin forme 25 professionnels au métier de RSSI

L’Agence des Systèmes d’Information et du Numérique (ASIN) du Bénin renforce son action en faveur de la cybersécurité avec une nouvelle formation destinée à 25 professionnels appelés à exercer la fonction de Responsable de la Sécurité des Systèmes d’Information (RSSI). Cette initiative s’inscrit dans l’opérationnalisation de la Politique de Sécurité des Systèmes d’Information de l’État et vise à renforcer les capacités des organisations publiques et privées béninoises.

Côte d’Ivoire : la PLCC alerte sur une arnaque APK qui menace les comptes Mobile Money

La Police de Lutte Contre la Cybercriminalité (PLCC) de Côte d’Ivoire alerte sur une nouvelle campagne d’escroquerie utilisant de faux liens et des applications APK malveillantes. Les cybercriminels cherchent à convaincre leurs victimes d’installer ces applications afin de compromettre leurs comptes Mobile Money et potentiellement effectuer des retraits frauduleux.

Mémoire de ChatGPT : quelles données personnelles l’IA retient-elle réellement ?

La mémoire de ChatGPT peut construire une représentation détaillée de ses utilisateurs à partir de conversations ordinaires.

Un analyste béninois découvre deux vulnérabilités dans des extensions WordPress

Un expert béninois de la cybersécurité est à l’origine de la découverte responsable de deux vulnérabilités affectant des extensions WordPress.

Piratage de Binance : 6,3 milliards de dollars affectés et près de 3 milliards gelés

Binance a confirmé un incident de sécurité majeur ayant affecté environ 6,3 milliards de dollars d’actifs numériques.

Rank Math PRO compromis : des paquets WordPress ont distribué une porte dérobée

Un incident de chaîne d’approvisionnement a touché Rank Math PRO 3.0.123, l’édition premium du populaire plugin SEO pour WordPress.

Détournement de domaines au Ghana et en Sierra Leone : Google bloque des certificats HTTPS frauduleux

Le 6 octobre 2026, Google a révélé une série de détournements touchant les espaces de noms associés aux extensions .gh, .sl et .as. Les attaquants ont modifié des enregistrements DNS autoritaires afin d’obtenir des certificats HTTPS non autorisés couvrant plusieurs domaines de Google et d’autres organisations. Chrome a bloqué les certificats identifiés, tandis que Google recommande aux propriétaires de domaines de surveiller les journaux de transparence des certificats et de renforcer leurs politiques CAA.

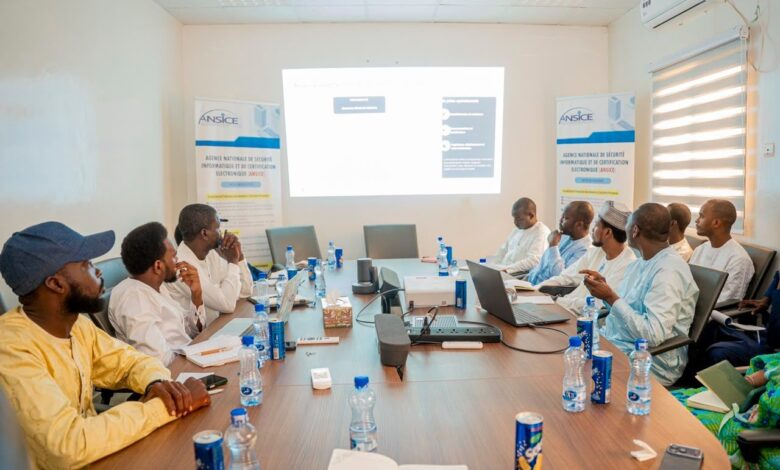
Cyber Himaya 235 : l’ANSICE mobilise la société civile pour renforcer la cybersécurité au Tchad

L’Agence nationale de sécurité informatique et de certification électronique du Tchad (ANSICE) a réuni, le 2 octobre 2026, plusieurs organisations de la société civile et associations du numérique pour préparer la première édition de Cyber Himaya 235. Placée sous le thème « Protégeons ensemble notre vie numérique : des réflexes simples, pour un Tchad plus sûr », cette initiative vise à informer, éduquer et prévenir les risques numériques durant le mois d’octobre consacré à la cybersécurité. Les organisations participantes se sont engagées à contribuer à des actions concrètes de sensibilisation et de promotion de l’hygiène numérique.

Splunk Enterprise : une faille critique permet à des attaquants non authentifiés d’exécuter des commandes système

Splunk a corrigé la vulnérabilité critique CVE-2026-76268, publiée le 7 octobre 2026 dans l’avis de sécurité SVD-2026-1001. Notée 9,8 sur 10 selon CVSS 3.1, elle permet à un attaquant non authentifié disposant d’un accès réseau à l’API REST Patroni d’un membre d’un cluster de recherche d’exécuter des commandes système contrôlées par l’attaquant. Les versions 10.4 antérieures à 10.4.3 et 10.2 antérieures à 10.2.7 sont concernées. Splunk recommande une mise à niveau vers une version corrigée ou l’application d’une mesure d’atténuation adaptée.

Inscrivez vous à notre newsletter

Pour ne pas manquer toute l’actualité de la cybersécurité