Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.
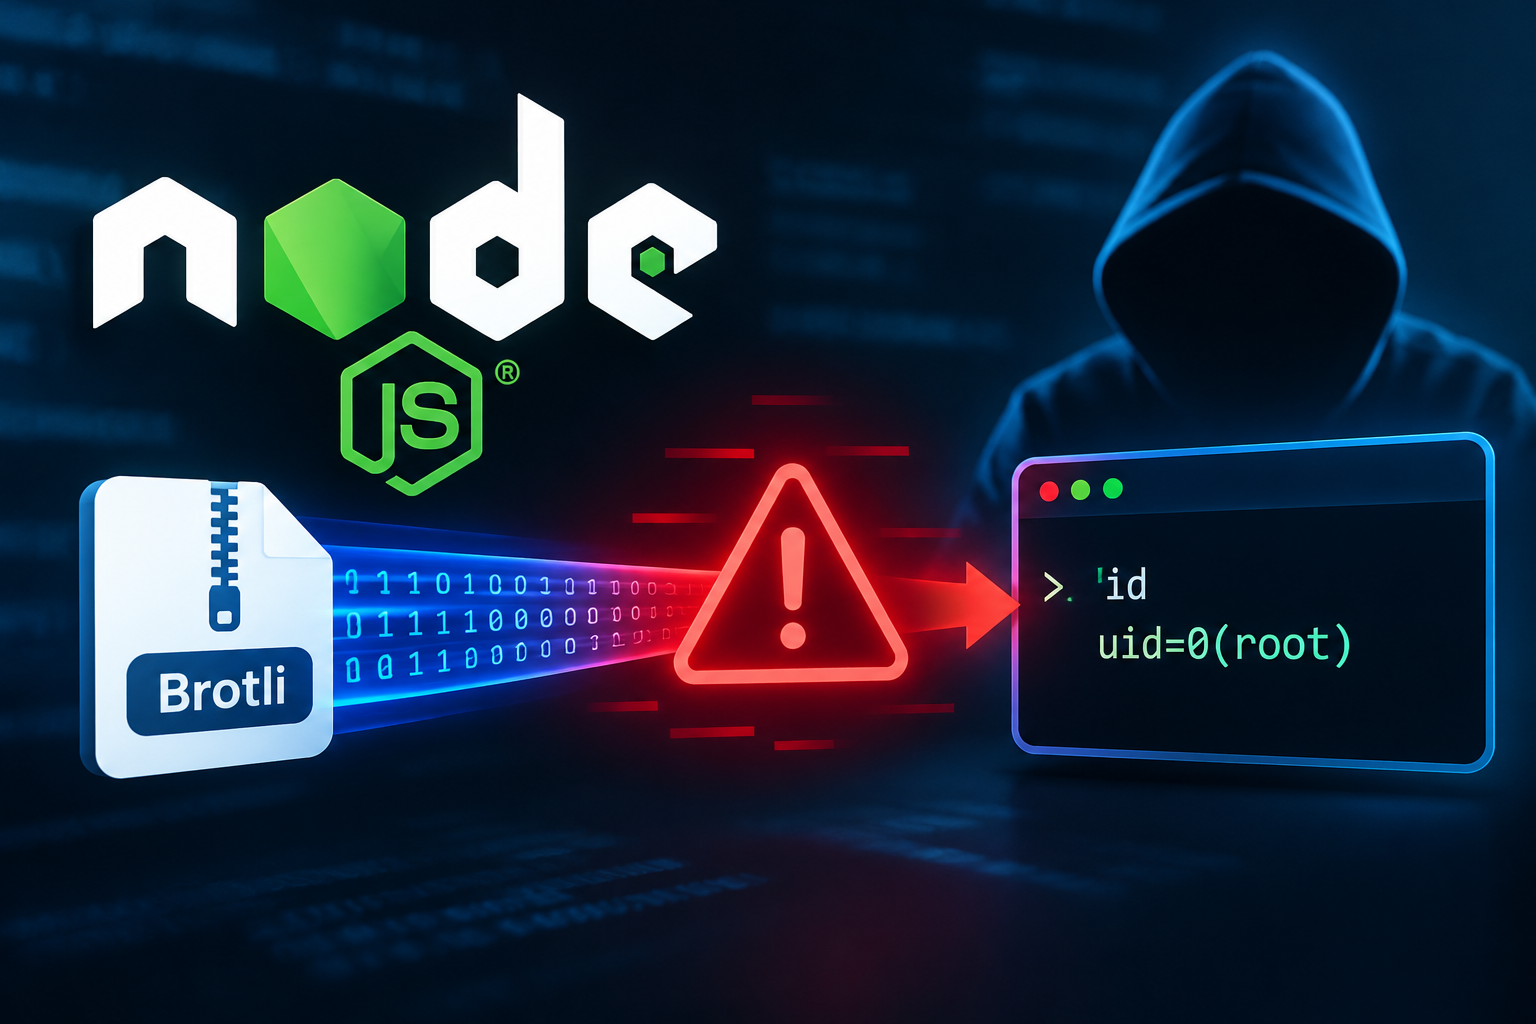
Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Des chercheurs en cybersécurité ont démontré qu’une vulnérabilité du décodeur Brotli intégré à Node.js peut permettre l’exécution de code à distance à partir de données compressées spécialement conçues. Référencée CVE-2026-111497 et surnommée Node2Shell, cette faille touche plusieurs versions de Node.js, notamment lorsque des applications décompressent des requêtes ou des réponses HTTP non fiables. Une démonstration publiée par Imperva a confirmé l’exécution de code sur une version officielle vulnérable de Node.js. Des correctifs sont disponibles : les équipes techniques doivent mettre à jour le runtime, reconstruire leurs conteneurs et vérifier les bibliothèques Brotli embarquées dans leurs autres logiciels.
Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle a publié le 21 octobre 2026 une mise à jour de sécurité d’urgence pour corriger CVE-2026-91403, une vulnérabilité affectant la validation des certificats numériques dans Java SE et GraalVM. Notée 9,1 sur l’échelle CVSS 3.1, cette faille est liée à des certificats intermédiaires eMudhra considérés comme insuffisamment sûrs. Elle pourrait permettre à un attaquant de se faire passer pour un serveur légitime et d’intercepter ou de modifier des données. Oracle recommande d’installer les versions corrigées ou d’appliquer ses mesures d’atténuation officielles.

Podcasts

Actualités

Interviews

Partenaires

Podcasts & Interviews

Épisodes récents • Lecteur intégré

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

Actualités Cyber

Articles hebdomadaires

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.

Souveraineté numérique au Nigeria : l’hébergement local des données, un bouclier encore incomplet

Le Nigeria renforce sa souveraineté numérique en conservant sur son territoire les données biométriques liées au numéro national d’identification (NIN) et en développant ses infrastructures locales. Cette stratégie s’accompagne d’initiatives visant à localiser les données financières et à bâtir un cloud souverain. Mais l’hébergement national ne garantit pas, à lui seul, la confidentialité des informations. Les connexions avec des organismes tiers, la gestion des accès et les failles des plateformes partenaires peuvent exposer les données des citoyens. L’expérience nigériane souligne ainsi l’importance d’une gouvernance rigoureuse, d’audits réguliers et d’une cybersécurité appliquée à toute la chaîne d’accès.

Cyberattaque contre Avia au Sénégal : 1 219 comptes compromis et des millions de FCFA détournés

La plateforme financière Avia, exploitée par GSIE Technology pour le compte d’ACEP au Sénégal, a subi une cyberattaque ayant permis à des pirates de compromettre 1 219 comptes clients. Les attaquants ont tenté de détourner plus de 168 millions de FCFA, mais la majorité des transferts frauduleux ont été bloqués. Plusieurs virements ont néanmoins abouti, entraînant des pertes financières. L’enquête porte notamment sur les bénéficiaires des fonds et les méthodes employées pour infiltrer le système.

PEERSTITCH : un malware exploite une faille FortiOS pour contourner les contrôles VPN

Des chercheurs de Palo Alto Networks Unit 42 ont identifié PEERSTITCH, un malware ARM64 opérant en mémoire sur des équipements FortiGate. Il a été déployé dans le cadre d’une intrusion visant un fournisseur de services de télécommunications, après la compromission de son infrastructure FortiManager. Les attaquants ont exploité plusieurs vulnérabilités, dont CVE-2025-61624, pour installer l’implant et détourner des processus légitimes de FortiOS. Les organisations utilisant des équipements Fortinet doivent vérifier leurs versions, appliquer les correctifs appropriés et rechercher d’éventuels signes de compromission.

Splunk Enterprise : une faille critique permet à des attaquants non authentifiés d’exécuter des commandes système

Splunk a corrigé la vulnérabilité critique CVE-2026-76268, publiée le 7 octobre 2026 dans l’avis de sécurité SVD-2026-1001. Notée 9,8 sur 10 selon CVSS 3.1, elle permet à un attaquant non authentifié disposant d’un accès réseau à l’API REST Patroni d’un membre d’un cluster de recherche d’exécuter des commandes système contrôlées par l’attaquant. Les versions 10.4 antérieures à 10.4.3 et 10.2 antérieures à 10.2.7 sont concernées. Splunk recommande une mise à niveau vers une version corrigée ou l’application d’une mesure d’atténuation adaptée.

Cisco Nexus : trois failles critiques permettent à des attaquants d’exécuter du code avec les privilèges root

Cisco a publié le 7 octobre 2026 un avis de sécurité concernant trois vulnérabilités critiques de Cisco NX-OS, identifiées CVE-2026-76485, CVE-2026-76486 et CVE-2026-76501. Elles affectent certains commutateurs Nexus 3000 et 9000 lorsque la fonction NGOAM est activée et que les conditions de configuration propres à chaque faille sont réunies. Un attaquant distant non authentifié pourrait exécuter du code avec les privilèges root ou provoquer un déni de service. Cisco recommande d’installer les versions corrigées et précise qu’aucune solution de contournement ne corrige directement ces vulnérabilités.

Fuite de données OpenCode : des clés API exposées après une cyberattaque touchant 1,4 % des utilisateurs

OpenCode a annoncé le 17 octobre 2026 une faille de sécurité touchant 1,4 % des utilisateurs de sa plateforme OpenCode Console. L’incident, associé par l’entreprise à une attaque de distillation à grande échelle, concerne des comptes ayant connecté des fournisseurs externes d’intelligence artificielle. Selon les informations publiées depuis, des clés API enregistrées dans les espaces de travail pourraient avoir été exposées, faisant craindre des utilisations frauduleuses et des frais imprévus. L’enquête se poursuit avec la collaboration d’OpenAI, d’Anthropic et de Google.

Rank Math PRO compromis : des paquets WordPress ont distribué une porte dérobée

Un incident de chaîne d’approvisionnement a touché Rank Math PRO 3.0.123, l’édition premium du populaire plugin SEO pour WordPress.

Le Gabon renforce son expertise en cybersécurité à la conférence Octopus 2026

Une délégation de l’Agence nationale des infrastructures numériques et des fréquences (ANINF) du Gabon a participé à la conférence internationale Octopus 2026, organisée à Strasbourg du 14 au 16 octobre. Cette rencontre a permis d’aborder la coopération internationale contre la cybercriminalité, la collecte des preuves électroniques et les enjeux d’une éventuelle adhésion du Gabon à la Convention de Budapest.

PaperCut : des attaques ciblent les écoles et universités pour voler des identifiants

Des attaquants exploitent la chaîne CVE-2026-81578 et CVE-2026-82078 dans PaperCut afin d’exécuter du code, créer des comptes privilégiés et collecter des secrets.

WordPress : plus de 440 000 tentatives visent Super Forms et Elementor Pro

Wordfence a enregistré plus de 440 000 requêtes malveillantes visant deux failles critiques d’envoi de fichiers dans Super Forms et Elementor Pro.

Failles miniOrange SAML : des attaques visent les sites WordPress non corrigés

Deux vulnérabilités critiques du plugin miniOrange SAML SSO permettent de contourner l’authentification WordPress. Des tentatives d’exploitation ont été observées.

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.

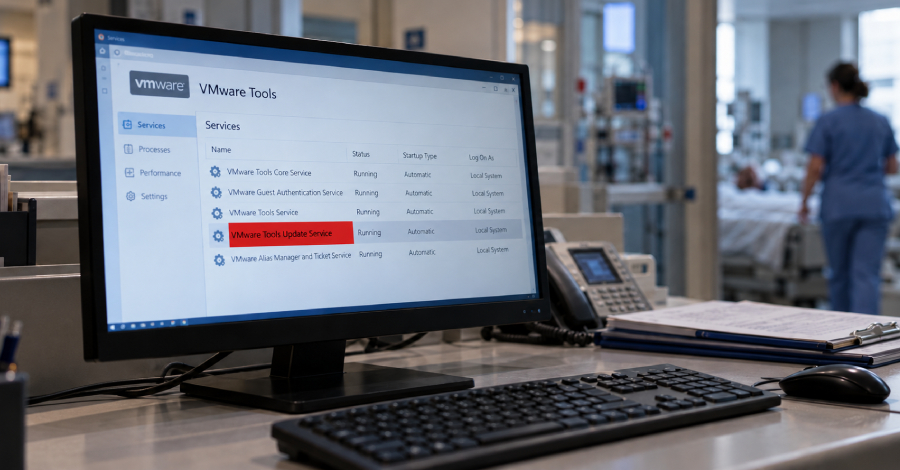
Vasilek : des hackers cachent une porte dérobée dans VMware Tools lors d’une intrusion de deux ans dans le système de santé russe

Une intrusion informatique visant un organisme de santé russe a permis au groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, de conserver un accès au réseau pendant près de deux ans. Selon l’entreprise de cybersécurité Solar, les attaquants ont dissimulé la porte dérobée Vasilek dans le répertoire légitime de VMware Tools, en exploitant notamment une bibliothèque DLL remplacée et des services Windows aux noms trompeurs. Le malware permettait d’exécuter des commandes à distance, de transférer des fichiers et de capturer des informations. L’incident souligne les risques liés aux logiciels légitimes mal surveillés et aux connexions entre établissements de santé.

DeepSeek interdit dans les agences fédérales civiles américaines : ce que prévoit l’ordre du DHS

Les agences fédérales civiles des États-Unis doivent retirer de leurs systèmes informatiques les produits de l’entreprise chinoise DeepSeek et cesser d’en acheter.