Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.
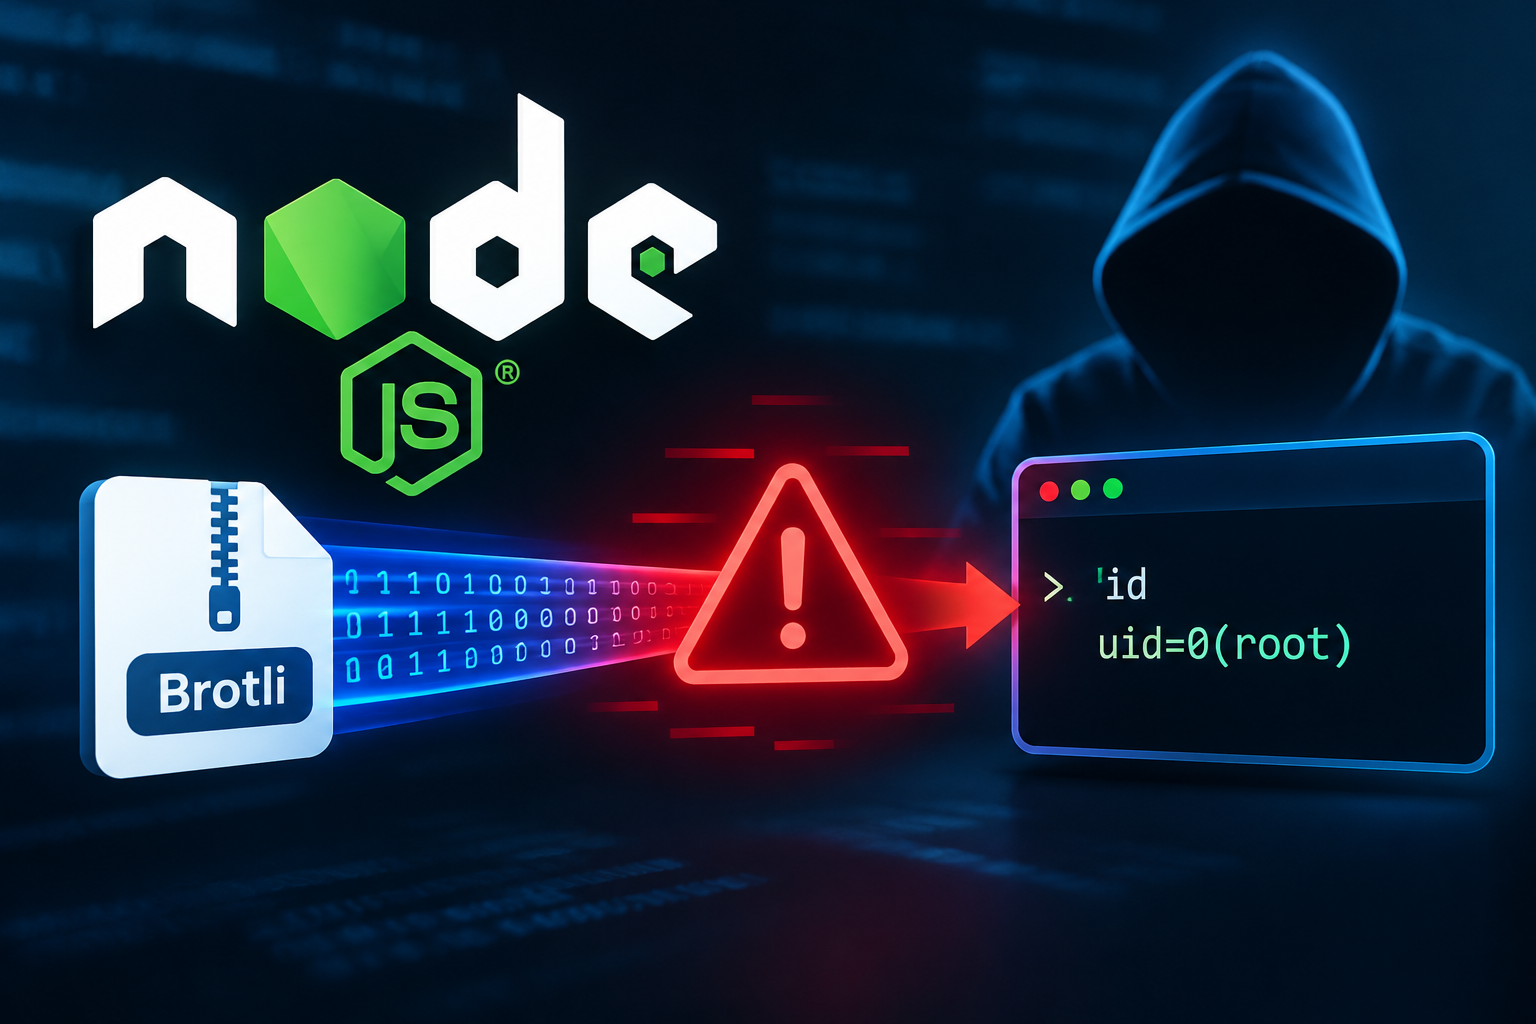
Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Des chercheurs en cybersécurité ont démontré qu’une vulnérabilité du décodeur Brotli intégré à Node.js peut permettre l’exécution de code à distance à partir de données compressées spécialement conçues. Référencée CVE-2026-111497 et surnommée Node2Shell, cette faille touche plusieurs versions de Node.js, notamment lorsque des applications décompressent des requêtes ou des réponses HTTP non fiables. Une démonstration publiée par Imperva a confirmé l’exécution de code sur une version officielle vulnérable de Node.js. Des correctifs sont disponibles : les équipes techniques doivent mettre à jour le runtime, reconstruire leurs conteneurs et vérifier les bibliothèques Brotli embarquées dans leurs autres logiciels.
Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle a publié le 21 octobre 2026 une mise à jour de sécurité d’urgence pour corriger CVE-2026-91403, une vulnérabilité affectant la validation des certificats numériques dans Java SE et GraalVM. Notée 9,1 sur l’échelle CVSS 3.1, cette faille est liée à des certificats intermédiaires eMudhra considérés comme insuffisamment sûrs. Elle pourrait permettre à un attaquant de se faire passer pour un serveur légitime et d’intercepter ou de modifier des données. Oracle recommande d’installer les versions corrigées ou d’appliquer ses mesures d’atténuation officielles.

Podcasts

Actualités

Interviews

Partenaires

Podcasts & Interviews

Épisodes récents • Lecteur intégré

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

Actualités Cyber

Articles hebdomadaires

Interpol alerte sur les cyberattaques dopées à l’IA en Afrique

L’intelligence artificielle transforme profondément la cybercriminalité en Afrique. Dans son dernier rapport, Interpol met en garde contre la multiplication des deepfakes, des campagnes de phishing générées par IA et des logiciels malveillants de plus en plus sophistiqués, appelant les États à renforcer leurs capacités de cybersécurité.

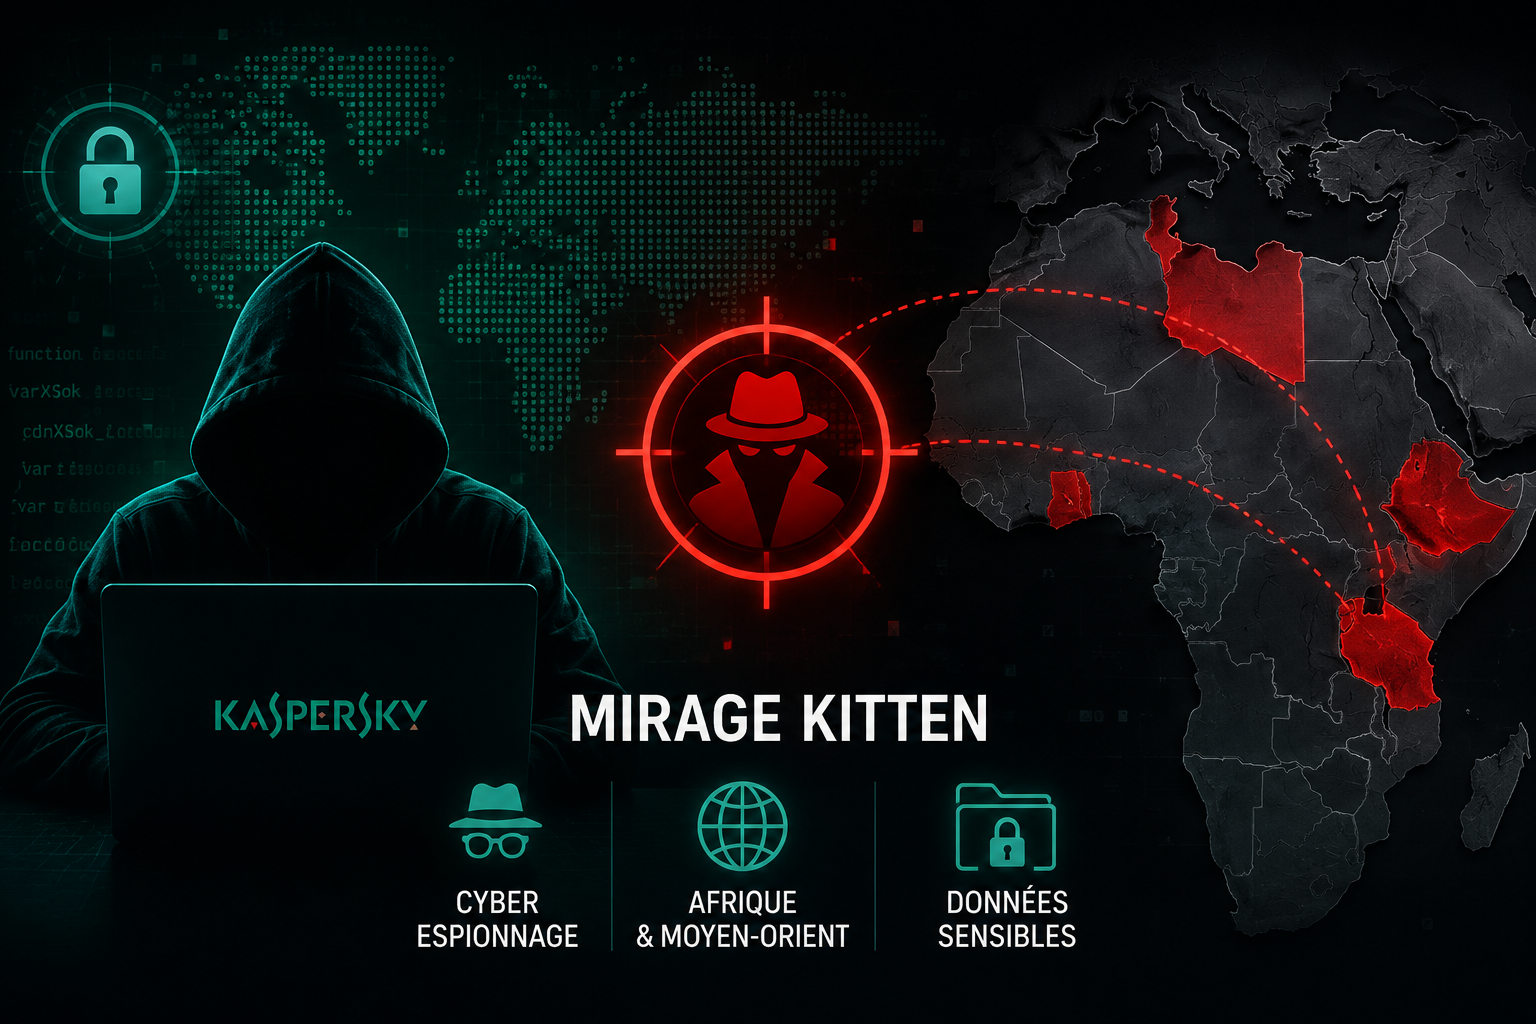
Mirage Kitten : Kaspersky découvre une campagne de cyberespionnage visant l’Afrique et le Moyen-Orient

Kaspersky a identifié une nouvelle campagne de cyberespionnage attribuée au groupe Mirage Kitten, qui cible plusieurs organisations en Afrique et au Moyen-Orient. Les chercheurs décrivent une chaîne d’attaque sophistiquée reposant sur plusieurs outils malveillants conçus pour maintenir un accès persistant et exfiltrer des données sensibles.

Mauritanie : un partenariat stratégique avec Oman pour accélérer l’IA et la cybersécurité

La Mauritanie poursuit sa transformation numérique en renforçant sa coopération avec le Sultanat d’Oman. Les deux pays ont conclu plusieurs accords portant sur l’intelligence artificielle, la cybersécurité, la gouvernance numérique et le développement des compétences afin d’accélérer la modernisation des services publics.

Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Des chercheurs en cybersécurité ont démontré qu’une vulnérabilité du décodeur Brotli intégré à Node.js peut permettre l’exécution de code à distance à partir de données compressées spécialement conçues. Référencée CVE-2026-111497 et surnommée Node2Shell, cette faille touche plusieurs versions de Node.js, notamment lorsque des applications décompressent des requêtes ou des réponses HTTP non fiables. Une démonstration publiée par Imperva a confirmé l’exécution de code sur une version officielle vulnérable de Node.js. Des correctifs sont disponibles : les équipes techniques doivent mettre à jour le runtime, reconstruire leurs conteneurs et vérifier les bibliothèques Brotli embarquées dans leurs autres logiciels.

Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle a publié le 21 octobre 2026 une mise à jour de sécurité d’urgence pour corriger CVE-2026-91403, une vulnérabilité affectant la validation des certificats numériques dans Java SE et GraalVM. Notée 9,1 sur l’échelle CVSS 3.1, cette faille est liée à des certificats intermédiaires eMudhra considérés comme insuffisamment sûrs. Elle pourrait permettre à un attaquant de se faire passer pour un serveur légitime et d’intercepter ou de modifier des données. Oracle recommande d’installer les versions corrigées ou d’appliquer ses mesures d’atténuation officielles.

Palo Alto Networks confirme deux failles RCE PHP affectant PAN-OS et plusieurs produits réseau

Palo Alto Networks a confirmé que deux vulnérabilités critiques liées à PHP affectent plusieurs versions de PAN-OS ainsi que certains services cloud. Si aucune exploitation malveillante de ses produits n’est signalée par l’entreprise au 24 octobre 2026, les failles présentent un risque important, notamment lorsque les interfaces d’administration sont accessibles depuis Internet. En attendant la publication des correctifs prévus, les administrateurs doivent restreindre l’accès aux interfaces de gestion, appliquer les protections disponibles et suivre les avis de sécurité officiels.

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.

Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Des chercheurs en cybersécurité ont démontré qu’une vulnérabilité du décodeur Brotli intégré à Node.js peut permettre l’exécution de code à distance à partir de données compressées spécialement conçues. Référencée CVE-2026-111497 et surnommée Node2Shell, cette faille touche plusieurs versions de Node.js, notamment lorsque des applications décompressent des requêtes ou des réponses HTTP non fiables. Une démonstration publiée par Imperva a confirmé l’exécution de code sur une version officielle vulnérable de Node.js. Des correctifs sont disponibles : les équipes techniques doivent mettre à jour le runtime, reconstruire leurs conteneurs et vérifier les bibliothèques Brotli embarquées dans leurs autres logiciels.

Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle a publié le 21 octobre 2026 une mise à jour de sécurité d’urgence pour corriger CVE-2026-91403, une vulnérabilité affectant la validation des certificats numériques dans Java SE et GraalVM. Notée 9,1 sur l’échelle CVSS 3.1, cette faille est liée à des certificats intermédiaires eMudhra considérés comme insuffisamment sûrs. Elle pourrait permettre à un attaquant de se faire passer pour un serveur légitime et d’intercepter ou de modifier des données. Oracle recommande d’installer les versions corrigées ou d’appliquer ses mesures d’atténuation officielles.

PaperCut : des attaques ciblent les écoles et universités pour voler des identifiants

Des attaquants exploitent la chaîne CVE-2026-81578 et CVE-2026-82078 dans PaperCut afin d’exécuter du code, créer des comptes privilégiés et collecter des secrets.

WordPress : plus de 440 000 tentatives visent Super Forms et Elementor Pro

Wordfence a enregistré plus de 440 000 requêtes malveillantes visant deux failles critiques d’envoi de fichiers dans Super Forms et Elementor Pro.

Failles miniOrange SAML : des attaques visent les sites WordPress non corrigés

Deux vulnérabilités critiques du plugin miniOrange SAML SSO permettent de contourner l’authentification WordPress. Des tentatives d’exploitation ont été observées.

Splunk Enterprise : une faille critique permet à des attaquants non authentifiés d’exécuter des commandes système

Splunk a corrigé la vulnérabilité critique CVE-2026-76268, publiée le 7 octobre 2026 dans l’avis de sécurité SVD-2026-1001. Notée 9,8 sur 10 selon CVSS 3.1, elle permet à un attaquant non authentifié disposant d’un accès réseau à l’API REST Patroni d’un membre d’un cluster de recherche d’exécuter des commandes système contrôlées par l’attaquant. Les versions 10.4 antérieures à 10.4.3 et 10.2 antérieures à 10.2.7 sont concernées. Splunk recommande une mise à niveau vers une version corrigée ou l’application d’une mesure d’atténuation adaptée.

Google suspend une partie de son bug bounty open source face aux rapports automatisés invalides

Google a mis en pause les soumissions de vulnérabilités produit dans son programme de récompense consacré aux logiciels open source, l’OSS VRP.
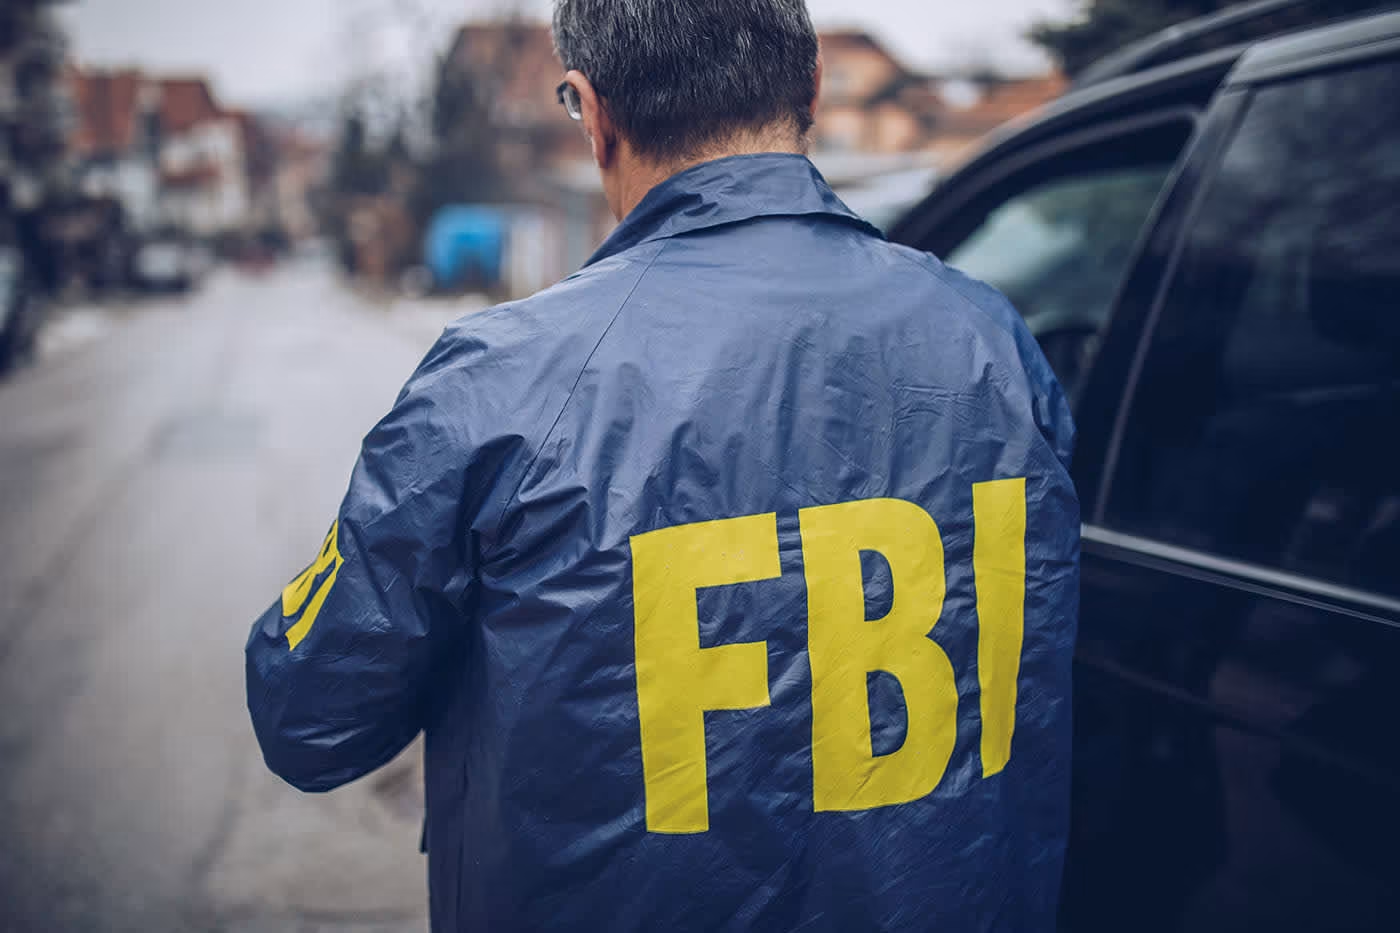
FBI

Fuite au FBI : un correctif PeopleSoft non appliqué au cœur de l’enquête

Le FBI a retiré un prestataire après avoir conclu qu’une défaillance de sécurité sur une plateforme gérée par un tiers avait contribué à une fuite de données concernant des milliers d’employés. Selon l’agence, un correctif explicitement publié pour sécuriser le système n’avait pas été appliqué.