Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.
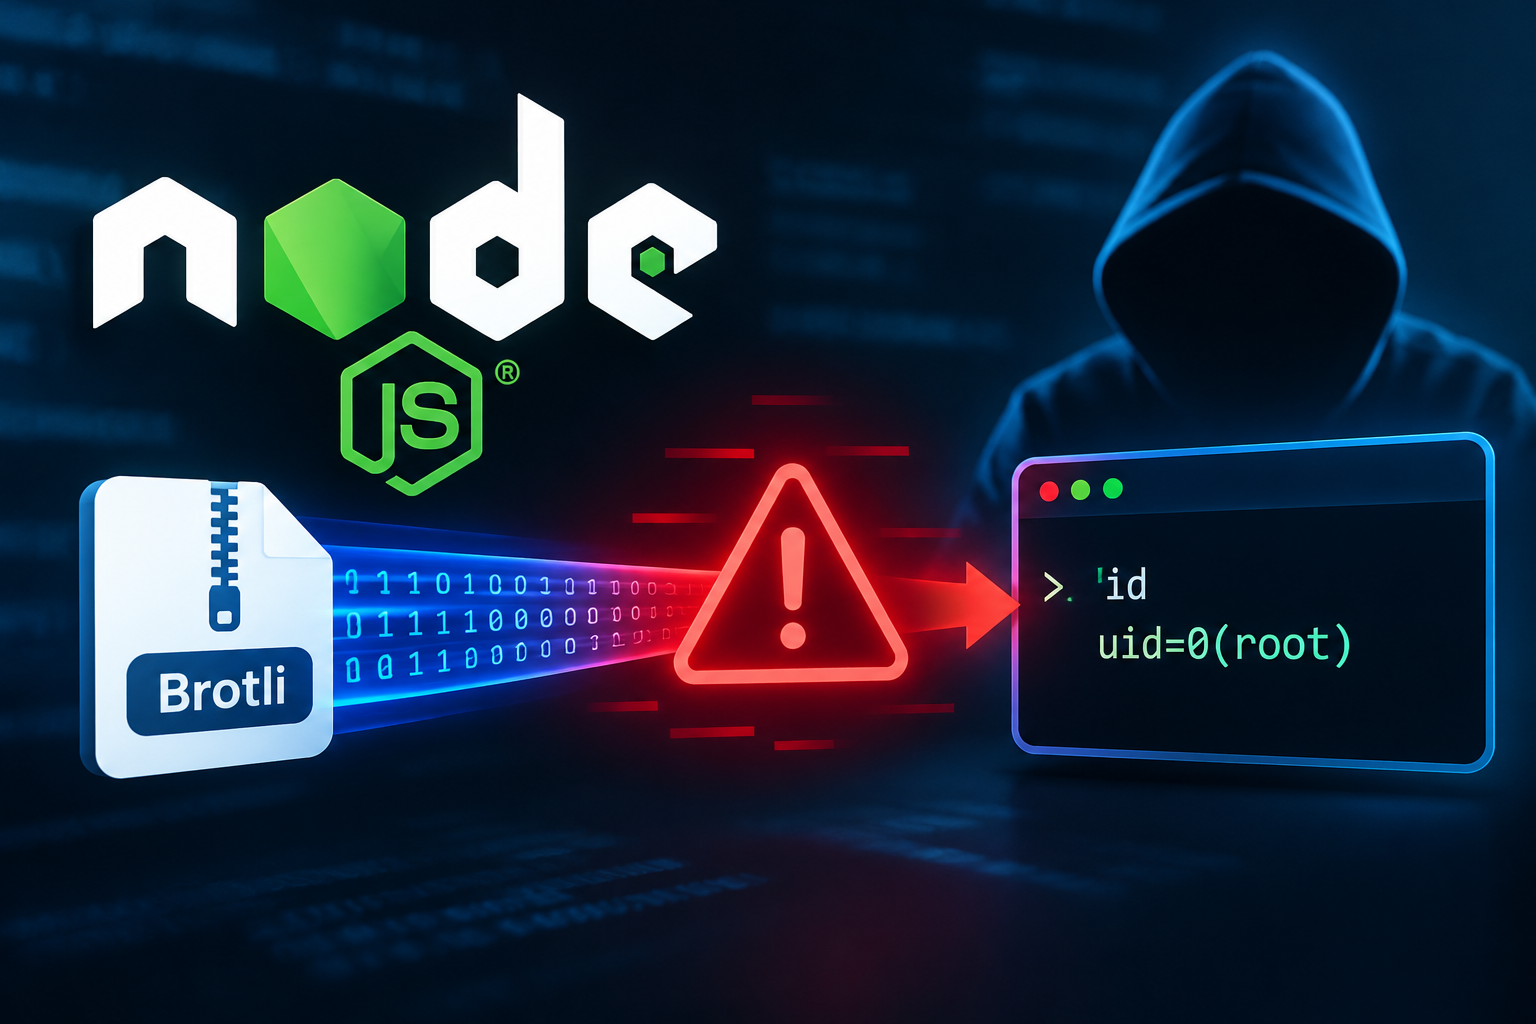
Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Des chercheurs en cybersécurité ont démontré qu’une vulnérabilité du décodeur Brotli intégré à Node.js peut permettre l’exécution de code à distance à partir de données compressées spécialement conçues. Référencée CVE-2026-111497 et surnommée Node2Shell, cette faille touche plusieurs versions de Node.js, notamment lorsque des applications décompressent des requêtes ou des réponses HTTP non fiables. Une démonstration publiée par Imperva a confirmé l’exécution de code sur une version officielle vulnérable de Node.js. Des correctifs sont disponibles : les équipes techniques doivent mettre à jour le runtime, reconstruire leurs conteneurs et vérifier les bibliothèques Brotli embarquées dans leurs autres logiciels.
Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle a publié le 21 octobre 2026 une mise à jour de sécurité d’urgence pour corriger CVE-2026-91403, une vulnérabilité affectant la validation des certificats numériques dans Java SE et GraalVM. Notée 9,1 sur l’échelle CVSS 3.1, cette faille est liée à des certificats intermédiaires eMudhra considérés comme insuffisamment sûrs. Elle pourrait permettre à un attaquant de se faire passer pour un serveur légitime et d’intercepter ou de modifier des données. Oracle recommande d’installer les versions corrigées ou d’appliquer ses mesures d’atténuation officielles.

Podcasts

Actualités

Interviews

Partenaires

Podcasts & Interviews

Épisodes récents • Lecteur intégré

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

Actualités Cyber

Articles hebdomadaires

Le Gabon renforce son expertise en cybersécurité à la conférence Octopus 2026

Une délégation de l’Agence nationale des infrastructures numériques et des fréquences (ANINF) du Gabon a participé à la conférence internationale Octopus 2026, organisée à Strasbourg du 14 au 16 octobre. Cette rencontre a permis d’aborder la coopération internationale contre la cybercriminalité, la collecte des preuves électroniques et les enjeux d’une éventuelle adhésion du Gabon à la Convention de Budapest.

CYBER.EX 2026 : la Côte d’Ivoire va tester sa résilience face à une cyberattaque majeure

La Côte d’Ivoire s’apprête à confronter ses dispositifs de sécurité numérique à une crise de grande ampleur, mais dans un environnement contrôlé.

Prix Cyber Africa Women 2026 : les candidatures ouvertes jusqu’au 16 octobre

Le Cyber Africa Forum et Africaines In Tech lancent les candidatures au Prix Cyber Africa Women 2026. Cette distinction récompense une femme dont les actions récentes favorisent l’inclusion dans le numérique et la cybersécurité en Afrique. Les candidates ont jusqu’au 16 octobre 2026 pour soumettre un dossier complet. La lauréate sera distinguée lors du Cyber Africa Forum, organisé les 16 et 17 novembre à Cotonou, au Bénin.

Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Des chercheurs en cybersécurité ont démontré qu’une vulnérabilité du décodeur Brotli intégré à Node.js peut permettre l’exécution de code à distance à partir de données compressées spécialement conçues. Référencée CVE-2026-111497 et surnommée Node2Shell, cette faille touche plusieurs versions de Node.js, notamment lorsque des applications décompressent des requêtes ou des réponses HTTP non fiables. Une démonstration publiée par Imperva a confirmé l’exécution de code sur une version officielle vulnérable de Node.js. Des correctifs sont disponibles : les équipes techniques doivent mettre à jour le runtime, reconstruire leurs conteneurs et vérifier les bibliothèques Brotli embarquées dans leurs autres logiciels.

Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle a publié le 21 octobre 2026 une mise à jour de sécurité d’urgence pour corriger CVE-2026-91403, une vulnérabilité affectant la validation des certificats numériques dans Java SE et GraalVM. Notée 9,1 sur l’échelle CVSS 3.1, cette faille est liée à des certificats intermédiaires eMudhra considérés comme insuffisamment sûrs. Elle pourrait permettre à un attaquant de se faire passer pour un serveur légitime et d’intercepter ou de modifier des données. Oracle recommande d’installer les versions corrigées ou d’appliquer ses mesures d’atténuation officielles.

Palo Alto Networks confirme deux failles RCE PHP affectant PAN-OS et plusieurs produits réseau

Palo Alto Networks a confirmé que deux vulnérabilités critiques liées à PHP affectent plusieurs versions de PAN-OS ainsi que certains services cloud. Si aucune exploitation malveillante de ses produits n’est signalée par l’entreprise au 24 octobre 2026, les failles présentent un risque important, notamment lorsque les interfaces d’administration sont accessibles depuis Internet. En attendant la publication des correctifs prévus, les administrateurs doivent restreindre l’accès aux interfaces de gestion, appliquer les protections disponibles et suivre les avis de sécurité officiels.

DeepSeek interdit dans les agences fédérales civiles américaines : ce que prévoit l’ordre du DHS

Les agences fédérales civiles des États-Unis doivent retirer de leurs systèmes informatiques les produits de l’entreprise chinoise DeepSeek et cesser d’en acheter.

WhatsApp : des instructions cachées demandaient à son chatbot de ne pas citer les régulateurs

Des instructions destinées au chatbot d’assistance de WhatsApp ont été découvertes dans le code source de dizaines de pages du centre d’aide. Invisibles lors d’une consultation normale,

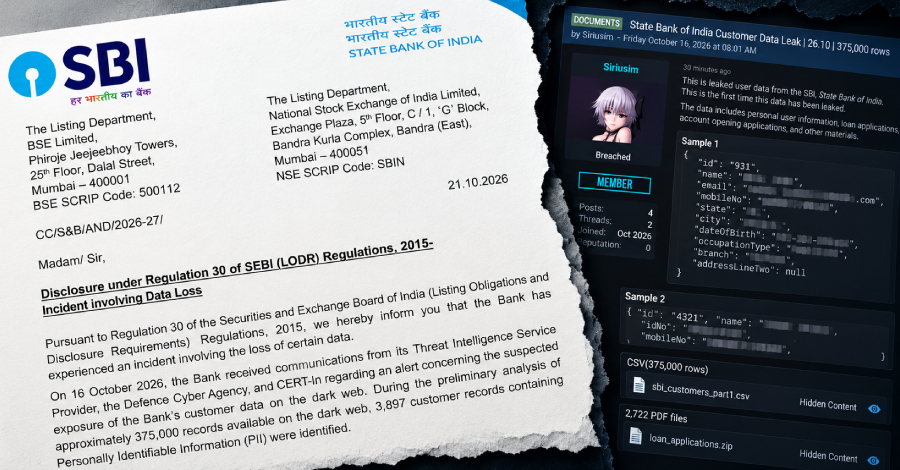
Fuite de données chez State Bank of India : 3 897 dossiers clients exposés sur le dark web

La State Bank of India (SBI), la plus grande banque publique d’Inde, a confirmé un incident de perte de données après la découverte de 3 897 dossiers clients contenant des informations personnelles parmi un ensemble d’environ 375 000 enregistrements repérés sur le dark web. Les données potentiellement exposées comprennent notamment des noms, numéros de téléphone, dates de naissance, adresses et identifiants internes. La banque n’a pas encore déterminé l’origine de la fuite ni établi l’authenticité et l’étendue exactes des informations. Une agence indépendante spécialisée en cybersécurité a été chargée d’évaluer l’incident.
ryuk

Ryuk : un opérateur condamné à deux ans de prison aux États-Unis

Karen Vardanyan, ressortissant arménien de 35 ans, a été condamné aux États-Unis à 24 mois de prison fédérale pour sa participation à une série d’attaques utilisant le ransomware Ryuk.

PAYLOAD détourne Active Directory pour paralyser une entreprise sans chiffrer ses fichiers

Une attaque attribuée au groupe PAYLOAD montre qu’une entreprise peut être paralysée sans exécutable de ransomware sur ses postes Windows.

Faux message Booking.com sur WhatsApp : anatomie d’une fraude sophistiquée

Un message WhatsApp prétendument envoyé au nom d’un hôtel peut sembler crédible lorsqu’il contient le bon établissement,

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.

Vasilek : des hackers cachent une porte dérobée dans VMware Tools lors d’une intrusion de deux ans dans le système de santé russe

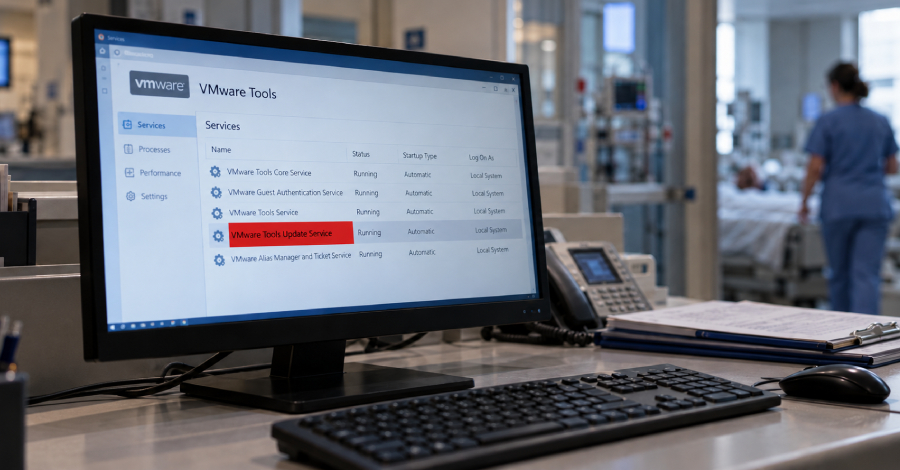
Une intrusion informatique visant un organisme de santé russe a permis au groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, de conserver un accès au réseau pendant près de deux ans. Selon l’entreprise de cybersécurité Solar, les attaquants ont dissimulé la porte dérobée Vasilek dans le répertoire légitime de VMware Tools, en exploitant notamment une bibliothèque DLL remplacée et des services Windows aux noms trompeurs. Le malware permettait d’exécuter des commandes à distance, de transférer des fichiers et de capturer des informations. L’incident souligne les risques liés aux logiciels légitimes mal surveillés et aux connexions entre établissements de santé.

DeepSeek interdit dans les agences fédérales civiles américaines : ce que prévoit l’ordre du DHS

Les agences fédérales civiles des États-Unis doivent retirer de leurs systèmes informatiques les produits de l’entreprise chinoise DeepSeek et cesser d’en acheter.