Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.
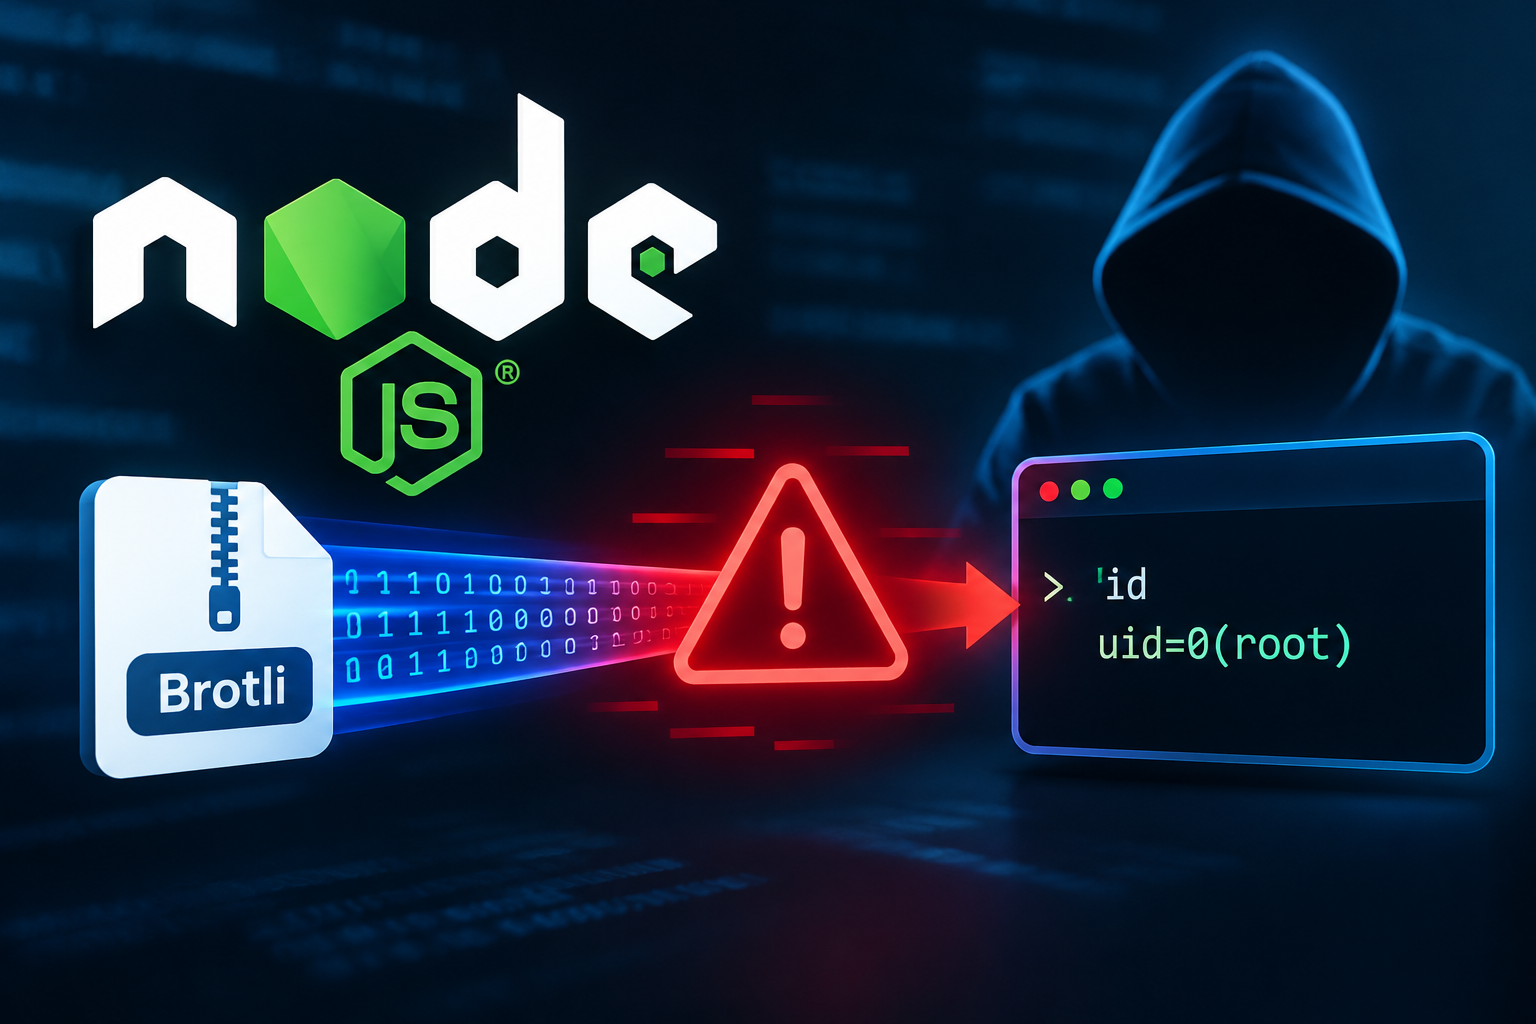
Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Des chercheurs en cybersécurité ont démontré qu’une vulnérabilité du décodeur Brotli intégré à Node.js peut permettre l’exécution de code à distance à partir de données compressées spécialement conçues. Référencée CVE-2026-111497 et surnommée Node2Shell, cette faille touche plusieurs versions de Node.js, notamment lorsque des applications décompressent des requêtes ou des réponses HTTP non fiables. Une démonstration publiée par Imperva a confirmé l’exécution de code sur une version officielle vulnérable de Node.js. Des correctifs sont disponibles : les équipes techniques doivent mettre à jour le runtime, reconstruire leurs conteneurs et vérifier les bibliothèques Brotli embarquées dans leurs autres logiciels.
Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle a publié le 21 octobre 2026 une mise à jour de sécurité d’urgence pour corriger CVE-2026-91403, une vulnérabilité affectant la validation des certificats numériques dans Java SE et GraalVM. Notée 9,1 sur l’échelle CVSS 3.1, cette faille est liée à des certificats intermédiaires eMudhra considérés comme insuffisamment sûrs. Elle pourrait permettre à un attaquant de se faire passer pour un serveur légitime et d’intercepter ou de modifier des données. Oracle recommande d’installer les versions corrigées ou d’appliquer ses mesures d’atténuation officielles.

Podcasts

Actualités

Interviews

Partenaires

Podcasts & Interviews

Épisodes récents • Lecteur intégré

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

Actualités Cyber

Articles hebdomadaires

Le Gabon renforce son expertise en cybersécurité à la conférence Octopus 2026

Une délégation de l’Agence nationale des infrastructures numériques et des fréquences (ANINF) du Gabon a participé à la conférence internationale Octopus 2026, organisée à Strasbourg du 14 au 16 octobre. Cette rencontre a permis d’aborder la coopération internationale contre la cybercriminalité, la collecte des preuves électroniques et les enjeux d’une éventuelle adhésion du Gabon à la Convention de Budapest.

CYBER.EX 2026 : la Côte d’Ivoire va tester sa résilience face à une cyberattaque majeure

La Côte d’Ivoire s’apprête à confronter ses dispositifs de sécurité numérique à une crise de grande ampleur, mais dans un environnement contrôlé.

Prix Cyber Africa Women 2026 : les candidatures ouvertes jusqu’au 16 octobre

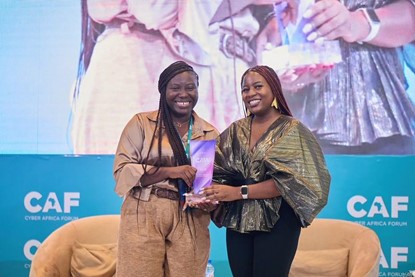
Le Cyber Africa Forum et Africaines In Tech lancent les candidatures au Prix Cyber Africa Women 2026. Cette distinction récompense une femme dont les actions récentes favorisent l’inclusion dans le numérique et la cybersécurité en Afrique. Les candidates ont jusqu’au 16 octobre 2026 pour soumettre un dossier complet. La lauréate sera distinguée lors du Cyber Africa Forum, organisé les 16 et 17 novembre à Cotonou, au Bénin.

Fuite de données OpenCode : des clés API exposées après une cyberattaque touchant 1,4 % des utilisateurs

OpenCode a annoncé le 17 octobre 2026 une faille de sécurité touchant 1,4 % des utilisateurs de sa plateforme OpenCode Console. L’incident, associé par l’entreprise à une attaque de distillation à grande échelle, concerne des comptes ayant connecté des fournisseurs externes d’intelligence artificielle. Selon les informations publiées depuis, des clés API enregistrées dans les espaces de travail pourraient avoir été exposées, faisant craindre des utilisations frauduleuses et des frais imprévus. L’enquête se poursuit avec la collaboration d’OpenAI, d’Anthropic et de Google.

Rank Math PRO compromis : des paquets WordPress ont distribué une porte dérobée

Un incident de chaîne d’approvisionnement a touché Rank Math PRO 3.0.123, l’édition premium du populaire plugin SEO pour WordPress.

Next.js corrige deux failles critiques d’exécution de code à distance et une vulnérabilité de déni de service

Le 14 octobre 2026, Next.js a publié une mise à jour de sécurité hors cycle corrigeant trois vulnérabilités, dont deux critiques permettant une exécution de code à distance sans authentification et une faille de déni de service. Les problèmes concernent notamment les fonctions use cache, le traitement des images SVG via sharp et les Server Actions. Les correctifs sont disponibles dans Next.js 16.4.1 et 15.5.28. Les développeurs doivent mettre à jour leurs dépendances, vérifier la version de sharp et redéployer leurs applications.

Le Burundi adopte une Stratégie nationale de cybersécurité pour renforcer la sécurité numérique

Le Conseil des ministres du Burundi a adopté, le 14 octobre 2026, le projet de Stratégie nationale de cybersécurité, annoncé dans le communiqué officiel du 20 octobre. Cette initiative vise à mieux organiser la prévention des cybermenaces, la protection des infrastructures critiques et la réponse aux incidents informatiques. Elle prévoit notamment la mise en place d’une équipe nationale de réponse aux incidents de type CERT/CSIRT. Cette décision accompagne également l’adoption du projet de Politique nationale du numérique et s’inscrit dans les efforts du pays pour sécuriser sa transformation numérique.

Node2Shell, une faille RCE dans Node.js exploitée via des données Brotli malveillantes

Des chercheurs en cybersécurité ont démontré qu’une vulnérabilité du décodeur Brotli intégré à Node.js peut permettre l’exécution de code à distance à partir de données compressées spécialement conçues. Référencée CVE-2026-111497 et surnommée Node2Shell, cette faille touche plusieurs versions de Node.js, notamment lorsque des applications décompressent des requêtes ou des réponses HTTP non fiables. Une démonstration publiée par Imperva a confirmé l’exécution de code sur une version officielle vulnérable de Node.js. Des correctifs sont disponibles : les équipes techniques doivent mettre à jour le runtime, reconstruire leurs conteneurs et vérifier les bibliothèques Brotli embarquées dans leurs autres logiciels.

Oracle Java : comprendre le mécanisme de la faille CVE-2026-91403

Oracle a publié le 21 octobre 2026 une mise à jour de sécurité d’urgence pour corriger CVE-2026-91403, une vulnérabilité affectant la validation des certificats numériques dans Java SE et GraalVM. Notée 9,1 sur l’échelle CVSS 3.1, cette faille est liée à des certificats intermédiaires eMudhra considérés comme insuffisamment sûrs. Elle pourrait permettre à un attaquant de se faire passer pour un serveur légitime et d’intercepter ou de modifier des données. Oracle recommande d’installer les versions corrigées ou d’appliquer ses mesures d’atténuation officielles.

Rank Math PRO compromis : des paquets WordPress ont distribué une porte dérobée

Un incident de chaîne d’approvisionnement a touché Rank Math PRO 3.0.123, l’édition premium du populaire plugin SEO pour WordPress.

LibreOffice et OpenOffice : des documents piégés peuvent exécuter du code

Des vulnérabilités critiques dans Apache OpenOffice et LibreOffice permettent à un document spécialement conçu de déclencher l’exécution de code arbitraire lorsqu’il est ouvert.

JadePuffer automatise la destruction de ressources Azure avec des agents IA

Le groupe JadePuffer, suivi par Microsoft sous l’identifiant Storm-3168, a mené des opérations destructrices contre un environnement Microsoft Azure en s’appuyant sur des identités applicatives compromises et une automatisation de type agentique.

CYBER.EX 2026 : la Côte d’Ivoire va tester sa résilience face à une cyberattaque majeure

La Côte d’Ivoire s’apprête à confronter ses dispositifs de sécurité numérique à une crise de grande ampleur, mais dans un environnement contrôlé.

Détournement de domaines au Ghana et en Sierra Leone : Google bloque des certificats HTTPS frauduleux

Le 6 octobre 2026, Google a révélé une série de détournements touchant les espaces de noms associés aux extensions .gh, .sl et .as. Les attaquants ont modifié des enregistrements DNS autoritaires afin d’obtenir des certificats HTTPS non autorisés couvrant plusieurs domaines de Google et d’autres organisations. Chrome a bloqué les certificats identifiés, tandis que Google recommande aux propriétaires de domaines de surveiller les journaux de transparence des certificats et de renforcer leurs politiques CAA.

Cyber Himaya 235 : l’ANSICE mobilise la société civile pour renforcer la cybersécurité au Tchad

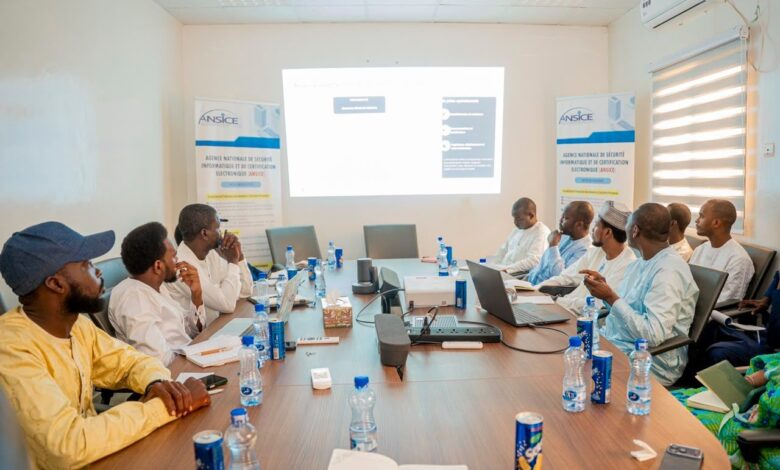
L’Agence nationale de sécurité informatique et de certification électronique du Tchad (ANSICE) a réuni, le 2 octobre 2026, plusieurs organisations de la société civile et associations du numérique pour préparer la première édition de Cyber Himaya 235. Placée sous le thème « Protégeons ensemble notre vie numérique : des réflexes simples, pour un Tchad plus sûr », cette initiative vise à informer, éduquer et prévenir les risques numériques durant le mois d’octobre consacré à la cybersécurité. Les organisations participantes se sont engagées à contribuer à des actions concrètes de sensibilisation et de promotion de l’hygiène numérique.