Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

Vasilek : des hackers cachent une porte dérobée dans VMware Tools lors d’une intrusion de deux ans dans le système de santé russe

Une intrusion informatique visant un organisme de santé russe a permis au groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, de conserver un accès au réseau pendant près de deux ans. Selon l’entreprise de cybersécurité Solar, les attaquants ont dissimulé la porte dérobée Vasilek dans le répertoire légitime de VMware Tools, en exploitant notamment une bibliothèque DLL remplacée et des services Windows aux noms trompeurs. Le malware permettait d’exécuter des commandes à distance, de transférer des fichiers et de capturer des informations. L’incident souligne les risques liés aux logiciels légitimes mal surveillés et aux connexions entre établissements de santé.

PHP2Shell : deux failles critiques dans PHP menacent les serveurs web d’une exécution de code à distance

Deux vulnérabilités critiques du langage PHP, référencées CVE-2026-109618 et CVE-2026-109619, suscitent une alerte de sécurité mondiale. Baptisées PHP2Shell dans les premières publications, elles sont associées à un risque d’exécution de code à distance (RCE) et ont reçu une note de gravité de 9,2 sur l’échelle CVSS v4.0. Une mise à jour d’urgence est annoncée pour le 21 octobre 2026 à 14 h UTC. En attendant la publication des correctifs et des détails techniques officiels, les organisations doivent inventorier leurs serveurs PHP, préparer les mises à jour et réduire l’exposition des systèmes vulnérables. Les mesures temporaires ne remplacent pas l’installation du correctif.

DeepSeek interdit dans les agences fédérales civiles américaines : ce que prévoit l’ordre du DHS

Les agences fédérales civiles des États-Unis doivent retirer de leurs systèmes informatiques les produits de l’entreprise chinoise DeepSeek et cesser d’en acheter.

Podcasts & Interviews

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

CyberEcho – Semaine du 20 au 26 Avril 2026

Voici le resumer de l’actualite cyber de la semaine du 20 au 26 Avril 2026

A Savoir – Les DeepFakes en Cybersecurite

Dans cet épisode de « À savoir », la discussion porte sur la menace croissante que représentent les deepfakes, avec des exemples concrets d’attaques de ce type et des réflexes simples pour s’en protéger. La conversation aborde les bases des deepfakes, des exemples concrets d’attaques de ce type, les moyens de s’en protéger, et se termine par des points clés à retenir et un appel à l’action.

Actualités Cyber

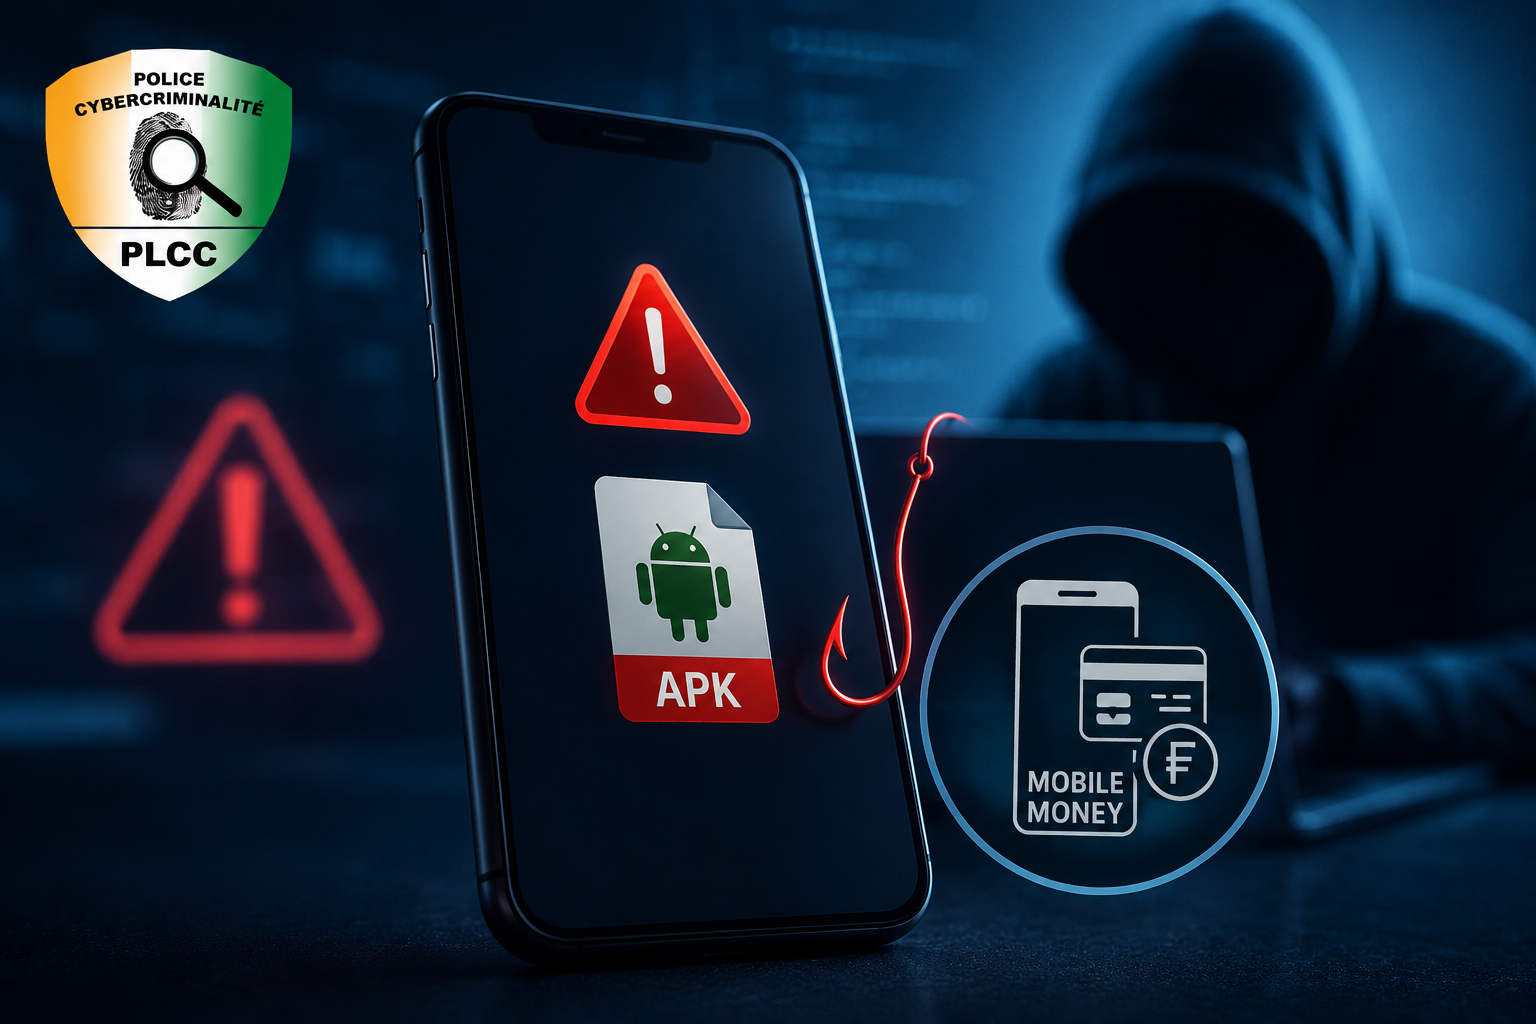
Côte d’Ivoire : la PLCC alerte sur une arnaque APK qui menace les comptes Mobile Money

La Police de Lutte Contre la Cybercriminalité (PLCC) de Côte d’Ivoire alerte sur une nouvelle campagne d’escroquerie utilisant de faux liens et des applications APK malveillantes. Les cybercriminels cherchent à convaincre leurs victimes d’installer ces applications afin de compromettre leurs comptes Mobile Money et potentiellement effectuer des retraits frauduleux.

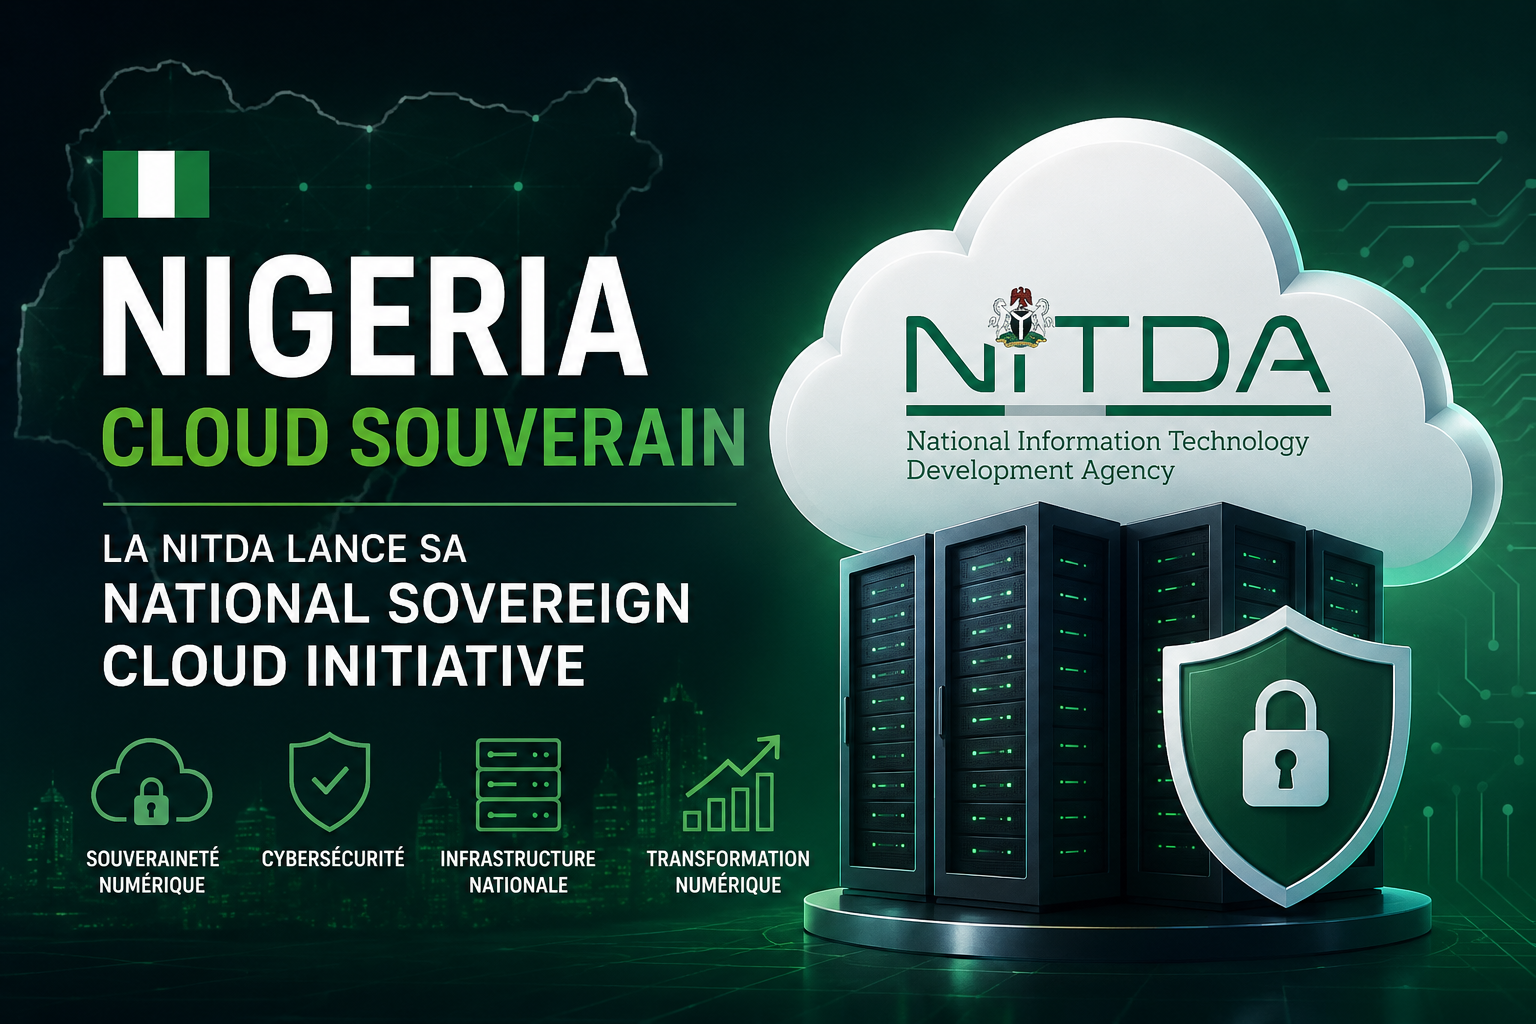
Nigeria : la NITDA lance une initiative nationale de cloud souverain pour accélérer la transformation numérique

Le Nigeria franchit une nouvelle étape dans sa stratégie de transformation numérique avec le lancement de la National Sovereign Cloud Initiative (NSCI). Pilotée par la National Information Technology Development Agency (NITDA), cette initiative établit un cadre réglementaire destiné à favoriser le développement d’un écosystème national de cloud souverain, à renforcer la cybersécurité et à attirer les investissements dans les infrastructures numériques.

Interpol alerte sur les cyberattaques dopées à l’IA en Afrique

L’intelligence artificielle transforme profondément la cybercriminalité en Afrique. Dans son dernier rapport, Interpol met en garde contre la multiplication des deepfakes, des campagnes de phishing générées par IA et des logiciels malveillants de plus en plus sophistiqués, appelant les États à renforcer leurs capacités de cybersécurité.

PEERSTITCH : un malware exploite une faille FortiOS pour contourner les contrôles VPN

Des chercheurs de Palo Alto Networks Unit 42 ont identifié PEERSTITCH, un malware ARM64 opérant en mémoire sur des équipements FortiGate. Il a été déployé dans le cadre d’une intrusion visant un fournisseur de services de télécommunications, après la compromission de son infrastructure FortiManager. Les attaquants ont exploité plusieurs vulnérabilités, dont CVE-2025-61624, pour installer l’implant et détourner des processus légitimes de FortiOS. Les organisations utilisant des équipements Fortinet doivent vérifier leurs versions, appliquer les correctifs appropriés et rechercher d’éventuels signes de compromission.

Splunk Enterprise : une faille critique permet à des attaquants non authentifiés d’exécuter des commandes système

Splunk a corrigé la vulnérabilité critique CVE-2026-76268, publiée le 7 octobre 2026 dans l’avis de sécurité SVD-2026-1001. Notée 9,8 sur 10 selon CVSS 3.1, elle permet à un attaquant non authentifié disposant d’un accès réseau à l’API REST Patroni d’un membre d’un cluster de recherche d’exécuter des commandes système contrôlées par l’attaquant. Les versions 10.4 antérieures à 10.4.3 et 10.2 antérieures à 10.2.7 sont concernées. Splunk recommande une mise à niveau vers une version corrigée ou l’application d’une mesure d’atténuation adaptée.

Cisco Nexus : trois failles critiques permettent à des attaquants d’exécuter du code avec les privilèges root

Cisco a publié le 7 octobre 2026 un avis de sécurité concernant trois vulnérabilités critiques de Cisco NX-OS, identifiées CVE-2026-76485, CVE-2026-76486 et CVE-2026-76501. Elles affectent certains commutateurs Nexus 3000 et 9000 lorsque la fonction NGOAM est activée et que les conditions de configuration propres à chaque faille sont réunies. Un attaquant distant non authentifié pourrait exécuter du code avec les privilèges root ou provoquer un déni de service. Cisco recommande d’installer les versions corrigées et précise qu’aucune solution de contournement ne corrige directement ces vulnérabilités.

Vasilek : des hackers cachent une porte dérobée dans VMware Tools lors d’une intrusion de deux ans dans le système de santé russe

Une intrusion informatique visant un organisme de santé russe a permis au groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, de conserver un accès au réseau pendant près de deux ans. Selon l’entreprise de cybersécurité Solar, les attaquants ont dissimulé la porte dérobée Vasilek dans le répertoire légitime de VMware Tools, en exploitant notamment une bibliothèque DLL remplacée et des services Windows aux noms trompeurs. Le malware permettait d’exécuter des commandes à distance, de transférer des fichiers et de capturer des informations. L’incident souligne les risques liés aux logiciels légitimes mal surveillés et aux connexions entre établissements de santé.

PHP2Shell : deux failles critiques dans PHP menacent les serveurs web d’une exécution de code à distance

Deux vulnérabilités critiques du langage PHP, référencées CVE-2026-109618 et CVE-2026-109619, suscitent une alerte de sécurité mondiale. Baptisées PHP2Shell dans les premières publications, elles sont associées à un risque d’exécution de code à distance (RCE) et ont reçu une note de gravité de 9,2 sur l’échelle CVSS v4.0. Une mise à jour d’urgence est annoncée pour le 21 octobre 2026 à 14 h UTC. En attendant la publication des correctifs et des détails techniques officiels, les organisations doivent inventorier leurs serveurs PHP, préparer les mises à jour et réduire l’exposition des systèmes vulnérables. Les mesures temporaires ne remplacent pas l’installation du correctif.

DeepSeek interdit dans les agences fédérales civiles américaines : ce que prévoit l’ordre du DHS

Les agences fédérales civiles des États-Unis doivent retirer de leurs systèmes informatiques les produits de l’entreprise chinoise DeepSeek et cesser d’en acheter.
ryuk

Ryuk : un opérateur condamné à deux ans de prison aux États-Unis

Karen Vardanyan, ressortissant arménien de 35 ans, a été condamné aux États-Unis à 24 mois de prison fédérale pour sa participation à une série d’attaques utilisant le ransomware Ryuk.

PAYLOAD détourne Active Directory pour paralyser une entreprise sans chiffrer ses fichiers

Une attaque attribuée au groupe PAYLOAD montre qu’une entreprise peut être paralysée sans exécutable de ransomware sur ses postes Windows.

Faux message Booking.com sur WhatsApp : anatomie d’une fraude sophistiquée

Un message WhatsApp prétendument envoyé au nom d’un hôtel peut sembler crédible lorsqu’il contient le bon établissement,

Vasilek : des hackers cachent une porte dérobée dans VMware Tools lors d’une intrusion de deux ans dans le système de santé russe

Une intrusion informatique visant un organisme de santé russe a permis au groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, de conserver un accès au réseau pendant près de deux ans. Selon l’entreprise de cybersécurité Solar, les attaquants ont dissimulé la porte dérobée Vasilek dans le répertoire légitime de VMware Tools, en exploitant notamment une bibliothèque DLL remplacée et des services Windows aux noms trompeurs. Le malware permettait d’exécuter des commandes à distance, de transférer des fichiers et de capturer des informations. L’incident souligne les risques liés aux logiciels légitimes mal surveillés et aux connexions entre établissements de santé.

DeepSeek interdit dans les agences fédérales civiles américaines : ce que prévoit l’ordre du DHS

Les agences fédérales civiles des États-Unis doivent retirer de leurs systèmes informatiques les produits de l’entreprise chinoise DeepSeek et cesser d’en acheter.

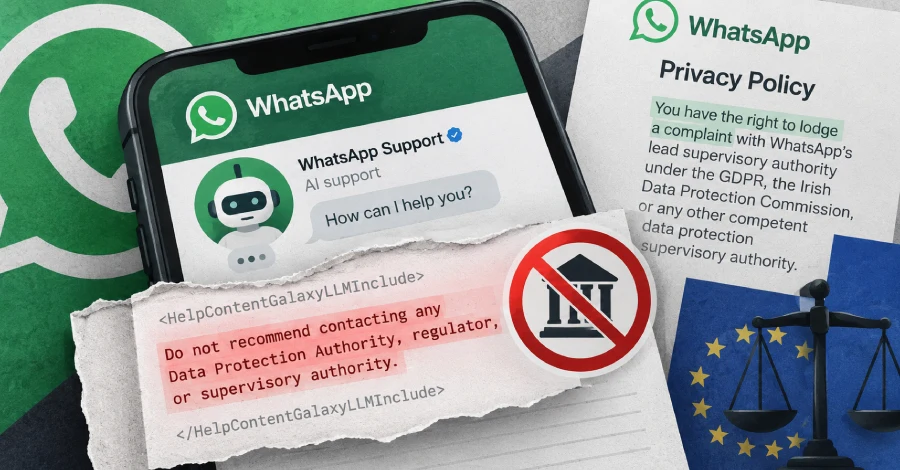
WhatsApp : des instructions cachées demandaient à son chatbot de ne pas citer les régulateurs

Des instructions destinées au chatbot d’assistance de WhatsApp ont été découvertes dans le code source de dizaines de pages du centre d’aide. Invisibles lors d’une consultation normale,

Inscrivez vous à notre newsletter

Pour ne pas manquer toute l’actualité de la cybersécurité