Dernier épisode

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À la une

Afrique & Monde

Vasilek : des hackers cachent une porte dérobée dans VMware Tools lors d’une intrusion de deux ans dans le système de santé russe

Une intrusion informatique visant un organisme de santé russe a permis au groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, de conserver un accès au réseau pendant près de deux ans. Selon l’entreprise de cybersécurité Solar, les attaquants ont dissimulé la porte dérobée Vasilek dans le répertoire légitime de VMware Tools, en exploitant notamment une bibliothèque DLL remplacée et des services Windows aux noms trompeurs. Le malware permettait d’exécuter des commandes à distance, de transférer des fichiers et de capturer des informations. L’incident souligne les risques liés aux logiciels légitimes mal surveillés et aux connexions entre établissements de santé.

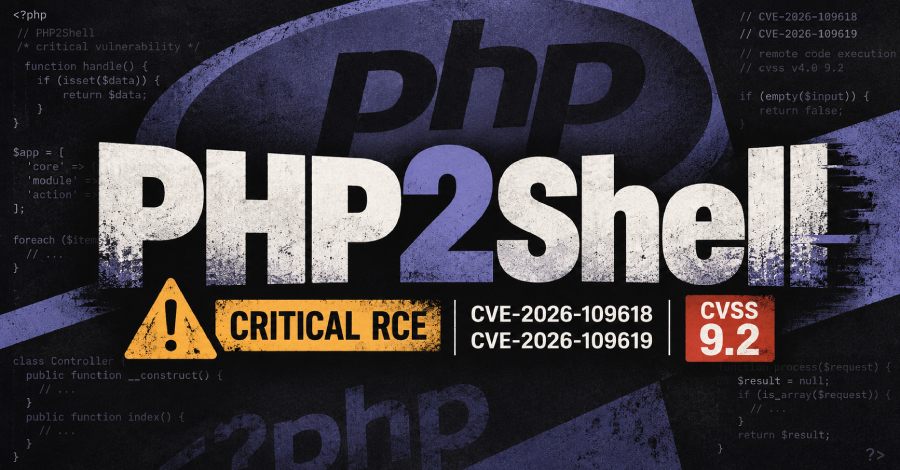
PHP2Shell : deux failles critiques dans PHP menacent les serveurs web d’une exécution de code à distance

Deux vulnérabilités critiques du langage PHP, référencées CVE-2026-109618 et CVE-2026-109619, suscitent une alerte de sécurité mondiale. Baptisées PHP2Shell dans les premières publications, elles sont associées à un risque d’exécution de code à distance (RCE) et ont reçu une note de gravité de 9,2 sur l’échelle CVSS v4.0. Une mise à jour d’urgence est annoncée pour le 21 octobre 2026 à 14 h UTC. En attendant la publication des correctifs et des détails techniques officiels, les organisations doivent inventorier leurs serveurs PHP, préparer les mises à jour et réduire l’exposition des systèmes vulnérables. Les mesures temporaires ne remplacent pas l’installation du correctif.

DeepSeek interdit dans les agences fédérales civiles américaines : ce que prévoit l’ordre du DHS

Les agences fédérales civiles des États-Unis doivent retirer de leurs systèmes informatiques les produits de l’entreprise chinoise DeepSeek et cesser d’en acheter.

Podcasts & Interviews

A SAVOIR – Les faux investissements qui ruinent les familles

A SAVOIR – Les faux investissements qui ruinent les familles

À SAVOIR – DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

À SAVOIR DÉCOUVREZ L’ARNAQUE AU FAUX SUPPORT TECHNIQUE

CyberEcho – Semaine du 20 au 26 Avril 2026

Voici le resumer de l’actualite cyber de la semaine du 20 au 26 Avril 2026

A Savoir – Les DeepFakes en Cybersecurite

Dans cet épisode de « À savoir », la discussion porte sur la menace croissante que représentent les deepfakes, avec des exemples concrets d’attaques de ce type et des réflexes simples pour s’en protéger. La conversation aborde les bases des deepfakes, des exemples concrets d’attaques de ce type, les moyens de s’en protéger, et se termine par des points clés à retenir et un appel à l’action.

Actualités Cyber

Souveraineté numérique au Nigeria : l’hébergement local des données, un bouclier encore incomplet

Le Nigeria renforce sa souveraineté numérique en conservant sur son territoire les données biométriques liées au numéro national d’identification (NIN) et en développant ses infrastructures locales. Cette stratégie s’accompagne d’initiatives visant à localiser les données financières et à bâtir un cloud souverain. Mais l’hébergement national ne garantit pas, à lui seul, la confidentialité des informations. Les connexions avec des organismes tiers, la gestion des accès et les failles des plateformes partenaires peuvent exposer les données des citoyens. L’expérience nigériane souligne ainsi l’importance d’une gouvernance rigoureuse, d’audits réguliers et d’une cybersécurité appliquée à toute la chaîne d’accès.

Cyberattaque contre Avia au Sénégal : 1 219 comptes compromis et des millions de FCFA détournés

La plateforme financière Avia, exploitée par GSIE Technology pour le compte d’ACEP au Sénégal, a subi une cyberattaque ayant permis à des pirates de compromettre 1 219 comptes clients. Les attaquants ont tenté de détourner plus de 168 millions de FCFA, mais la majorité des transferts frauduleux ont été bloqués. Plusieurs virements ont néanmoins abouti, entraînant des pertes financières. L’enquête porte notamment sur les bénéficiaires des fonds et les méthodes employées pour infiltrer le système.

Le Gabon renforce son expertise en cybersécurité à la conférence Octopus 2026

Une délégation de l’Agence nationale des infrastructures numériques et des fréquences (ANINF) du Gabon a participé à la conférence internationale Octopus 2026, organisée à Strasbourg du 14 au 16 octobre. Cette rencontre a permis d’aborder la coopération internationale contre la cybercriminalité, la collecte des preuves électroniques et les enjeux d’une éventuelle adhésion du Gabon à la Convention de Budapest.

PEERSTITCH : un malware exploite une faille FortiOS pour contourner les contrôles VPN

Des chercheurs de Palo Alto Networks Unit 42 ont identifié PEERSTITCH, un malware ARM64 opérant en mémoire sur des équipements FortiGate. Il a été déployé dans le cadre d’une intrusion visant un fournisseur de services de télécommunications, après la compromission de son infrastructure FortiManager. Les attaquants ont exploité plusieurs vulnérabilités, dont CVE-2025-61624, pour installer l’implant et détourner des processus légitimes de FortiOS. Les organisations utilisant des équipements Fortinet doivent vérifier leurs versions, appliquer les correctifs appropriés et rechercher d’éventuels signes de compromission.

Splunk Enterprise : une faille critique permet à des attaquants non authentifiés d’exécuter des commandes système

Splunk a corrigé la vulnérabilité critique CVE-2026-76268, publiée le 7 octobre 2026 dans l’avis de sécurité SVD-2026-1001. Notée 9,8 sur 10 selon CVSS 3.1, elle permet à un attaquant non authentifié disposant d’un accès réseau à l’API REST Patroni d’un membre d’un cluster de recherche d’exécuter des commandes système contrôlées par l’attaquant. Les versions 10.4 antérieures à 10.4.3 et 10.2 antérieures à 10.2.7 sont concernées. Splunk recommande une mise à niveau vers une version corrigée ou l’application d’une mesure d’atténuation adaptée.

Cisco Nexus : trois failles critiques permettent à des attaquants d’exécuter du code avec les privilèges root

Cisco a publié le 7 octobre 2026 un avis de sécurité concernant trois vulnérabilités critiques de Cisco NX-OS, identifiées CVE-2026-76485, CVE-2026-76486 et CVE-2026-76501. Elles affectent certains commutateurs Nexus 3000 et 9000 lorsque la fonction NGOAM est activée et que les conditions de configuration propres à chaque faille sont réunies. Un attaquant distant non authentifié pourrait exécuter du code avec les privilèges root ou provoquer un déni de service. Cisco recommande d’installer les versions corrigées et précise qu’aucune solution de contournement ne corrige directement ces vulnérabilités.

Vasilek : des hackers cachent une porte dérobée dans VMware Tools lors d’une intrusion de deux ans dans le système de santé russe

Une intrusion informatique visant un organisme de santé russe a permis au groupe Partisan Zmiy, également connu sous le nom de Cyber Partisans, de conserver un accès au réseau pendant près de deux ans. Selon l’entreprise de cybersécurité Solar, les attaquants ont dissimulé la porte dérobée Vasilek dans le répertoire légitime de VMware Tools, en exploitant notamment une bibliothèque DLL remplacée et des services Windows aux noms trompeurs. Le malware permettait d’exécuter des commandes à distance, de transférer des fichiers et de capturer des informations. L’incident souligne les risques liés aux logiciels légitimes mal surveillés et aux connexions entre établissements de santé.

PHP2Shell : deux failles critiques dans PHP menacent les serveurs web d’une exécution de code à distance

Deux vulnérabilités critiques du langage PHP, référencées CVE-2026-109618 et CVE-2026-109619, suscitent une alerte de sécurité mondiale. Baptisées PHP2Shell dans les premières publications, elles sont associées à un risque d’exécution de code à distance (RCE) et ont reçu une note de gravité de 9,2 sur l’échelle CVSS v4.0. Une mise à jour d’urgence est annoncée pour le 21 octobre 2026 à 14 h UTC. En attendant la publication des correctifs et des détails techniques officiels, les organisations doivent inventorier leurs serveurs PHP, préparer les mises à jour et réduire l’exposition des systèmes vulnérables. Les mesures temporaires ne remplacent pas l’installation du correctif.

DeepSeek interdit dans les agences fédérales civiles américaines : ce que prévoit l’ordre du DHS

Les agences fédérales civiles des États-Unis doivent retirer de leurs systèmes informatiques les produits de l’entreprise chinoise DeepSeek et cesser d’en acheter.

Faille cPanel CVE-2026-67401 : un compte d’hébergement peut obtenir les droits root

Une nouvelle vulnérabilité de cPanel et WHM permet à un client d’hébergement déjà authentifié de passer d’un simple compte mutualisé au contrôle total du serveur.

Chrome : la faille zero-day CVE-2026-87491 dans V8 est exploitée activement

Google a publié Chrome 153 avec un correctif pour CVE-2026-87491, une vulnérabilité zero-day du moteur JavaScript et WebAssembly V8.

REVSTEALER : quatre modules persistants désactivent Defender et Windows Update

Elastic Security Labs dévoile quatre composants liés à REVSTEALER capables de voler des cryptomonnaies, transformer un PC en proxy et installer un mineur persistant.

Détournement de domaines au Ghana et en Sierra Leone : Google bloque des certificats HTTPS frauduleux

Le 6 octobre 2026, Google a révélé une série de détournements touchant les espaces de noms associés aux extensions .gh, .sl et .as. Les attaquants ont modifié des enregistrements DNS autoritaires afin d’obtenir des certificats HTTPS non autorisés couvrant plusieurs domaines de Google et d’autres organisations. Chrome a bloqué les certificats identifiés, tandis que Google recommande aux propriétaires de domaines de surveiller les journaux de transparence des certificats et de renforcer leurs politiques CAA.

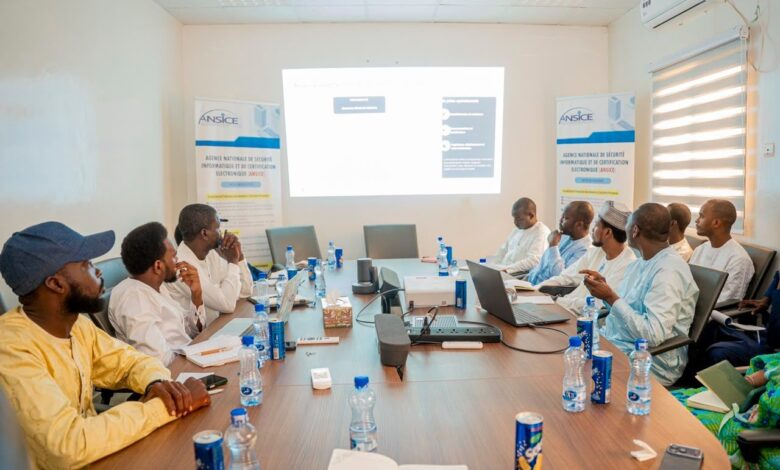
Cyber Himaya 235 : l’ANSICE mobilise la société civile pour renforcer la cybersécurité au Tchad

L’Agence nationale de sécurité informatique et de certification électronique du Tchad (ANSICE) a réuni, le 2 octobre 2026, plusieurs organisations de la société civile et associations du numérique pour préparer la première édition de Cyber Himaya 235. Placée sous le thème « Protégeons ensemble notre vie numérique : des réflexes simples, pour un Tchad plus sûr », cette initiative vise à informer, éduquer et prévenir les risques numériques durant le mois d’octobre consacré à la cybersécurité. Les organisations participantes se sont engagées à contribuer à des actions concrètes de sensibilisation et de promotion de l’hygiène numérique.

Splunk Enterprise : une faille critique permet à des attaquants non authentifiés d’exécuter des commandes système

Splunk a corrigé la vulnérabilité critique CVE-2026-76268, publiée le 7 octobre 2026 dans l’avis de sécurité SVD-2026-1001. Notée 9,8 sur 10 selon CVSS 3.1, elle permet à un attaquant non authentifié disposant d’un accès réseau à l’API REST Patroni d’un membre d’un cluster de recherche d’exécuter des commandes système contrôlées par l’attaquant. Les versions 10.4 antérieures à 10.4.3 et 10.2 antérieures à 10.2.7 sont concernées. Splunk recommande une mise à niveau vers une version corrigée ou l’application d’une mesure d’atténuation adaptée.

Inscrivez vous à notre newsletter

Pour ne pas manquer toute l’actualité de la cybersécurité